
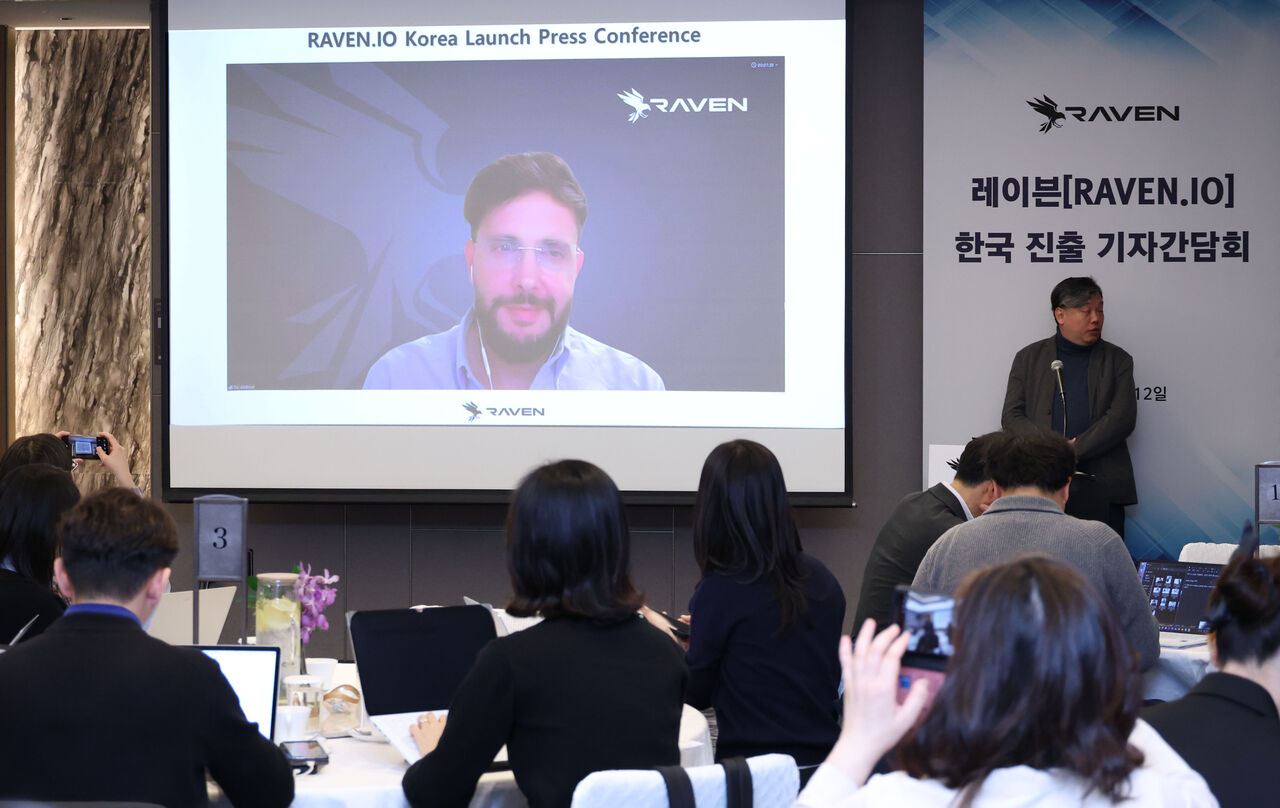
Raven.io, nhà cung cấp giải pháp bảo mật ứng dụng thời gian chạy, ngày 12/11 đã công bố kế hoạch mở rộng sang thị trường Hàn Quốc tại một cuộc họp báo. Công ty cho biết sẽ ưu tiên tiếp cận các lĩnh vực bị quản lý chặt, trong đó có tài chính.
Tại sự kiện, Raven.io giới thiệu chiến lược kinh doanh tại Hàn Quốc và định hướng bảo vệ ứng dụng. Công ty nhấn mạnh sẽ cung cấp công nghệ nhằm bảo vệ tài sản số và dữ liệu doanh nghiệp trước làn sóng tấn công khai thác lỗ hổng có sử dụng AI đang gia tăng.
Theo kế hoạch, Raven.io sẽ hợp tác với The Executive Action, công ty tư vấn và dịch vụ kinh doanh có trụ sở tại Singapore, để thâm nhập các ngành có yêu cầu tuân thủ cao như tài chính.
Chiến lược của công ty hướng tới các tổ chức xem việc bảo vệ dữ liệu nhạy cảm, đảm bảo khả năng vận hành liên tục và duy trì an ninh trong môi trường ứng dụng phức tạp là ưu tiên cốt lõi.
Raven.io cho biết giải pháp của họ theo dõi cách các thành phần mã nguồn mở hoạt động trong thời gian chạy, đồng thời cung cấp khả năng quan sát các thư viện, hàm và luồng thực thi bên trong ứng dụng. Tính năng ngăn chặn tấn công trong thời gian chạy được thiết kế để phát hiện và chặn các hành vi thực thi bất thường, thay vì chỉ dựa vào cơ sở dữ liệu Common Vulnerabilities and Exposures (CVE) đã được công bố hoặc các chữ ký khai thác đã biết.
Theo công ty, cách tiếp cận này giúp doanh nghiệp không chỉ biết những thành phần nào đã được cài đặt, mà còn hiểu chúng thực sự hoạt động ra sao khi ứng dụng vận hành. Ví dụ, một thư viện dùng để giải mã dữ liệu thông thường không cần thực thi lệnh bên ngoài; nếu xuất hiện hành vi ngoài dự kiến, hệ thống có thể can thiệp khi kẻ tấn công tìm cách lợi dụng một thành phần hợp lệ làm điểm xâm nhập.
Roy Avitalbul, đồng sáng lập kiêm CEO Raven.io, cho rằng doanh nghiệp không thể chỉ bắt đầu phòng thủ sau khi CVE được công bố. Ông nhấn mạnh tin tặc cũng có thể phân tích chính bộ mã nguồn mở mà doanh nghiệp đang sử dụng. Vì vậy, đội ngũ an ninh cần hiểu hành vi của mã trong thời gian chạy và có khả năng ngăn chặn hành vi khai thác ngay cả khi chưa có lỗ hổng được biết đến hoặc chưa xuất hiện chữ ký tấn công.
 Chi-gyu Hwang
delight@d-today.co.kr