
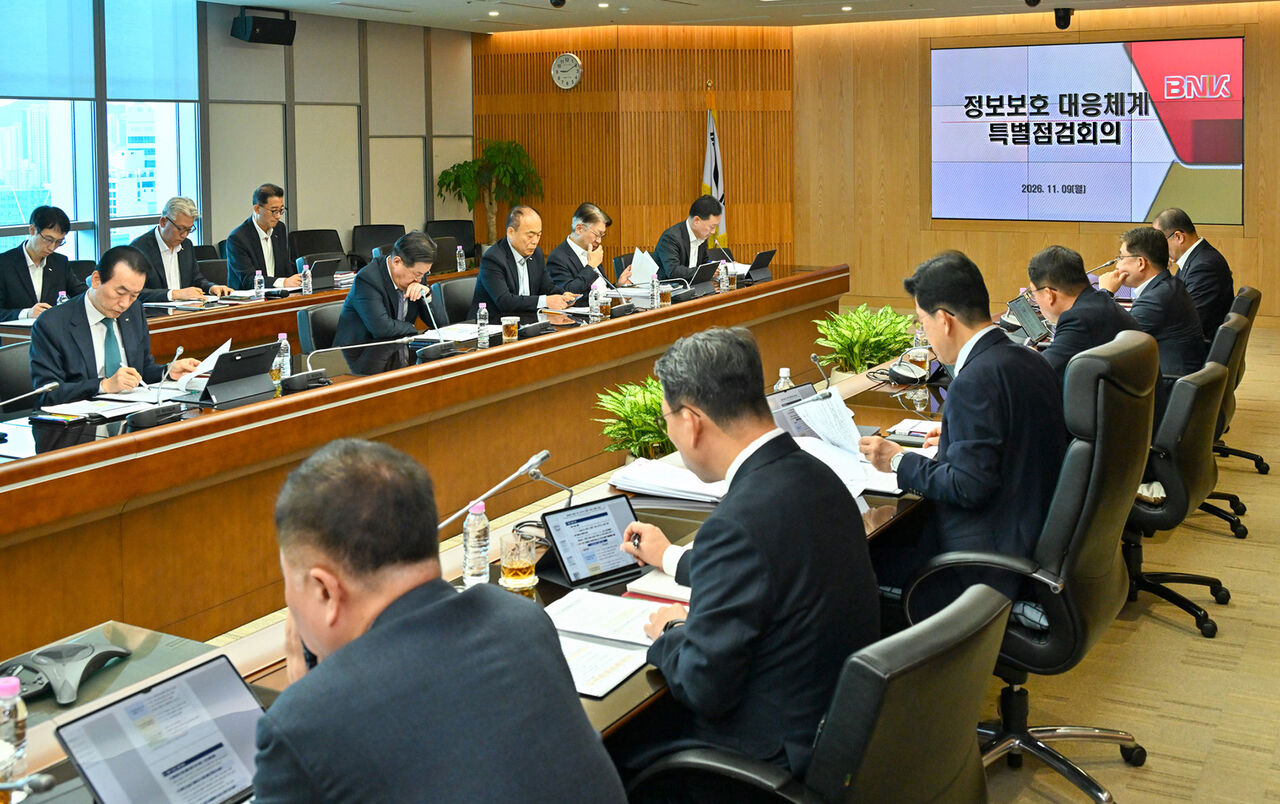
BNK Financial Group ngày 9/11 cho biết sẽ tiến hành rà soát toàn diện năng lực ứng phó an ninh mạng tại các công ty thành viên, đồng thời ứng dụng AI vào quản lý lỗ hổng bảo mật và từng bước xây dựng hệ thống giám sát an ninh tích hợp cấp tập đoàn hoạt động 24/7.
Thông tin được đưa ra tại “cuộc họp kiểm tra đặc biệt về hệ thống ứng phó bảo vệ thông tin”, với sự tham dự của ban điều hành công ty mẹ, tổng giám đốc các công ty thành viên và các giám đốc an ninh thông tin (CISO).
Tại cuộc họp, BNK Financial Group đã chia sẻ định hướng tăng cường an toàn bảo mật từ phía cơ quan quản lý tài chính, đồng thời rà soát các lỗ hổng tại từng công ty thành viên và tình hình triển khai biện pháp khắc phục. Tập đoàn đặc biệt kiểm tra các “điểm mù” trong bảo mật như kênh kết nối với bên ngoài, quyền truy cập và hệ thống xác thực. Với các lỗ hổng được phát hiện, BNK Financial Group sẽ xác định biện pháp xử lý, ấn định thời hạn thực hiện và theo dõi cho đến khi hoàn tất.
Trong thời gian tới, tập đoàn sẽ áp dụng cơ chế kiểm tra lỗ hổng bảo mật dựa trên AI, đồng thời triển khai theo từng giai đoạn hệ thống giám sát an ninh tích hợp cấp tập đoàn, mang tên G-SOC, vận hành 24/7. Mục tiêu là nâng cao khả năng phát hiện sớm và ứng phó với các mối đe dọa trên không gian mạng.
BNK Financial Group cũng sẽ thành lập CISO Council ở cấp tập đoàn, quy tụ lãnh đạo phụ trách bảo vệ thông tin và đội ngũ thực thi tại các đơn vị thành viên. Bộ phận này sẽ phụ trách điều phối ứng phó giữa các công ty trong hệ thống và theo dõi tiến độ các nhiệm vụ cải thiện bảo mật.
Bên cạnh đó, tập đoàn dự kiến lập một ủy ban bảo vệ thông tin với sự tham gia trọng tâm của các chuyên gia bên ngoài, nhằm rà soát tính phù hợp của chính sách bảo mật và định hướng kiểm tra.
Đại diện BNK Financial Group cho biết tập đoàn sẽ rà soát lại từ nền tảng hệ thống ứng phó bảo mật tại toàn bộ công ty thành viên, triển khai các biện pháp cải thiện mang tính thực chất và duy trì công tác hậu kiểm để bảo vệ thông tin cũng như tài sản của khách hàng.
 Ji-young Lee
ljy@d-today.co.kr