
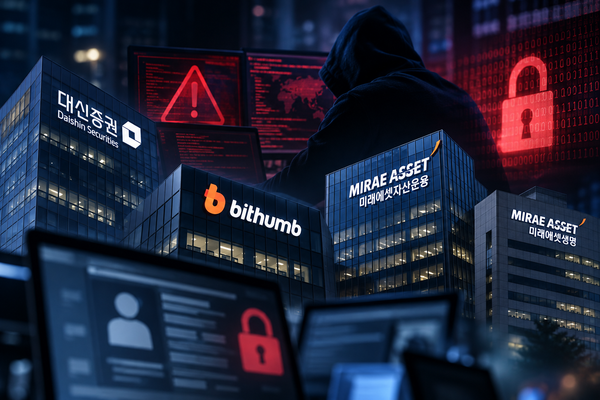
Lĩnh vực tài chính Hàn Quốc đang liên tiếp ghi nhận các sự cố an ninh mạng. Sau vụ Daishin Securities làm lộ dữ liệu của hàng chục nghìn khách hàng, Bithumb và Mirae Asset Management cũng xác nhận phát hiện truy cập trái phép vào hệ thống nội bộ.
Ngày 28/10, theo giới tài chính, Mirae Asset Management đang rà soát phạm vi thiệt hại và làm rõ diễn biến vụ xâm nhập sau khi bị tấn công từ bên ngoài.
Đại diện Mirae Asset Management cho biết công ty đã phát hiện dấu hiệu truy cập từ bên ngoài, với vụ việc có liên quan đến một số hệ thống nội bộ. Doanh nghiệp hiện kiểm tra chi tiết để xác nhận chính xác tình hình.
Đến nay, công ty vẫn chưa xác định cụ thể phạm vi bị xâm nhập, cũng như chưa kết luận liệu dữ liệu của khách hàng hoặc nhân viên có bị rò rỉ hay không. Mirae Asset Management đang tiếp tục truy vết đường xâm nhập và các hệ thống bị ảnh hưởng.
Tại Mirae Asset Life, một công ty cùng tập đoàn, gần đây cũng xảy ra sự cố rò rỉ thông tin cá nhân. Doanh nghiệp này xác nhận vụ việc vào ngày 26/10, trong khi Cơ quan Giám sát Tài chính Hàn Quốc đã bắt đầu kiểm tra tại chỗ để xem xét nội dung sự cố và cơ chế ứng phó.
Ở mảng chứng khoán, Daishin Securities đã công bố vụ rò rỉ thông tin khách hàng. Công ty cho biết kết quả điều tra nội bộ tính đến ngày 28/10 cho thấy tổng cộng 38.490 trường hợp dữ liệu cá nhân và thông tin tín dụng đã bị lộ.
Sự cố được phát hiện sau khi hệ thống máy chủ liên kết phục vụ mở tài khoản chứng khoán trực tuyến cho dịch vụ ủy thác đầu tư ghi nhận dấu hiệu truy cập bất thường vào ngày 17/10. Sau đó, Daishin Securities đã chặn địa chỉ IP bị sử dụng trong cuộc tấn công cùng các IP liên quan, báo cáo vụ việc lên cơ quan quản lý và phối hợp với Viện An ninh Tài chính để rà soát phạm vi xâm nhập.
Qua kiểm tra toàn bộ khoảng 60.000 dấu hiệu giả mạo dưới dạng truy cập bình thường trong 10 ngày, công ty xác định có 8 hạng mục thông tin bị lộ, gồm tên khách hàng, email, địa chỉ, ID viễn thông, tên ngân hàng, số tài khoản nạp/rút, số tài khoản tổng hợp mở tại Daishin Securities và số điện thoại di động.
Daishin Securities cho biết số tài khoản nạp/rút, số tài khoản tổng hợp và số điện thoại di động đều đã được mã hóa. Công ty cũng khẳng định đến nay chưa ghi nhận thiệt hại thứ cấp đối với khách hàng, đồng thời chưa phát hiện dấu hiệu truy cập trái phép vào các hệ thống nghiệp vụ cốt lõi.
Trong khi đó, sàn giao dịch tài sản số Bithumb cũng ghi nhận một vụ tấn công nhằm vào hệ thống di động nội bộ.
Bithumb cho biết ngày 27/10 đã xác nhận việc rò rỉ dữ liệu cá nhân sau khi phát hiện một đối tượng không được cấp quyền truy cập bất thường vào hệ thống groupware di động nội bộ. Đây là hệ thống phục vụ nhân viên sử dụng các chức năng công việc trên điện thoại.
Theo đánh giá ban đầu, dữ liệu bị lộ chủ yếu là thông tin liên quan đến nhân viên. Tuy nhiên, Bithumb cho biết chưa thể loại trừ khả năng thông tin của thành viên cũng bị ảnh hưởng và đang tiếp tục phân tích để xác định chính xác phạm vi cũng như quy mô rò rỉ.
Sau khi phát hiện sự cố, Bithumb đã báo cáo vụ việc lên Cơ quan Internet và An ninh Hàn Quốc (KISA) cùng Ủy ban Bảo vệ Thông tin Cá nhân Hàn Quốc. Công ty cũng đang điều tra chủ thể tấn công và phương thức xâm nhập cụ thể.
Một nguồn tin trong ngành cho biết đã xuất hiện thông tin cho rằng các tổ chức tài chính khác cũng có thể đã bị tấn công, và không loại trừ khả năng sẽ còn ghi nhận thêm thiệt hại.
 Sang-yup Oh
yub@d-today.co.kr