
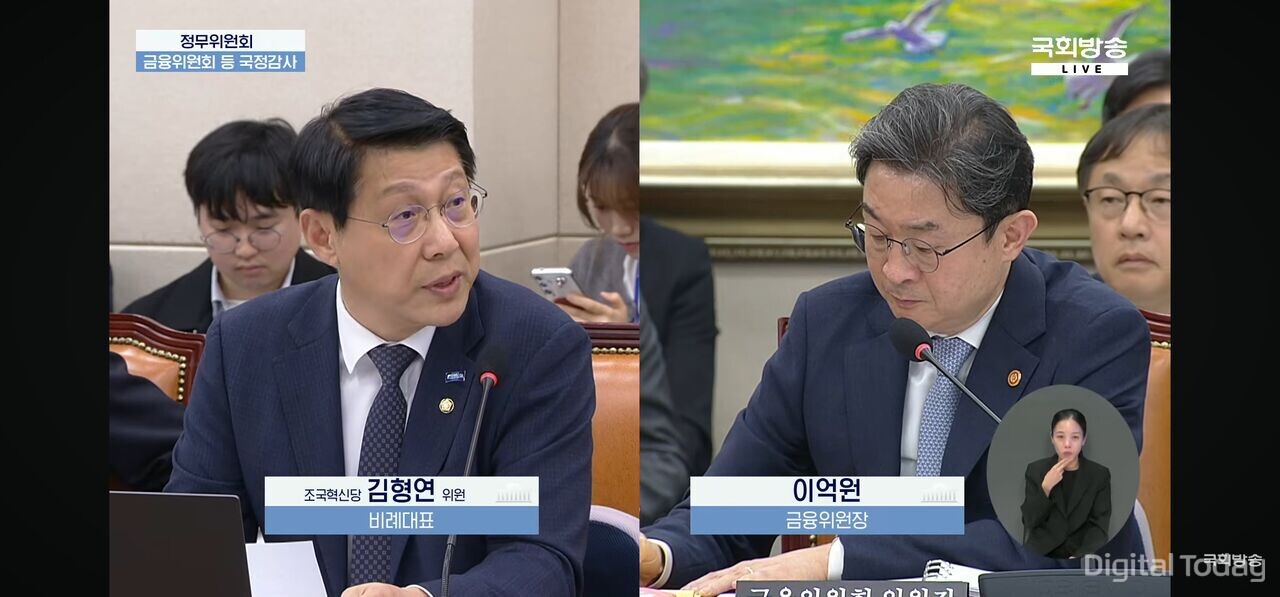
Tại phiên giám sát Ủy ban Dịch vụ Tài chính Hàn Quốc ngày 8/10, một nghị sĩ Hàn Quốc nêu nghi vấn IP được sử dụng trong các vụ tấn công gần đây nhằm vào lĩnh vực tài chính đã từng truy cập hai ngân hàng số từ tháng 1 năm nay. Đại biểu này cảnh báo việc các tổ chức tài chính rà soát lịch sử truy cập theo những mốc thời gian khác nhau có thể khiến dấu vết xâm nhập bị bỏ sót, đồng thời cho rằng đợt kiểm tra khẩn cấp hiện nay không nên chỉ dừng ở mức đối chiếu theo checklist.
Tại phiên giám sát, nghị sĩ Kim Hyeong-yeon của đảng Cho Kuk Innovation dẫn lại phát biểu trước đó của Chủ tịch Ủy ban Dịch vụ Tài chính Hàn Quốc Lee Eok-won, theo đó “chỉ một lỗ hổng không được quản lý cũng có thể trở thành điểm yếu của toàn bộ hệ thống an ninh”. Trên cơ sở đó, ông tập trung chất vấn năng lực phát hiện xâm nhập của các công ty tài chính cũng như cách thức kiểm tra của cơ quan quản lý.
Theo nghị sĩ Kim, IP được sử dụng trong vụ tấn công gần đây nhằm vào Shinhan Bank được xác nhận từng truy cập hai ngân hàng số vào ngày 24/1. Văn phòng của ông đối chiếu ba ngân hàng số với danh sách IP tấn công do cơ quan quản lý cung cấp và phát hiện dấu vết truy cập cùng ngày tại hai đơn vị. Hai ngân hàng này chỉ xác định được thông tin trên vì đã rà soát lịch sử truy cập trong vòng một năm.
Ông Kim nói chưa thể khẳng định cùng một IP đồng nghĩa với cùng một đối tượng, nhưng nhấn mạnh rằng IP từng tấn công Shinhan Bank đã truy cập hai tổ chức cùng ngành trong cùng một ngày, trước khi vụ rò rỉ dữ liệu cá nhân tại Shinhan Bank xảy ra 8 tháng sau đó.
Theo ông, không thể loại trừ khả năng hoạt động trong tháng 1 là bước do thám từ trước. Vì vậy, trong công tác an ninh, cần đặt ra kịch bản xấu nhất và kiểm tra tối thiểu một năm dữ liệu.
Checklist bị nghi thiếu hiệu lực vì không quy định rõ thời gian rà soát
Nghị sĩ Kim cho rằng một nguyên nhân khiến thời gian rà soát sự cố khác nhau giữa các công ty tài chính nằm ở bảng kiểm tra (checklist) kiểm tra an ninh khẩn cấp do Cơ quan Giám sát Tài chính Hàn Quốc ban hành.
Theo ông, bảng kiểm tra gửi tới các tổ chức tài chính có các nội dung như “đã kiểm tra nỗ lực xâm nhập và thiệt hại hay chưa” hay “có vận hành hệ thống giám sát an ninh theo thời gian thực hay không”, nhưng lại không nêu rõ phạm vi thời gian cần rà soát cũng như tiêu chí xác minh cụ thể.
Nghị sĩ Kim lập luận rằng một đơn vị kiểm tra ba tháng vẫn có thể trả lời “có”, trong khi đơn vị rà soát một năm cũng trả lời “có”. Theo ông, ngay cả Shinhan Bank, dù vẫn vận hành hệ thống thuộc diện giám sát an ninh, cũng có thể đánh dấu hoàn thành ở mục vận hành hệ thống giám sát.
Ông đặc biệt nêu vấn đề một số ngân hàng chỉ kiểm tra dữ liệu trong ba tháng gần nhất rồi kết luận không phát hiện bất thường.
Khi nghị sĩ Kim hỏi liệu kết luận “không có bất thường” sau khi kiểm tra ba tháng có tương đương với kết luận sau khi rà soát một năm hay không, Chủ tịch Lee trả lời là “không”.
Nghị sĩ này cũng chất vấn liệu cơ quan quản lý có kiểm tra cả hồ sơ, tài liệu chứng minh làm căn cứ cho các câu trả lời trong checklist hay không.
Đáp lại, Chủ tịch Lee cho biết sau vụ việc lần này, cơ quan quản lý đã ưu tiên yêu cầu kiểm tra nhanh 12 hạng mục. Ông nói các công ty tài chính vẫn phải tiếp tục rà soát bổ sung; sau khi nhận đủ kết quả, cơ quan quản lý sẽ đánh giá tổng thể và tiến hành kiểm tra lại.
Về tiến độ nộp kết quả, ông cho biết cơ quan chức năng đã nhận được một phần báo cáo từ khối ngân hàng, còn các lĩnh vực khác như công ty thẻ sẽ tiếp tục nộp thêm.
Nghị sĩ Kim kêu gọi yêu cầu tất cả tổ chức tài chính rà soát lại tối thiểu một năm dữ liệu, đồng thời báo cáo không chỉ theo dạng “có/không” mà phải nêu rõ thời gian kiểm tra và điểm phát hiện dấu hiệu bất thường.
Có vụ mất tới 902 ngày mới được phát hiện
Nghị sĩ Kim cũng cho rằng năng lực phát hiện sự cố của các công ty tài chính vẫn còn yếu.
Theo tài liệu ông nhận được từ Cơ quan Giám sát Tài chính Hàn Quốc, trong các sự cố tài chính điện tử và các vụ xâm nhập xảy ra trong ngành tài chính từ năm 2022 đến tháng 8 năm nay, có 91 trường hợp chỉ được nhận biết sau hơn một tháng kể từ khi xảy ra. Trong số này, 17 trường hợp phải hơn một năm sau mới bị phát hiện.
Trường hợp chậm nhất mất tới 902 ngày mới được nhận biết. Dù phần lớn là sự cố CNTT nội bộ như lỗi chương trình, cơ quan này cho biết vẫn có những vụ xâm nhập từ bên ngoài bị phát hiện muộn trong thời gian dài.
Theo nghị sĩ Kim, loạt vụ tấn công gần đây trong lĩnh vực tài chính cho thấy rõ những hạn chế của hệ thống phát hiện hiện nay.
Ông dẫn trường hợp Hyundai Capital bị xâm nhập vào rạng sáng 27/9 nhưng đến ngày 2/10 mới phát hiện. Vụ việc chỉ được nhận ra trong quá trình điều tra một vụ tấn công tại công ty tài chính khác và rà soát lịch sử truy cập của IP liên quan.
Với Shinhan Bank, ông chỉ ra rằng dịch vụ bị xâm nhập vốn thuộc diện giám sát an ninh, nhưng bộ phận phát hiện dấu hiệu bất thường trước lại không phải bộ phận an ninh mà là bộ phận phát triển.
Nghị sĩ Kim nhận định rằng nếu ngay cả lỗi nội bộ cũng không được phát hiện kịp thời, còn xâm nhập từ bên ngoài cũng không bị nhận biết suốt nhiều tháng, thì mọi phản ứng sẽ luôn đến sau khi sự cố đã xảy ra. Ông nhấn mạnh cần có biện pháp phân tích nguyên nhân và khắc phục tình trạng phát hiện chậm.
Cuối cùng, ông yêu cầu Ủy ban Dịch vụ Tài chính Hàn Quốc phân tích nguyên nhân chậm phát hiện sự cố và phương án cải thiện, đồng thời báo cáo cho văn phòng nghị sĩ trước kỳ giám sát tổng hợp. Ông cũng đề nghị cung cấp tài liệu về kết quả kiểm tra thực trạng an ninh thông tin do Cơ quan Giám sát Tài chính Hàn Quốc thực hiện vào tháng 9 năm ngoái, cùng tình hình triển khai các biện pháp khắc phục sau kiểm tra.
 Ji-young Lee
ljy@d-today.co.kr