
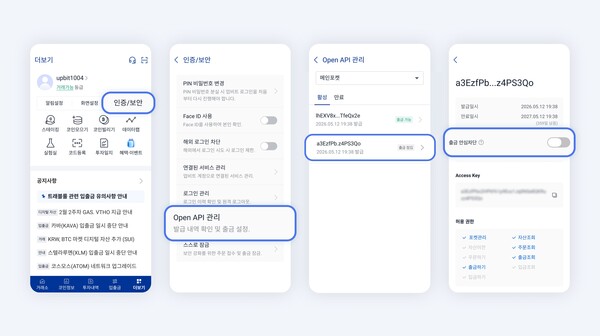
Dunamu ngày 8/10 phát đi cảnh báo tới nhà đầu tư về tình trạng xuất hiện ngày càng nhiều lời mời thuê hoặc mua tài khoản Upbit và API key trên mạng xã hội. Công ty cho biết các tài khoản bị phát hiện cho thuê hoặc sử dụng vào mục đích đáng ngờ có thể bị khóa ngay lập tức, đồng thời vụ việc có thể được chuyển cho cơ quan điều tra.
Theo Dunamu, gần đây đã ghi nhận nhiều trường hợp các đối tượng liên hệ nhà đầu tư để hỏi thuê hoặc mua tài khoản có thể giao dịch trên thị trường KRW của Upbit, hoặc API key chỉ có quyền đọc dữ liệu.
Các đối tượng này thường nói rằng họ không sử dụng chức năng nạp, rút hoặc giao dịch, mà chỉ cần quyền truy vấn dữ liệu thị trường. Tuy nhiên, Dunamu khẳng định lập luận này không đúng thực tế.
Công ty cho biết dữ liệu giá và thông tin thị trường cơ bản trên Upbit vốn đã có thể truy cập thông qua Public API mà không cần xác thực riêng. Vì vậy, không có lý do chính đáng để người dùng phải cung cấp tài khoản hoặc API key chỉ nhằm mục đích tra cứu giá.
Dunamu nhấn mạnh API key là thông tin xác thực truy cập. Tùy theo quyền được cấp, khóa này có thể cho phép kiểm tra tài sản, lệnh giao dịch, thông tin nạp rút, thậm chí tiếp cận các chức năng giao dịch. Nếu thông tin đăng nhập hoặc API key bị lộ, người dùng có thể đối mặt với nguy cơ bị lừa đảo, sử dụng trái phép hoặc chiếm đoạt tài sản.
Do đó, công ty khuyến cáo người dùng không cho người khác mượn tài khoản Upbit dưới bất kỳ hình thức nào, đồng thời không chia sẻ Access Key và Secret Key của Open API.
Trong trường hợp API key đã bị lộ hoặc có nghi ngờ bị lộ, người dùng cần xóa ngay key đó và tạo key mới nếu cần. Với những API key không còn sử dụng trong thời gian dài hoặc không có kế hoạch sử dụng tiếp, Dunamu cũng khuyến nghị nên xóa để giảm nguy cơ rò rỉ.
Trong bối cảnh các hình thức lừa đảo mới gia tăng, trong đó có phishing qua mã QR, hay còn gọi là quishing, Upbit cho biết đang tăng cường cơ chế bảo mật liên quan đến API.
Theo Upbit, ngay cả khi API key có bao gồm quyền rút tiền, hệ thống vẫn mặc định chặn tính năng này. Để có thể rút tiền, người dùng phải tự kích hoạt quyền rút trên ứng dụng di động theo đường dẫn “Thêm - Xác thực bảo mật - Quản lý Open API”.
Nếu hệ thống ghi nhận yêu cầu gọi API từ địa chỉ IP chưa được đăng ký trước, người dùng có thể kiểm tra thông báo qua KakaoTalk. Khi phát hiện truy cập không do mình thực hiện, người dùng nên rà soát môi trường IP đang truy cập và xóa API key liên quan trên ứng dụng di động.
Dunamu cũng cho biết sẽ tăng cường xử lý các hành vi thu thập tài khoản và API key thông qua quảng cáo sai lệch, nội dung phóng đại hoặc các dịch vụ chưa được kiểm chứng.
Nếu phát hiện hành vi liên quan, Upbit sẽ ngay lập tức đình chỉ các tài khoản người dùng bị nghi cho thuê trái phép hoặc bị sử dụng vào mục đích đáng ngờ, đồng thời yêu cầu cung cấp tài liệu giải trình. Trong trường hợp cần thiết, công ty sẽ tiến hành tố giác tới cơ quan điều tra.
Đại diện Dunamu ví việc chuyển thông tin tài khoản hoặc API key cho người khác chẳng khác nào trao chìa khóa két sắt của mình cho người lạ. Công ty cho biết sẽ tiếp tục ưu tiên bảo vệ nhà đầu tư và tăng cường giám sát nhằm đảm bảo an toàn tài sản cho người dùng.
 Sangyeop Oh
yub@d-today.co.kr