
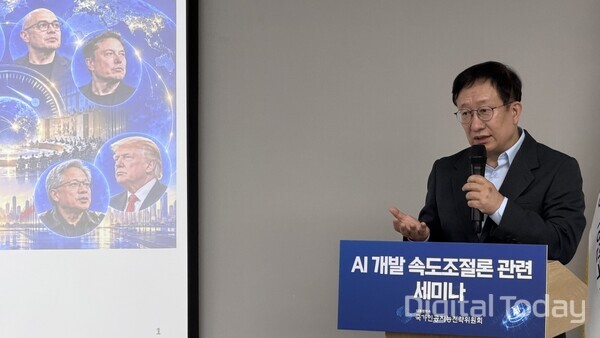
Ngày 1/10 tại Seoul, nhiều chuyên gia nhận định Hàn Quốc không nên làm chậm phát triển AI tiên phong, mà cần đẩy nhanh các năng lực bảo đảm an toàn như kiểm chứng, kiểm soát, báo cáo sự cố và khôi phục sau sự cố. Theo các ý kiến tại hội thảo, đây mới là cách để vừa duy trì năng lực cạnh tranh, vừa kiểm soát rủi ro trong giai đoạn AI tăng tốc.
Một nội dung đáng chú ý khác là Hàn Quốc không nên nghiêng hẳn về Mỹ hay Trung Quốc trong cuộc đua AI, mà nên đi trước trong việc xây dựng các tiêu chuẩn an toàn mà cả hai bên đều cần. Cách tiếp cận được nhấn mạnh là hợp tác dựa trên nhu cầu thực tế, thay vì liên kết theo phe hay giá trị.
Phát biểu tại hội thảo về điều chỉnh nhịp độ phát triển AI tổ chức tại tòa nhà Seoul Square, quận Jung, ông Lee Won-tae, Chủ tịch Tiểu ban An ninh Đặc biệt thuộc Ủy ban Chiến lược AI Quốc gia, cho rằng Hàn Quốc cần tập trung vào những lĩnh vực có thể tạo đồng thuận rộng rãi. Theo ông, thay vì theo đuổi một liên minh mang tính chuẩn tắc, Seoul nên xác định chính xác những gì các bên cùng cần để hình thành khuôn khổ hợp tác có tính thực thi.
Ông Lee lưu ý AI đã bắt đầu được sử dụng để tiếp tục cải thiện chính AI. Vì vậy, khi đánh giá rủi ro, không thể chỉ nhìn vào năng lực của mô hình, mà phải xét thêm mức độ tự chủ và tốc độ tự nâng cấp của hệ thống.
Theo ông, tranh luận gần đây về việc “điều tiết tốc độ” không nên bị hiểu là lời kêu gọi dừng phát triển AI. Ông dẫn lại quan điểm “We must pace the frontier” của CEO Anthropic Dario Amodei và cho rằng trọng tâm không phải là chặn tiến bộ công nghệ, mà là điều chỉnh tốc độ kiểm chứng, triển khai và mở rộng quyền sử dụng để có thêm thời gian kiểm soát rủi ro.
Từ góc nhìn này, vấn đề cốt lõi không phải là có nên làm chậm AI hay không, mà là có để tốc độ phát triển vượt ngoài khả năng kiểm soát hay không. Ông Lee cho rằng Hàn Quốc cần cụ thể hóa thông điệp mà Phó thủ tướng kiêm Bộ trưởng Khoa học và công nghệ thông tin Bae Kyung-hoon từng nêu, theo hướng không làm chậm mô hình AI tiên phong hay ứng dụng công nghiệp, nhưng phải tăng tốc nhanh hơn ở các khâu kiểm chứng, báo cáo sự cố và năng lực phục hồi.
Ông nhấn mạnh an toàn không đối lập với tăng tốc, mà là điều kiện để tăng tốc. Theo đó, một hệ thống AI cạnh tranh không chỉ cần hiệu năng cao, mà còn phải có khả năng vận hành an toàn và phục hồi khi xảy ra sự cố.
Tại hội thảo, các diễn giả cũng thảo luận về vai trò của Hàn Quốc trong quản trị an toàn AI toàn cầu. Ông Lee cho rằng hiện tồn tại khoảng trống giữa cuộc cạnh tranh song phương Mỹ - Trung, nơi tập trung các mô hình tiên tiến nhất, với các cuộc thảo luận đa phương về an toàn do nhóm quốc gia tầm trung thúc đẩy.
Trong bối cảnh đó, ông đề xuất Hàn Quốc nên chủ động thiết kế những thành phần mà cả hai bên đều cần, như hệ thống phân loại sự cố, tiêu chí đánh giá, quy trình thông báo sự cố, cơ chế kiểm soát của con người và năng lực khôi phục. Theo ông, vai trò của Hàn Quốc không nằm ở việc chọn phe, mà ở khả năng xây dựng các điểm đồng thuận mang tính chức năng để cả Mỹ, Trung Quốc và các khuôn khổ đa phương khác đều có thể chấp nhận.
Ý nghĩa của cách tiếp cận này là Hàn Quốc không chỉ tiếp nhận các chuẩn mực quốc tế có sẵn, mà cần trở thành bên cùng thiết kế các tiêu chuẩn ứng phó.
Ông Kim Myung-joo, Giám đốc Viện Nghiên cứu An toàn AI, cũng nhấn mạnh sự cần thiết của cơ chế hợp tác quốc tế khi ví AI như một “vũ khí hạt nhân số”. Theo ông, trong bối cảnh Mỹ và Trung Quốc đang hình thành các “ô AI” riêng tương tự “ô hạt nhân” thời Chiến tranh Lạnh, Hàn Quốc cần tăng năng lực kiểm chứng và đánh giá độc lập để có tiếng nói lớn hơn trong hợp tác quốc tế.
Ở góc độ doanh nghiệp, một số ý kiến cho rằng không nên để một quốc gia hay một công ty đơn lẻ dẫn dắt các chuẩn mực quốc tế. Ông Kim Dong-hwan, CEO FortytwoMaru, đề xuất xây dựng cơ chế hợp tác đa phương thông qua các tổ chức quốc tế ở nhiều lĩnh vực, nhằm tránh việc tiêu chuẩn bị chi phối bởi lợi ích của một doanh nghiệp hay một quốc gia cụ thể. Theo ông, Hàn Quốc cần đóng vai trò chủ động hơn trong việc hình thành chuẩn an toàn toàn cầu.
Nhiều chuyên gia cũng cho rằng muốn nâng tốc độ bảo đảm an toàn AI, Hàn Quốc trước hết phải thay đổi cách đánh giá công nghệ này.
Ông Choi Dae-seon, Giám đốc Trung tâm Nghiên cứu An toàn AI thuộc Đại học Soongsil, nhận định nếu chỉ dựa vào điểm benchmark của từng mô hình để đánh giá năng lực và rủi ro, thị trường có thể đang đánh giá thấp sức mạnh thực tế của toàn bộ hệ thống AI.
Ông giải thích rằng ngay cả khi sử dụng cùng một mô hình, hiệu năng có thể thay đổi đáng kể nếu hệ thống được kết nối với nhiều agent, công cụ bên ngoài, tài nguyên bổ sung và quyền hạn lớn hơn. Theo ông, ngay cả các mô hình nhỏ hoặc dễ tiếp cận cũng có thể đạt năng lực tấn công mạng ở mức cao khi được kết hợp theo cách này.
Vì vậy, ông Choi cho rằng đánh giá AI không thể chỉ lấy mô hình làm trung tâm, mà phải xem xét toàn bộ giải pháp. Việc đánh giá cần được thực hiện độc lập, khách quan trên toàn hệ thống, bao gồm agent, công cụ bên ngoài và hành vi thực tế trong quá trình vận hành, thay vì chỉ đo hiệu năng mô hình.
Ông cũng cho rằng phạm vi đánh giá an toàn cần bao gồm cả kiểm soát quyền truy cập, giám sát hành vi, khả năng dừng vận hành và thu hồi quyền khi xảy ra sự cố, cùng với lưu trữ log và khôi phục hệ thống.
Một số ý kiến khác kêu gọi Hàn Quốc xây dựng bộ benchmark và tiêu chí đánh giá riêng. Ông Lee Han-ul, Phó chủ tịch AIM Intelligence, cho rằng ngoài việc sở hữu mô hình AI hàng đầu, năng lực đánh giá chính xác mức độ rủi ro của mô hình cũng quan trọng không kém.
Theo ông, việc mô hình được phát triển trong nước không đồng nghĩa an toàn đương nhiên được bảo đảm. Vì vậy, thay vì áp dụng nguyên trạng các chuẩn đánh giá từ nước ngoài, Hàn Quốc cần xây dựng điều kiện đánh giá và phương pháp kiểm chứng phù hợp với môi trường trong nước cũng như mức độ đe dọa thực tế.
Ông Lee Han-ul nói thêm rằng Hàn Quốc cần tích lũy và chia sẻ kinh nghiệm triển khai AI an toàn cùng dữ liệu về sự cố. Chỉ khi có đủ trải nghiệm thực tế trong việc phát hiện lỗ hổng và ứng phó, nước này mới có thể tham gia các cuộc thảo luận quốc tế với bộ tiêu chuẩn và cơ sở đánh giá riêng.
Từ phía ngành công nghiệp, cũng xuất hiện lo ngại rằng nếu lấy an toàn AI làm lý do để làm chậm phát triển công nghệ tiên phong, khoảng cách giữa Hàn Quốc và nhóm dẫn đầu có thể nới rộng nhanh hơn.
Ông Kim Sung-hoon, CEO Upstage, nhận định AI hiện không còn chỉ hỗ trợ hoạt động R&D của con người, mà đã bắt đầu tham gia trực tiếp vào quá trình phát triển AI, khiến tốc độ tiến bộ bước sang một cấp độ mới.
Ông gọi giai đoạn mà siêu trí tuệ được dùng để tiếp tục thúc đẩy phát triển AI là “SI²”. Theo ông, khi cơ chế tự cải tiến đệ quy, tức AI tiếp tục phát triển AI, ngày càng mạnh lên, khoảng cách giữa nhóm dẫn đầu và nhóm bám đuổi có thể mở rộng nhanh hơn nhiều so với trước.
“Người bám đuổi mà dừng lại sẽ tụt lại phía sau”, ông Kim nói, đồng thời nhấn mạnh Hàn Quốc vẫn phải tiếp tục xây dựng năng lực AI tiên phong.
Ông Kim Dong-hwan cũng đồng tình rằng cần có cơ chế điều chỉnh tốc độ, nhưng cho rằng việc áp đặt hạn chế phát triển đồng loạt là thiếu thực tế. Theo ông, tốc độ tiến bộ công nghệ hiện đang vượt xa tốc độ hoàn thiện thể chế xã hội và đồng thuận đạo đức, nên nhu cầu tăng cường an toàn là hoàn toàn có cơ sở. Tuy nhiên, giải pháp phù hợp phải là phát triển ngành AI song song với xây dựng cơ chế an toàn.
Thay vì siết đồng loạt, ông đề xuất mô hình quản trị dựa trên rủi ro với nền tảng là Safety & Reliability, trong đó mức độ quản lý được điều chỉnh theo mức độ rủi ro. Cách tiếp cận này ưu tiên triển khai trước các biện pháp an toàn kỹ thuật để kiểm soát những rủi ro như ảo giác hay rò rỉ dữ liệu trong khu vực công và công nghiệp, sau đó mới mở rộng ứng dụng agentic AI trong phạm vi có thể kiểm soát và kiểm chứng.
Tuy nhiên, một vấn đề khác được nêu ra là ngay cả khi đã có công nghệ bảo mật AI phù hợp, việc áp dụng ngay vào doanh nghiệp vẫn không đơn giản.
Ông Lee Han-ul chỉ ra rằng tại nhiều doanh nghiệp, bộ phận an ninh chịu trách nhiệm phát hiện lỗ hổng thường tách biệt với bộ phận phát triển và vận hành, vốn nắm quyền thay đổi dịch vụ. Ngoài ra, do lo ngại phát sinh lỗi dịch vụ khi triển khai bản vá, doanh nghiệp nhiều khi không thể xử lý lỗ hổng ngay lập tức.
Các chuyên gia vì vậy cho rằng để công nghệ bảo mật AI thực sự chuyển hóa thành cải thiện an toàn trong thực tế, doanh nghiệp cần đồng thời thay đổi cả hệ thống vận hành. Những nội dung cốt lõi bao gồm kiểm chứng trước khi triển khai, quy trình ứng phó sự cố, thẩm quyền áp dụng bản vá và cơ chế xác định rõ chủ thể chịu trách nhiệm.
 Seulgi Son
sageson@d-today.co.kr