
“Đội ngũ an ninh mạng cần chuyển từ mô hình xử lý từng đầu việc sang mô hình chịu trách nhiệm về kết quả cuối cùng.”
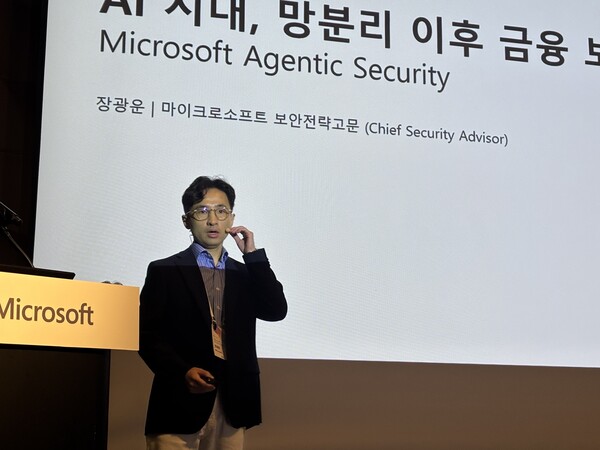
Phát biểu tại phiên keynote của sự kiện Industry Summit tổ chức ngày 30/9 tại COEX Grand Ballroom ở Seoul, ông Jang Gwang-woon, cố vấn chiến lược an ninh của Microsoft Hàn Quốc, cho rằng trước các cuộc tấn công tự động dựa trên AI, doanh nghiệp cần thay đổi cách vận hành an ninh mạng theo hướng định hướng kết quả.
Theo ông, mô hình mới cần phân vai rõ ràng: agent đảm nhiệm khâu thực thi, còn con người chịu trách nhiệm về mục tiêu.
Ông Jang cho biết làn sóng tấn công sử dụng AI đang đẩy khối lượng công việc an ninh mạng vượt quá khả năng xử lý của con người. Dẫn báo cáo năm 2025 của Microsoft, ông nói 41% cảnh báo an ninh không được điều tra, trong khi thiệt hại trung bình của một vụ rò rỉ dữ liệu lên tới 6 tỷ won. Chỉ 14% tổ chức cho biết họ thực sự tự tin vào năng lực hiện có.
Theo ông, việc tăng thêm 10-20% nhân sự không thể giải quyết bài toán này, và chỉ đơn thuần đưa agent AI vào quy trình cũng chưa đủ.
Ông phân tích rằng nếu gắn từng agent vào các tác vụ riêng lẻ như rà soát prompt injection, vá lỗ hổng hay kiểm tra cảnh báo truy cập, tốc độ xử lý có thể được cải thiện đáng kể. Một nhân sự trước đây xử lý 10 việc mỗi ngày có thể nâng lên 20-30 việc. Tuy nhiên, điều đó không đồng nghĩa năng lực phòng thủ của tổ chức được tăng lên tương ứng.
“Đưa AI vào bảo mật không phải là mục tiêu tự thân,” ông nói, đồng thời nhấn mạnh mục tiêu thực sự là ngăn chặn các cuộc tấn công diễn ra với “tốc độ của AI”. Theo ông, cách tiếp cận chia nhỏ công việc rồi gắn agent cho từng phần sẽ sớm bộc lộ giới hạn.
Giải pháp, theo đại diện Microsoft, là thay đổi chính đơn vị công việc. Thay vì để con người xử lý từng tác vụ riêng lẻ, doanh nghiệp cần để con người chịu trách nhiệm về mục tiêu, còn phần triển khai cụ thể do agent thực hiện.
Microsoft cho biết đã hiện thực hóa quy trình này trong Project Perception và đang cung cấp cho khách hàng. Theo công ty, nền tảng này tập trung các cảnh báo an ninh phát sinh từ đám mây, thiết bị làm việc và nhiều nguồn khác về một đầu mối. AI sẽ tìm mối liên hệ giữa các cảnh báo để xác định kiểu tấn công, trong khi phần ứng phó do các agent đảm nhiệm. Con người chỉ phê duyệt những hành động quan trọng.
Microsoft cho biết đã công bố Project Perception cùng công cụ phát hiện lỗ hổng Mithos vào tháng 7, đồng thời định hướng cung cấp với chi phí thấp.
Trong Project Perception, các agent được thiết kế để phối hợp như một đội ngũ. Agent red team mô phỏng đường tấn công theo cách của hacker nhằm phát hiện rủi ro nghiêm trọng và lỗ hổng. Agent blue team sử dụng kết quả đó để tạo quy tắc phát hiện và phân tích mức độ thiệt hại. Agent green team tiếp nhận thông tin, sau đó triển khai vá lỗ hổng trên toàn bộ tài sản của doanh nghiệp. Các agent tự động trao đổi kết quả với nhau để tạo thành một quy trình vận hành có hệ thống. Theo ông Jang, chỉ khi các thành phần này phối hợp đồng bộ, doanh nghiệp mới có thể xây dựng hệ thống phòng thủ phù hợp với kỷ nguyên AI.
Ông cũng minh họa mô hình này bằng giải pháp bảo mật hợp nhất Microsoft Defender. Theo đó, nhân sự an ninh mạng bắt đầu từ hồ sơ về tác nhân đe dọa để đặt câu hỏi: “Tài sản của chúng ta có an toàn không?”. Agent sau đó sẽ lập kế hoạch thực hiện, người phụ trách xem xét kế hoạch và quyết định có triển khai hay không. Báo cáo ở từng bước vẫn do con người rà soát, còn các tác vụ quan trọng như quét tài sản phải được phê duyệt trước khi chạy. Cuối cùng, agent sẽ tổng hợp kết quả và đưa ra khuyến nghị hành động. Ông Jang cho biết nếu làm thủ công, toàn bộ quy trình này có thể mất từ vài ngày đến vài tuần.
Trong mô hình an ninh mạng dựa trên kết quả, vai trò của con người cũng thay đổi đáng kể. Theo ông Jang, người vận hành an ninh mạng cần trở thành “nhạc trưởng”, tức người thiết kế và điều phối một hệ thống công việc dựa trên agent. Những nhân sự phụ trách các mảng như bảo mật dữ liệu hay bảo mật đám mây cũng cần tiến lên vai trò cố vấn chiến lược, đánh giá rủi ro từ góc độ chiến lược và gắn với hiệu quả kinh doanh.
Ông cũng cho rằng mỗi thành viên trong đội ngũ cần mở rộng góc nhìn theo hướng của trưởng nhóm, còn trưởng nhóm phải suy nghĩ ở tầm của một CISO.
Tuy vậy, ông thừa nhận đây là thay đổi không dễ thực hiện. Theo ông, các chuyên gia có 10-20 năm kinh nghiệm thường tích lũy kiến thức và kỹ năng sâu trong từng lĩnh vực riêng; để chuyển sang công việc mang tính chiến lược hơn, họ buộc phải thay đổi cách nhìn. Song song với đó, tổ chức cũng cần cùng nhau xây dựng cách đánh giá hiệu quả cho những công việc chiến lược vốn khó định lượng.
Ông Jang nhấn mạnh việc hoàn tất “frontier transformation” rốt cuộc vẫn là phần việc của con người. Theo ông, bước tiếp theo là xác định sẽ sử dụng quỹ thời gian tiết kiệm được từ tự động hóa vào đâu, định nghĩa lại bản chất công việc và thiết lập hệ thống đánh giá phù hợp.
 Chi-gyu Hwang
delight@d-today.co.kr