
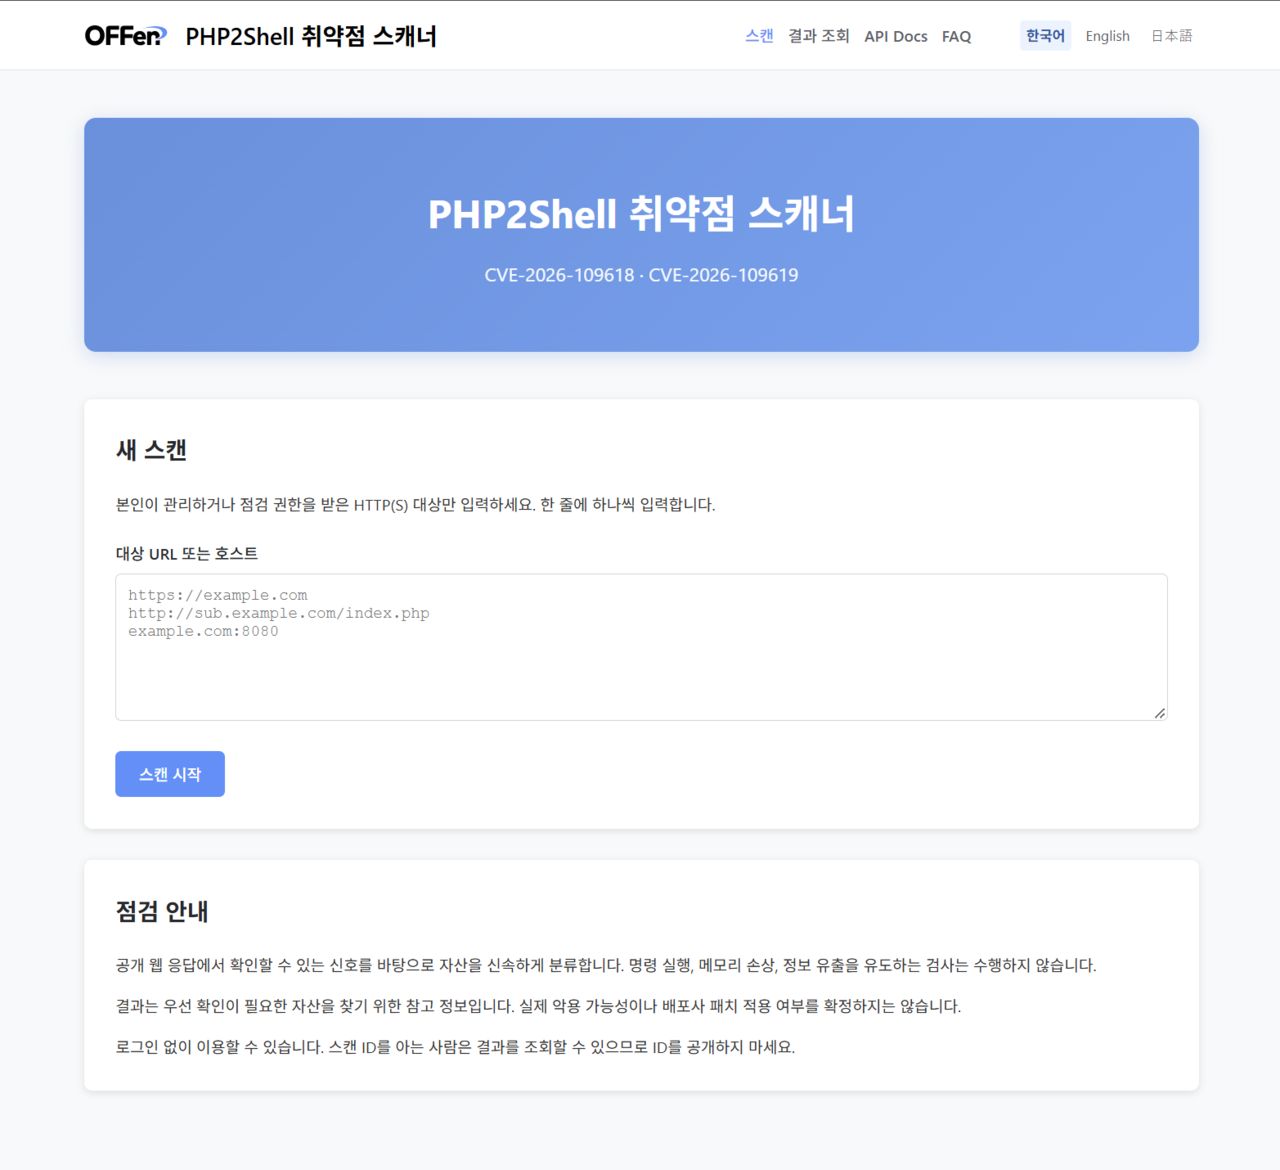
Enki Whitehatは10月23日、PHPコアで見つかった深刻なリモートコード実行(RCE)脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)の影響の有無を確認できる診断スキャナーを無料公開したと発表した。
同社によると、このツールは実際の攻撃コードを使わず、PHPのバージョンや関連設定を確認することで、対象資産がリスクを抱えているかどうかを安全に初期診断できる。
今回の無料公開は、「OFFen ASM(攻撃対象領域管理)」を利用していない企業でも、自社の公開資産が当該脆弱性の影響を受ける可能性があるかを迅速に確認できるようにするのが狙い。専用Webページにアクセスし、確認したいURLを入力するだけで利用でき、ログインは不要という。
同社はあわせて、脆弱性の技術的な仕組みと影響範囲をまとめた分析報告書も公表した。報告書には、CVE-2026-109618におけるメモリ枯渇時の不完全な状態保持、CVE-2026-109619における前回リクエスト状態の再利用によるUAFの発生要因を詳しく整理した。
さらに、影響を受けるシステムやバージョンの情報、直ちに適用できる緩和策、公式パッチの適用ガイドなど、セキュリティ担当者が実務で参照できる対応策も盛り込んだ。
同社は今後、この技術分析報告書に続き、外部公開資産の特定・管理方法や、新たな脆弱性に迅速に対応するための方法論も順次公開する予定としている。
同社代表は「PHP2Shellのように影響の大きい脆弱性では、攻撃者に先んじて外部公開資産を特定し、対処するための『ゴールデンタイム』を確保することが重要だ」とコメント。「オフェンシブセキュリティの技術力を基盤に、企業の事業運営に支障をきたさない安定したセキュリティ環境を提供していく」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr