
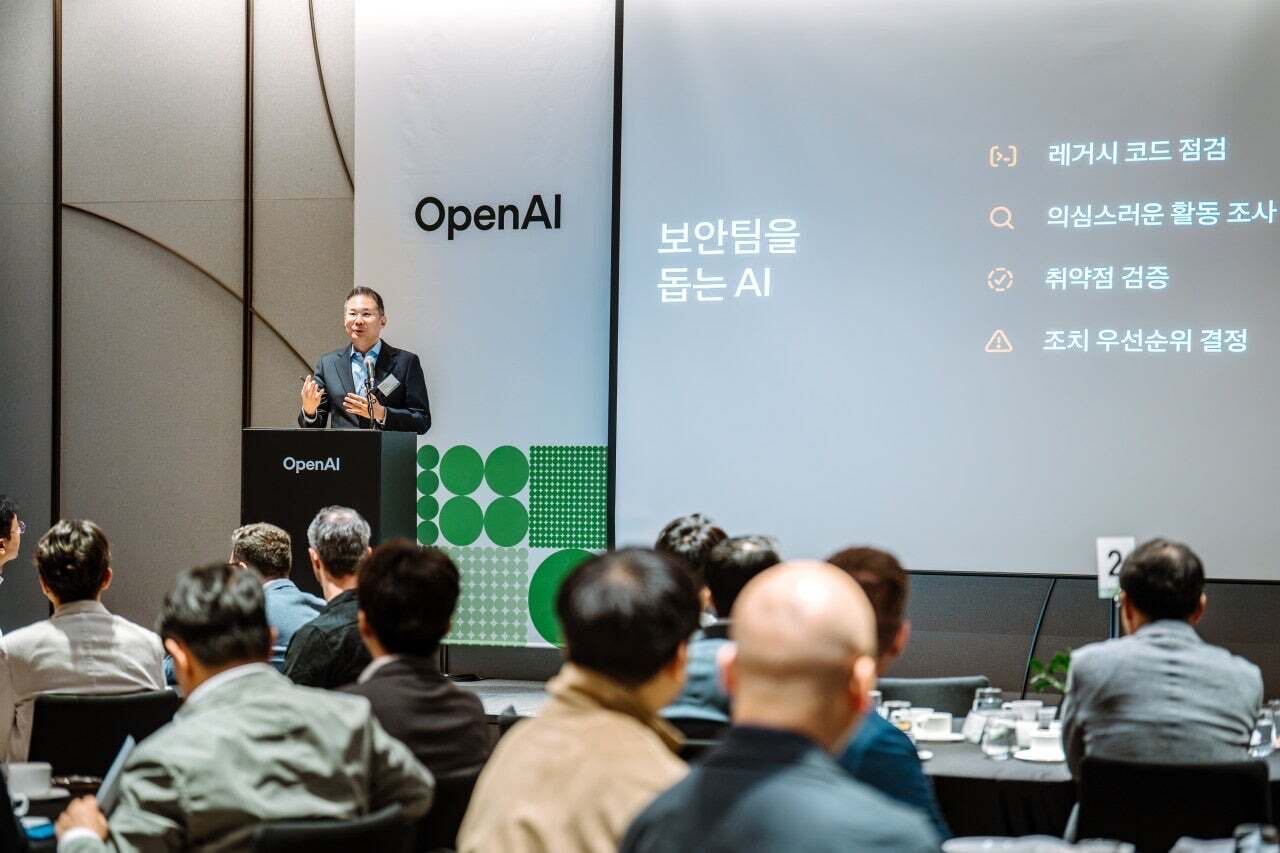
OpenAIは10月16日、ソウル市内のウェスティン・ソウル・パルナスで、韓国企業の最高情報セキュリティ責任者(CISO)ら幹部60人超を招いた「サイバーCXOラウンドテーブル」を開催した。会合では、AIを活用したサイバー脅威への対応戦略や関連ソリューションを紹介した。
登壇したのは、キム・ギョンフンのOpenAI Korea総括代表のほか、ドミニク・グリロのテクニカルサクセス総括、ワナ・トゥンのセキュリティ専門エンジニアら。AIを軸にした企業のサイバー防衛の在り方について説明した。
OpenAIは、AIによる脆弱性検知や攻撃経路の分析能力の向上により、企業のセキュリティ対応を迅速化できると説明した。攻撃者に脆弱性を悪用される前に問題を見つけて対処する、先手の防御体制が重要だと強調した。
会合では、AIを活用した統合サイバー防衛ソリューション「Daybreak」も紹介した。OpenAIのAIモデルに加え、CodexやCodex Securityを連携させることで、脆弱性の検知から悪用可能性の検証、修正案の作成、対策効果の確認までを一貫して支援するとしている。
あわせて、AIエージェントを既存のセキュリティツールや開発ツールに接続し、脆弱性の点検と対応を継続的に進める運用モデル「Defense Factory」の考え方も共有した。
その上で、AIにアクセスを許可するデータやシステム、実行権限の範囲を明確に定める必要があると指摘。重要なセキュリティ措置については、人が確認し承認すべきだと訴えた。
キム・ギョンフン氏は「AI時代に企業が重要なセキュリティリスクを迅速に把握し、適切に対応するには、サイバーセキュリティを経営の中核課題として位置付ける必要がある」と述べた。さらに「韓国企業が既存のセキュリティ体制にAIを組み込み、実運用の中で効果を検証しながら、持続的な防衛能力へと高めていけるよう支援したい」と語った。
 Seulgi Son
sageson@d-today.co.kr