
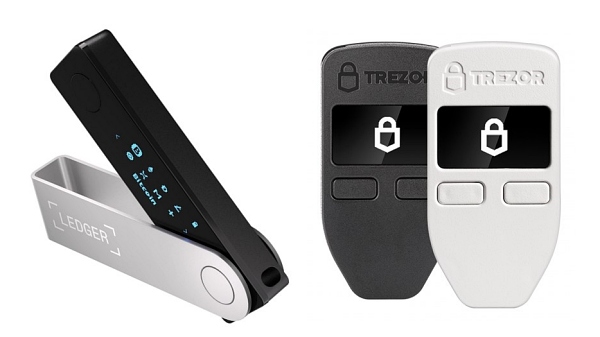
Ledgerのハードウェアウォレットで、利用者の復旧フレーズを外部に送信する不正部品が確認された。端末そのものは秘密鍵をオフラインで保管する設計だが、流通段階で改ざんされるリスクが改めて浮き彫りになった。
Cointelegraphによると、被害は9日、インドネシア、マレーシア、フィリピンの正規販売店であるCryptoBilis経由で販売されたLedger端末で報告された。Ledgerは翌10日、影響を受けた1台の端末から未承認の不正部品を確認したと公表した。
この部品は、利用者の復旧フレーズを収集し、モバイル通信網を通じて外部へ送信していたとみられる。
ハードウェアウォレットは、秘密鍵をオフラインで保管することでオンライン経由の攻撃リスクを抑えるための機器だ。一方で、流通経路の広がりに伴い、サプライチェーン段階での改ざんリスクが高まっているとの指摘もある。
ハードウェアセキュリティの専門家であるジョー・グランド氏は、こうした精巧な改ざんを一般利用者が見抜くのは現実的に難しいと指摘した。同氏は、TrezorやKeepKeyのウォレットのメモリチップからデータを抽出する手法を開発した人物として知られる。
グランド氏は、「技術に詳しい人でも、機器を1台ずつ細かく確認することはしない」としたうえで、「利用者に何をどう確認すべきか説明するのは非常に難しい」と述べた。
暗号資産アナリストのマティ・グリーンスパン氏は、自身は2013年から業界に関わってきたものの、ハードウェアウォレットを使ったことはないと明らかにした。「ハードウェアウォレットを購入した瞬間から、メーカー、供給業者、さらに流通段階で関わった事業者まで、新たな信頼の連鎖が生まれる」と指摘している。
ビットコインのセキュリティ企業Casaのニック・ノイマンCEOは、第三者への信頼を完全に排除することはできないと述べた。そのうえで、「必ず信頼せざるを得ない仲介者は存在する」とし、リスクを複数の事業者に分散する運用が必要だと助言した。
Ledgerの競合であるTrezorは、自社端末について真正性の検証を行っており、署名済みファームウェアのみを受け付ける仕組みを採用していると説明した。一方で、こうした対策だけで物理的な改ざんを完全に防げるわけではないとも認めた。
Trezorは今回確認された不正部品について、ファームウェアを書き換えずに画面上の情報を盗み見る手口だと説明した。現時点で自社端末では同様の攻撃は確認されていないとしている。さらに13日には、予防措置としてリセラー網を縮小する方針も示した。
専門家の間では、内部部品が見える透明ケースや、ケース全体を作り直さなければ改ざんできない耐タンパー構造の採用を求める声も出ている。ただ、こうした設計はサプライチェーン攻撃の難度を高める効果はあっても、改ざんリスクを完全になくす対策にはならないとみられている。
 Hyunwoo Choo
cookinpapa@d-today.co.kr