
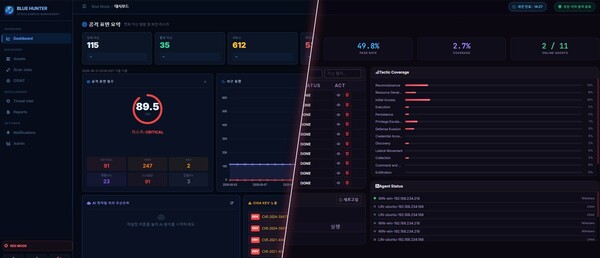
Piolinkは15日、CTEM(継続的脅威露出管理)基盤のサイバー脅威管理プラットフォーム「BlueHunter」を活用し、オープンソースソフトウェアで未公表の脆弱性28件を発見したと発表した。うち2件にはCVE番号が付与されており、関連情報は12月に公表される予定だ。
同社によると、BlueHunterを開発したPiolink脅威分析センターは、Linux環境で利用されるオープンソースサービス10種と、コンテンツ管理システム(CMS)1種を対象に、攻撃対象領域とソフトウェアの動作を分析した。その結果、不正なメモリアクセスや異常終了につながる新たな脆弱性を確認したという。
一部の脆弱性については、コマンド実行にとどまらず、Linuxシステムのデバイス認識や管理プロセスにも影響を及ぼす可能性があることを確認したとしている。
同社は今回の成果について、既知の公開脆弱性を検出する一般的なセキュリティ点検の範囲を超え、BlueHunterを通じて新たな脆弱性の発見と検証まで行った点に意義があると強調した。
脅威分析センターは、発見した脆弱性ごとに再現環境を構築し、検証を重ねたうえで各オープンソースプロジェクトの公式メンテナーに通報した。現在はメンテナー側と、影響範囲や修正方針に関する技術的な検討を進めている。
CEOは「AIを活用した攻撃が急速に拡大するなか、防御側も攻撃者に先んじて潜在的な脆弱性を見つけ出す方向へ進化する必要がある」と述べた。さらに「今後もBlueHunterを基盤に潜在的なセキュリティ脅威を先んじて把握し、オープンソース開発プロジェクトと連携して脆弱性の検証と修正に貢献することで、ソフトウェアサプライチェーンのセキュリティ強化につなげていく」と語った。
著者について
 Chi-gyu Hwang
delight@d-today.co.kr