
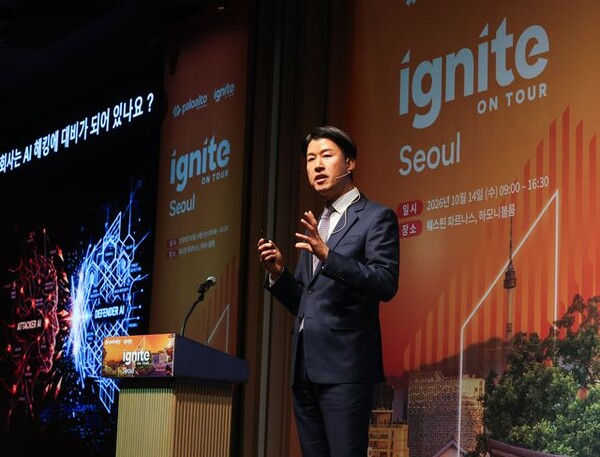
Palo Alto Networks Koreaのパク・サンギュ代表は14日、同社イベント「Ignite on Tour Seoul 2026」の基調講演で、AIを悪用した攻撃が現実の脅威になっていると指摘し、「AIによる侵入」を前提にした防御体制の構築を訴えた。企業のAIトランスフォーメーション(AX)とサイバーセキュリティトランスフォーメーション(CX)を並行して進める必要があるとして、10の対応策を提示した。
パク代表は講演で、「AIでAIと戦う準備はできているか」と問題提起。「ミトス級のAIが自社をハッキングする前提で備えるべきだ。AXとCXを同時に推進しなければならない」と述べた。
同氏は2026年を「AIハッキングの転換点」と位置付けた。Anthropicのミトスの登場に加え、OpenAIのモデルを巡るHugging Faceのハッキング事案を、大きな節目として挙げた。
また、最近では大手銀行がAIツールを用いた攻撃を受け、個人情報が流出した事例にも言及した。「最も初歩的なAIハッキングだった」としたうえで、「大手銀行でも徹底的に点検していたはずだが被害を防げなかった。最悪のシナリオを前提に準備すべきだ」と述べた。
そのうえで、「AIハッキングはもはや遠い話ではない。すでに身近で起きている」と強調した。企業は多額の投資でデジタル転換を進め、いまはAXに注力しているが、AIセキュリティが伴わなければ、その取り組みは脆弱だとして、AXとCXの同時推進の必要性を改めて訴えた。
パク代表が示したCXに向けた10項目は以下の通り。
第1に、最先端のフロンティアAIを活用した脆弱性点検だ。同氏は「性能の低いモデルで一部だけを見ても、どこに穴があるか分からない。点検範囲もインターネット接点全体に広げるべきだ」と説明。「国内でミトスを使った脆弱性点検ができるのはPalo Alto Networksだけだ」と述べた。
第2に、常時の備えである。この6カ月のAIの進化速度を見れば、今後6カ月を見通すことすら難しいとし、「パッチを当てても数カ月後にはさらに強力なモデルが現れる」と指摘した。脅威リサーチ組織「Unit 42」を通じ、24時間365日で攻撃への防御と対応体制の高度化を支援する「コンティニュアス・ディフェンス」モデルを提供するとした。
第3に、外部専門家との連携だ。社内のレッドチームやブルーチームが優秀でも、フロンティアAIへの対応経験は十分でないとし、Palo Alto NetworksはAnthropic、OpenAI、NVIDIAと協力しているほか、昨年にはUnit 42の韓国組織も立ち上げたと説明した。
第4に、仮想パッチの活用を挙げた。次世代システム、オープンソース、パッケージソフトが混在する企業システムでは、すべての脆弱性を解消するまでに1~2年かかる場合があるとし、その間は仮想パッチによってファイアウォールの段階で攻撃を遮断すべきだと述べた。
第5は、セキュリティ資産の更新と、L4ファイアウォールから次世代のL7ファイアウォールへの移行だ。「最近の事故では、L4機器ではランサムウェアを検知できなかった」とした。
第6は、ゼロトラスト、とりわけSASE(Secure Access Service Edge)の導入である。国内企業への攻撃の相当数がVPN経由で起きており、VPNが破られると全社業務が止まる恐れがあるとして、VPNとVDI(仮想デスクトップ)を廃止し、SASEへ移行すべきだと訴えた。
第7は、ブラウザセキュリティだ。「従業員、パートナー、顧客のいずれもブラウザ経由でサービスを利用する以上、ブラウザは最も速く実装できるゼロトラストの経路だ」と説明した。
第8は、AIそのもののセキュリティである。「AI Gatewayで全社のトークンを管理すれば、コスト削減にもつながる」と述べた。
第9は、監視・運用の自動化だ。パク代表は「数千億ウォンを投じて24時間稼働する監視センターでも、ハッカーがデータを持ち出した後、1~2日間気付かなかった事例があった」として、自動化の必要性を強調した。
第10は、アイデンティティの統合管理である。「マシンやエージェントのアカウントは、人のアカウントより数倍に増えている」とし、人とAIエージェントのIDを一元的に管理すべきだと述べた。
韓国企業との連携にも力を入れている。会社側によると、Palo Alto Networks KoreaはSamsung Fire & Marine Insuranceや法律サービス企業などと連携し、被害前のサイバー保険から被害後の法務支援までを一体で提供できる体制を整えた。
また、ソウルIT高校、東国大学、大田大学などとセキュリティアカデミーを運営し、人材育成にも注力しているという。
防衛産業企業の海外進出に必要なセキュリティ認証「CMMC」の取得を支援するプログラムも用意した。パク代表は「最近は韓国のオフェンシブセキュリティ専門企業Enki WhiteHatとも協業し、金融業界の顧客向けに攻撃診断から防御までをカバーするセキュリティサービスを提供している」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr