
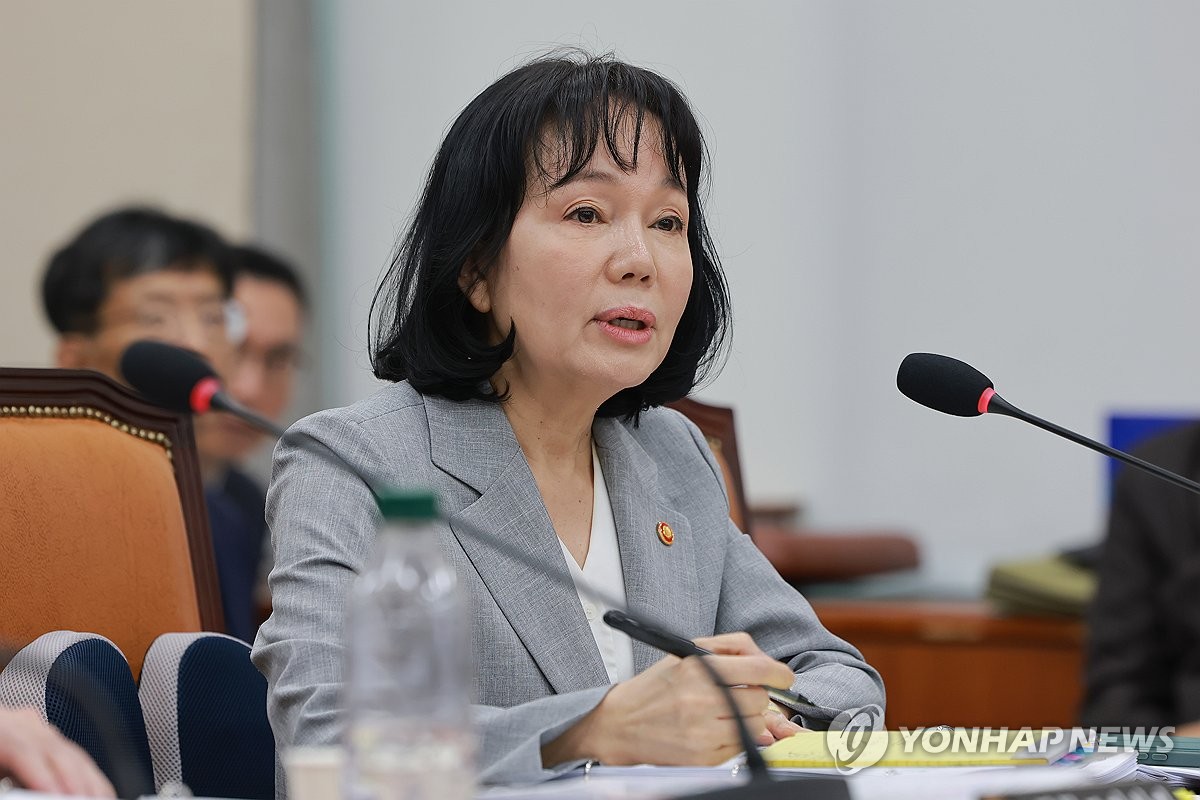
国会の国政監査で、AIを悪用したサイバー攻撃の高度化に既存の個人情報保護体制が追いついていないとの指摘が相次いだ。AIが標的の選定から脆弱性分析までを自動化する中、公共部門のAI活用や外部ツール経由の個人情報収集にも新たな盲点が生じているとして、対応強化を求める声が上がった。
国会政務委員会は13日、個人情報保護委員会などを対象に国政監査を実施した。共に民主党のミン・ビョンドク議員は、AIを悪用したハッキングへの備えが不十分だとして集中的に追及した。
ミン議員は、個人情報漏えい事故10件のうち約6件がハッキングに起因するとした上で、攻撃手法が急速に高度化していると指摘。「従来はマルウェアやシステムの脆弱性を突く攻撃が中心だったが、いまはAIが標的探索、脆弱性分析、攻撃経路の設計、認証情報の窃取まで担っている」と述べた。
その上で、AIを使ったハッキングを従来型の攻撃と分けて調査・統計管理しているか、自動化された攻撃を検知する仕組みや関係機関の合同模擬訓練体制が整っているかを質問した。来年7月から段階的に義務化される主要公共システム向けの個人情報保護認証基準に、AIハッキングへの防御体制が反映されているかもただした。
損害賠償責任の強化や定期点検、緊急保護措置といった既存の対策だけでは、AIを悪用した攻撃への対応には限界があるとの認識も示した。
これに対し、ソン・ギョンヒ個人情報保護委員長は、AIハッキングへの対応に不足があることを認め、関係省庁と対策を整備していると述べた。
ソン委員長は「ハッキング対策はセキュリティの領域だ」とした上で、民間分野は科学技術情報通信部、公共部門は国家情報院、金融分野は金融委員会がそれぞれ所管していると説明した。
また、「アクセス権限の管理、暗号化、異常トラフィックの検知が不十分だった」とし、最近の大規模な個人情報漏えい事故の相当数は、基本的なセキュリティ対策の不備に起因すると指摘した。AIを悪用した攻撃による被害拡大を防ぐため、関係機関の迅速な情報共有と初動対応も強化する考えを示した。
監査では、AIを使った攻撃そのものに加え、AIを活用したシステム開発の過程で生じるセキュリティ上の脆弱性も論点となった。
共に民主党のパク・サンヒョク議員は、開発者が直接コードを書く代わりにAIを活用する「バイブコーディング」の拡大によって、利用者認証手順の欠落など新たなセキュリティリスクが生じ得ると懸念を示した。
パク議員は、国内プラットフォームの29CMやGangnam Unniで起きた個人情報漏えい事例を挙げ、APIへの異常アクセスなど類似の問題が公共機関でも起こり得ると指摘した。公共機関がAIを活用して独自システムを開発する事例が増える中、開発の利便性だけでなく、脆弱性を事前に点検する体制が必要だと強調した。
外部アンケートツールを通じた個人情報収集の問題も取り上げられた。
パク議員は、民間企業の調査結果として、公共機関の公式ホームページ1447件を確認したところ、189機関のうち184機関で、セキュリティ認証が確認されていない外部ツールを使って個人情報を収集していたと明らかにした。
Googleフォームなどの外部ツールを通じて、健康情報や住民登録番号、口座番号といった機微情報が収集される事例があるとし、担当者の人事異動や外部業者の管理不備によって情報管理に空白が生じる可能性があると指摘した。
これに対し、ソン委員長は、公共部門のAI転換の過程で個人情報を保護するためのガイドラインを今年7月に整備したと説明し、現場での活用拡大を進めると答えた。
外部委託先の管理については、「実際に委託した機関自体にも責任を負わせ、厳格に責任を問う」と述べた。
個人情報保護委員会は、AIを悪用したハッキングなど新たな脅威に対応するため、関係省庁との共同対応体制を強化する方針だ。来年は14億ウォンを投じ、AIを活用した攻撃対象領域のリモート点検に関する実証事業も進める計画としている。
 Seulgi Son
sageson@d-today.co.kr