
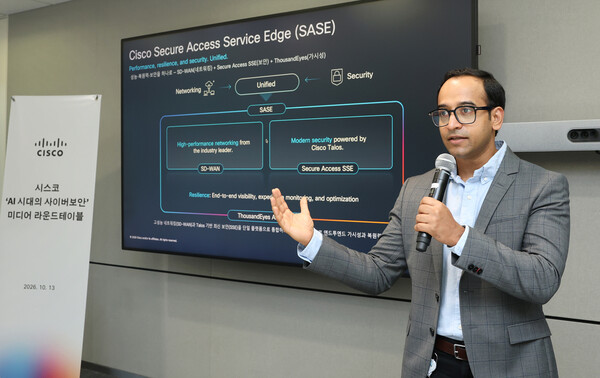
Ciscoは、AIの普及でサイバー脅威の構図が変わる中、ネットワークとセキュリティを一体で運用する重要性を打ち出した。SD-WANとクラウドセキュリティサービス「Secure Access」を組み合わせたSASE戦略を軸に、韓国では7月からSecure AccessのPoP(サービス拠点)の運用も始め、国内処理体制の強化を進めている。
Cisco APJC地域のSASEビジネスリーダー、ムケシ・チャンド・タプリヤル氏は13日、同社が開いた「AI時代のサイバーセキュリティ」に関するメディアラウンドテーブルで、AI時代におけるセキュリティ環境の変化を説明した。ネットワークとセキュリティの両領域をカバーできる点が、Ciscoの強みになるとの認識も示した。
同氏は「ネットワークとセキュリティは切り離せない。どちらか一方だけでは、クラウド時代のセキュリティ目標は達成できない」と述べた。両者を統合し、共通のポリシーを適用することで、障害発生時の切り分けがしやすくなり、原因がネットワーク側にあるのか、セキュリティ側にあるのかを特定しやすくなるという。
セキュリティ製品の断片化を防ぎ、運用効率の向上にもつながるとした。AIエージェントはネットワーク上で動作するため、ネットワークとセキュリティを別々に扱うことは難しいとの見方も示した。
Ciscoは、SD-WANとSecure Accessを組み合わせることで、ネットワークとセキュリティを統合している。Ciscoによると、SD-WANは最適な通信経路の選択やアプリケーション認識を通じて、サービス品質の向上を支援する。
タプリヤル氏は、10年前はネットワーク上のトラフィックが比較的予測しやすく、アプリケーションも中央に集約されていたため、専用線(MPLS)中心の構成でも対応できたと説明した。だが現在は、利用者が分散し、アプリケーションのSaaS移行も進み、拠点からインターネットへ直接接続する形が一般化しているという。
その結果、企業の管理者はクラウド向けトラフィックを拠点側で検査しなければならず、運用負荷が増していると指摘した。こうした状況にAIエージェントが加わり、負担はさらに大きくなっているという。
同氏は「エージェントはトラフィックのパターンそのものを変える。クラウドでもデータセンターでも、あらゆる場所にあるアプリケーションへアクセスし、同じ作業でも人間よりはるかに多くのトラフィックを発生させる」と述べた。エージェントや推論トラフィック、自動化ワークフローはいずれも接続品質の影響を受けやすく、AI導入が広がるほど接続性の重要性は高まるとの見通しを示した。
一方で、未承認の「シャドーAI」や安全性が確認されていないツールの利用、プロンプトインジェクションといった新たなリスクも増えているとした。
こうした課題への対応策として、タプリヤル氏は「Cisco AI Accessは4000以上のAIアプリケーションを識別できる。企業はこれを基にシャドーAIを把握し、データ流出の防止に役立てられる」と説明した。ユーザー、エージェント、AIモデルの間でどのような対話を許可するかを定義し、規定に沿った用途に制限することも可能だという。
オープンソースモデルについても、Ciscoがセキュリティ上の重要な管理対象と位置付けているという。
同氏は「開発者はHugging Faceなどから事前学習済みモデルを入手して活用し、生産性を高めている。Ciscoは、そうしたモデルを利用前に検査する」と述べた。実行前にマルウェアを検出するほか、ライセンスや著作権など知的財産権の順守状況を確認し、許可していない地域からのリクエストは遮断すると説明した。
また、AIエージェントの特性については、人や機械と対比して説明した。人は対応できる業務範囲が広い半面、速度と規模には限界があるが、常識や判断力を備えている。ロボットのような機械は対応範囲が狭く、ルールで統制しやすい。一方、エージェントはこれらとは異なる存在だという。
タプリヤル氏は「人間並みに適用範囲が広く、規模は指数関数的に拡大する一方で、判断力は持たない。企業にとって大きなリスクになり得る」と語った。
AIエージェント由来の脅威に対応するうえでのキーワードとしては、「識別」と「承認」を挙げた。
同氏は「ネットワーク内にいるすべてのエージェントを把握し、その所有者と役割を確認する必要がある。個々の行動についても、許可の対象として管理しなければならない」と説明した。どのデータにアクセスし、どこからどこへ送信するのかを確認することが重要だとしたうえで、「すべてを完全に統制することはできない。重要なのは、変化とリスクにどれだけ迅速に対応できるかだ」と述べた。
Ciscoは、ネットワークとセキュリティの統合戦略を前面に、韓国市場での展開も強化している。ローカライズ施策の一環として、7月からはSecure Accessの韓国PoPの運用も始めた。
これにより、データが韓国外に出ることを懸念せずにCiscoのセキュリティプラットフォームを利用できるようになったという。タプリヤル氏は「ソウルの複数リージョンで冗長構成を取り、最新プロトコルによって遅延を抑える。データは100%国内で処理し、関連法規や規制も遵守する」と強調した。
 Chi-gyu Hwang
delight@d-today.co.kr