
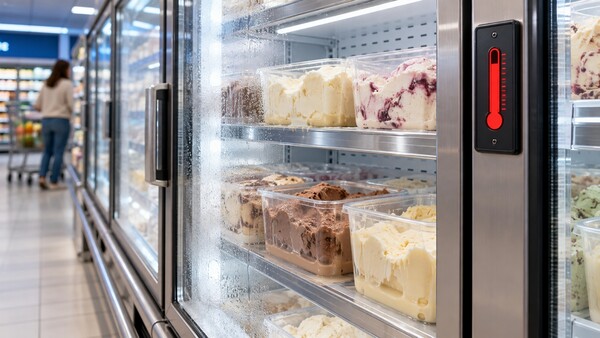
フランスの大手スーパーマーケット数百店がサイバー攻撃を受け、冷蔵・冷凍設備に障害が発生した。攻撃者が温度管理システムを通じて設備を遠隔操作したとみられ、生鮮品や冷凍食品の大量廃棄につながっている。
13日付でGigazineが報じたところによると、攻撃は11日夜から12日にかけて発生した。標的となったのは、フランス各地のスーパーで使われていた冷蔵温度管理システムだ。
被害を受けた企業には、E. Leclerc、Intermarché、Coopérative Uが含まれる。報道によれば、Intermarchéと系列ディスカウント店のNettoでは少なくとも300店舗、Coopérative Uでも100店舗超が影響を受けた。
攻撃者は冷蔵設備の自動除霜機能を遠隔で作動させ、温度を異常に上昇させたとみられる。一部店舗では温度設定が最大50度まで引き上げられ、冷蔵・冷凍食品が長時間高温にさらされた結果、廃棄を余儀なくされた。
被害を受けた店舗では、デンマークのDanfoss製冷蔵温度管理システムを導入していた。Danfossは、主に影響を受けた製品として「AK-SM800」と「AK-SC355」シリーズを挙げている。
影響を受けた機器の多くは、ソフトウェア更新やセキュリティアップデートの提供が終了した旧型機だった。Danfossは、こうした機器の更新を顧客に継続的に推奨してきたと説明している。
今回の事案を受け、Danfossの冷蔵制御システムで過去に公表された脆弱性にも関心が集まっている。これまでに、認証回避の脆弱性「CVE-2025-41450」と、コマンドインジェクションの脆弱性「CVE-2025-41451」が公開された。セキュリティ研究者は、これらを悪用したリモートコード実行の可能性を示していた。ただ、今回の攻撃で実際に悪用されたかどうかは確認されていない。
フランス国家サイバーセキュリティ庁(ANSSI)は、被害システムをインターネットから切り離し、アクセスを制限するよう推奨した。パリ検察も捜査に着手しており、フランス当局は被害が他の欧州諸国に広がる可能性についても調べている。
 Jae-won Choi
ittt_0801@d-today.co.kr