
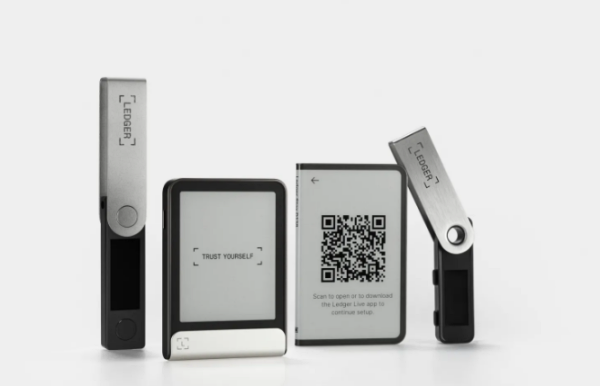
Ledgerのハードウェアウォレットで未承認部品の組み込みを伴う攻撃事例が報じられ、ビットコインの保管方法を巡る議論が再び活発になっている。個人が秘密鍵を管理する自己保管と、専門カストディアンを活用するビットコイン現物ETFのどちらが安全かを巡り、市場関係者の見方は分かれている。
Cointelegraphが12日(現地時間)に報じたところによると、Ledgerウォレットで不正なハードウェア改変が確認され、コールドウォレットの物理的なセキュリティリスクが改めて浮上した。一部の調査者は、この攻撃による潜在的な損失額が最大8600万ドルに達する可能性があるとみている。
ハードウェアウォレットは、秘密鍵をインターネットから切り離して保管できる手段として広く利用されてきた。今回の事例は、端末そのものの防御だけでなく、製造から流通に至るまでのサプライチェーンの信頼性も重要であることを示した格好だ。
こうした中、現物ETFを通じてビットコインを保有する選択肢が改めて注目を集めている。ビットコイン分析者のプランBは、2025年に保有するビットコインをETFへ移した判断について最近あらためて言及し、その決定を後悔していないと述べた。
プランBは、ColdcardやLedgerを巡るセキュリティ問題を挙げ、個人がウォレットを直接管理する方式が必ずしも安全性で優位とは限らないとの認識を示した。
機関投資家の動向にも関心が集まっている。21Shares共同創業者のオフィリア・スナイダーは、大口保有者がここ数年、セキュリティ強化を目的に自己保管していた資産をETFへ移してきたと説明した。
専門カストディアンを利用すれば、個人がセキュリティ機器を維持管理したり、復旧体制を自ら整えたりする負担を軽減できるという。スナイダーは、セキュリティはETFの主要な利点の一つであり、最近のハードウェアウォレットを巡る問題を受けて、このテーマを議論しやすくなっていると語った。
一方で、ハードウェアウォレットの安全性が根本から揺らいだとみるのは早計だとの反論もある。Blockstreamの最高経営責任者(CEO)で、Hashcashの創始者でもあるアダム・バックは、ハードウェアウォレットは依然として有効な資産保管手段になり得るとの見方を示した。
問題は機器そのものの存在ではなく、メーカー側が新たな攻撃手法を十分に理解し、対策できているかどうかにあるという。バックは、一部メーカーでは一般的な攻撃ベクトルへの理解が不十分に見えるとして、脅威モデリングの改善が必要だと強調した。
自己保管には、利用者側の技術理解に左右されやすいという課題もある。スナイダーは、ウォレットの設定や運用、復旧手順が個人ごとに異なるため、結果としてセキュリティ水準にも差が生じ得ると指摘した。
ハードウェアウォレット自体が安全に設計されていても、初期設定を誤ったり、復旧情報の管理が不適切だったりすれば、資産を失うおそれがある。資産を直接管理する以上、セキュリティ上の責任も個人が負うことになる。
もっとも、ETFへの資産集中が新たなリスクを生むとの懸念も根強い。ビットコインのセキュリティ研究者でサイファーパンクのジェイムソン・ロップは、自己保管ウォレットはなお有力な選択肢だと評価した上で、セキュリティ不安だけを理由に資産を拙速に大規模移動させるべきではないと強調した。
個人保管からETFへの資金移動が急増すれば、資産管理が少数のカストディアンに集中し、新たな集中リスクが生じる可能性があるためだ。
結局のところ、自己保管とETFにはそれぞれ異なるリスクがある。自己保管では資産を直接動かす権限を自ら保持できる半面、秘密鍵の管理、端末の防御、復旧手順の整備まで自分で担わなければならない。
これに対しETFは、専門的なカストディ体制を活用することで管理負担を抑えられるが、投資家がビットコインそのものを直接保有する形ではなく、資産を自ら管理する自由度も限られる。
今回のLedgerの事例が示したのは、どちらの手法が絶対的に安全かという単純な二項対立ではない。重要なのは、誰がセキュリティ責任を負うのかという点だ。ビットコイン保管を巡る議論は今後も、秘密鍵の管理技術、ハードウェアメーカーの対策能力、機関カストディの信頼性を軸に続きそうだ。
 Jinju Hong
hongjj@d-today.co.kr