
AhnLabは10月12日、韓国インターネット振興院による2026年の「国家網保安体系(N2SF)導入支援事業」の一環として、韓国研究財団の業務ネットワークで生成AIやインターネットを安全に利用するためのセキュリティ基盤を構築したと発表した。
同社は同事業のコンソーシアム幹事企業として、6月からMonitorLab、Dream Security、Secureoneなどと連携し、韓国研究財団のN2SF導入を支援してきた。各種セキュリティ機能の構成と連携実装はすでに完了しており、10月末から11月にかけて適用範囲を韓国研究財団全体へ広げ、11月末の構築完了を見込む。
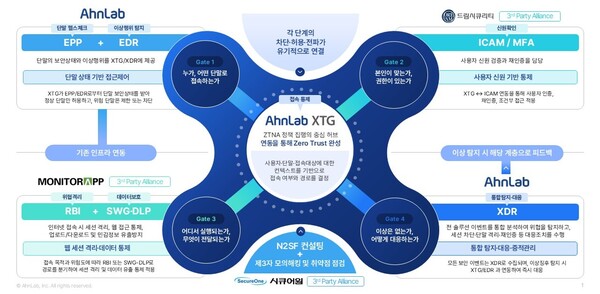
今回の構築では、業務ネットワーク上で生成AIを活用する情報サービス向けの「モデル2」と、業務端末からインターネットを利用する「モデル4」を併用する構成を採った。
AhnLabによると、韓国研究財団の既存セキュリティ基盤に必要な機能を補完・連携することで、利用者はインターネット専用PCに切り替えることなく、業務端末から承認済みの外部サービスを利用できるようになる。
この実現に向け、同社は両モデルで求められるセキュリティ統制として、業務端末と外部サービスの間でユーザー認証、端末検証、Web分離、データ保護の各機能を連携させた。利用者の本人確認や権限、端末のセキュリティ状態を確認したうえで、承認済みサービスのみに接続を許可する。外部のWebコンテンツは分離環境で実行する仕組みだ。
これにより、不正な接続を遮断するとともに、外部Webコンテンツによって端末が脅威にさらされるリスクも抑えられるとしている。
データ送信については、情報を機密(C)、敏感(S)、公開(O)に区分し、接続先とファイル等級に応じて送信可否を判断する、N2SFの「情報等級に応じた差等統制」の原則を適用した。
例えば、承認済みのO等級の生成AIサービスやインターネットサイトには、O等級ファイルのみ送信を認める。一方、承認済みのS等級の業務情報システムには、方針に基づいてS等級とO等級のファイルを許可し、C等級ファイルは遮断する。
AhnLabは、業務に必要な情報活用を支援しながら、許容範囲を超える情報送信は防止できると説明している。
AhnLabソリューションコンサルティング本部のペク・ミンギョンチーム長は、「今回の事業では、韓国研究財団の業務環境に合わせ、生成AIとインターネットを活用しつつ、情報等級に応じて業務情報を保護できるようセキュリティ統制を適用する点を重視した」とコメントした。
そのうえで、「コンソーシアム各社の強みを生かして適用範囲の拡大と点検を進め、安定的に構築を完了させる。今回の事業で蓄積した経験を、多様な機関でのN2SF導入と普及につなげていきたい」と述べた。
 Chi-gyu Hwang
delight@d-today.co.kr