
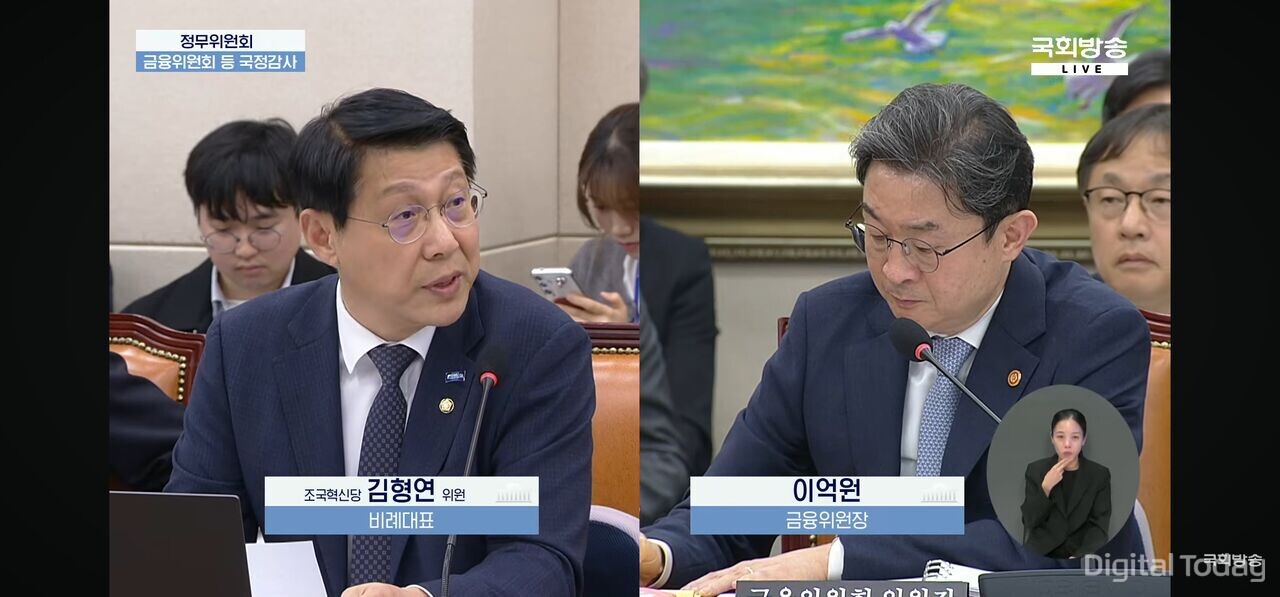
韩国国会国政监察8日将焦点对准金融机构网络安全排查。议员指出,近期针对金融业的攻击IP早在今年1月就曾访问互联网银行,但由于各金融机构回溯核查访问记录的期限并不一致,部分机构仅检查近3个月数据,可能因此错过入侵线索。
当天,在韩国国会政务委员会对韩国金融委员会开展的国政监察中,祖国革新党议员Kim Hyeong-yeon围绕金融机构入侵事故识别能力及监管部门检查方式提出质询。他援引韩国金融委员会主席Lee Eok-won此前“一个未被管理的漏洞可能成为整个安全体系弱点”的表态,要求监管部门提高安全检查的实效性,而非停留在形式性清单核对。
Kim Hyeong-yeon表示,近期对Shinhan Bank发起攻击所使用的IP,曾于1月24日访问两家互联网银行。其办公室依据监管部门共享的攻击IP,对3家互联网银行进行了核查,结果发现其中两家在当天留有相关访问记录。之所以能够发现这条线索,是因为相关银行将排查范围追溯至过去1年。
他同时强调,不能仅因IP相同就认定系同一攻击者所为。但他指出,对Shinhan Bank实施攻击的同一IP,曾在同一天访问两家同类型机构,而8个月后Shinhan Bank发生个人信息泄露事件,这一情况值得高度警惕。
Kim Hyeong-yeon进一步表示,不能排除1月相关活动属于事前探测的可能。网络安全必须以最坏情形为前提进行准备,因此访问记录的核查范围至少应覆盖1年。
排查期限不一,紧急安全检查有效性遭质疑
Kim Hyeong-yeon认为,各金融机构在入侵事故排查上的追溯期限不一致,与韩国金融监督院下发的紧急安全检查清单有关。
据其介绍,韩国金融监督院向金融机构发送的清单包括“是否检查存在入侵尝试及损失”“是否运行实时安全监测体系”等项目,但并未明确规定具体应追溯多长时间,也未提出统一的认定标准。
他指出,在这种情况下,只检查近3个月的机构可以填写“是”,追溯排查1年的机构同样也填写“是”。即便是发生事故的Shinhan Bank,由于相关服务本就纳入安全监测范围,在“是否运行监测体系”这一项上同样可以回答“是”。
Kim Hyeong-yeon特别质疑,部分银行仅核查近3个月访问记录后,便上报“未发现异常”。
当他追问“检查3个月后得出的‘无异常’,与检查1年后得出的‘无异常’是否可以等同看待”时,Lee Eok-won回答称,“不能等同”。
Kim Hyeong-yeon还进一步询问,监管部门是否不仅收集清单答案,同时也核验支撑相关结论的具体证据材料。
对此,Lee Eok-won表示,事件发生后,监管部门已先要求金融机构就12项内容开展快速检查;在此基础上,各机构还需继续追加排查,监管部门将汇总结果后再进行复核和综合判断。
在谈及检查结果提交进展时,Lee Eok-won称,银行业部分结果已经收到,信用卡公司等其他业态的材料也将陆续收集。
Kim Hyeong-yeon敦促监管部门,要求所有金融机构至少重新核查过去1年的访问记录,并在上报时明确说明具体排查期限及发现情况,而不是仅以“是”或“否”作答。
最长902天后才识别事故,入侵检测体系再受拷问
除排查标准不一外,金融机构自身事故识别能力不足的问题也在此次国政监察中受到批评。
Kim Hyeong-yeon援引韩国金融监督院提交的资料称,2022年至今年8月,韩国金融业发生的电子金融事故和入侵事故中,共有91起是在事故发生1个月后才被识别;其中17起是在事故发生1年后才发现。
从个案看,识别时间最晚的一起事故距事发已长达902天。虽然大多数案例属于程序错误等内部信息系统事故,但资料同时显示,外部入侵事故中也存在识别长期滞后的情况。
就近期金融业接连发生的黑客事件,现场亦有观点认为,这暴露出金融机构现有检测体系的局限性。
Kim Hyeong-yeon表示,Hyundai Capital在9月27日凌晨遭到入侵,但直到10月2日才识别出事故;之所以发现异常,是在调查其他金融机构黑客事件的过程中,核对相关IP访问记录时才确认了问题。
他还指出,Shinhan Bank此次遭入侵的服务虽已纳入安全监测范围,但最先发现异常的并不是安全部门,而是开发部门。
Kim Hyeong-yeon表示,无论是内部故障还是外部入侵,如果都无法及时识别,后续处置势必长期滞后于事故发生时间。他要求监管部门梳理事故识别延迟的原因,并提出改进方案。
此外,他还要求韩国金融委员会在综合审计前向其办公室提交有关事故识别延迟原因及改进方案的分析报告,并提交韩国金融监督院去年9月信息安全实态检查结果及后续整改落实情况的相关资料。
 Ji-young Lee
ljy@d-today.co.kr