
随着金融业黑客入侵和信息泄露事件接连发生,韩国金融科技行业正将安全重心从“事后处置”转向“事前排查”,通过封禁可疑 IP、排查历史接入记录、核查外部暴露 IT 资产等措施,将防线进一步前移,防止类似风险向行业蔓延。
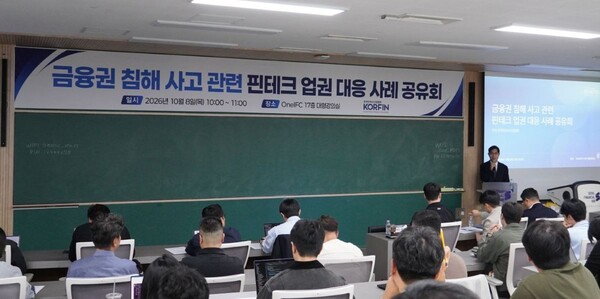
韩国金融科技产业协会10月8日在首尔One IFC举行“金融业网络入侵事件相关金融科技行业应对案例分享会”,就近期金融行业入侵事件及金融科技企业的应对方案展开交流。
协会表示,此次活动是在近期金融业连续发生黑客攻击、信息泄露等事件的背景下举行,目的在于系统检查电子金融机构和金融科技企业的安全体系,降低进一步损失风险。
韩国金融委员会也向金融科技行业提出要求,建议企业参照韩国金融监督院的IT安全自查清单开展自查,并重新梳理入侵事件应对流程。韩国金融委员会同时强调,无论企业规模大小,行业内都有必要共享真实处置经验和安全实践。
此次分享会吸引了电子金融机构及协会会员企业的安全、IT负责人参加。与会各方重点讨论了韩国金融监督院IT安全自查清单、近期金融业入侵事件的成因与处置方向、可疑 IP 识别与应对案例,以及类似事件的预防方案等议题。
韩国金融监督院对近期电子金融机构在应对黑客攻击中的成败案例进行了对比分析,并讨论了行业可立即采取的措施,包括对经由商户等外部渠道接入的访问增加额外认证程序等。
结合近期入侵案例,与会者还分享了多项实务层面的前置检查要点,包括封禁攻击者 IP、排查历史接入记录、确认外部暴露 IT 资产及服务漏洞、加强访问控制,以及强化异常接入监测等。
协会表示,后续将持续向会员企业共享入侵威胁及安全相关信息,并配合金融监管部门的检查方向,支持行业开展前置性安全排查。
韩国金融科技产业协会会长 Kim Jonghyeon表示,近期金融业发生的入侵事件并非某一家企业或某一细分领域的个别问题,而是与整个金融服务体系的信任直接相关。
 Lee Ji-young
ljy@d-today.co.kr