
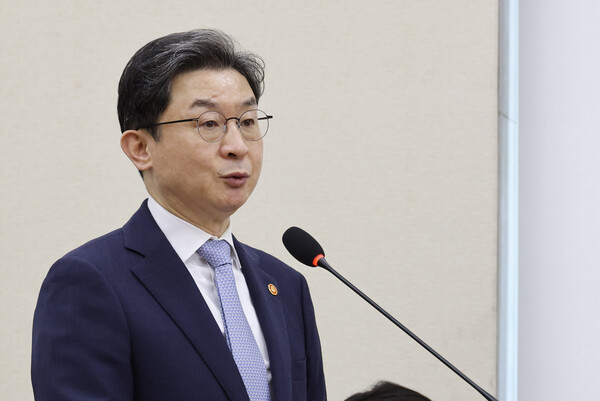
韩国金融业近期接连遭遇黑客攻击,围绕是否应调整“网络隔离”监管、为金融机构引入AI安全防护工具创造条件的讨论迅速升温。韩国金融委员会主席Lee Eokwon 8日表示,面对借助AI实施的网络攻击,防御体系同样需要引入AI,监管部门将研究分阶段优化相关制度。
当天,韩国国会政务委员会对金融委员会等机构进行国政监查。共同民主党议员Park Mingyu在质询中指出,面对近期多起金融业网络攻击事件,金融机构有必要借助AI安全监测系统,对海量访问日志和异常迹象开展实时分析,并提前采取处置措施。
Park Mingyu表示,自上月27日Shinhan Bank遭遇攻击以来,一周内共有7家金融机构发生黑客事件,泄露个人信息约6.8万条。韩国金融安全院初步判断,此轮攻击存在利用AI的可能。值得关注的是,相关事件主要发生在面向外部的贷款中介查询页面、员工移动办公支持系统等连接接口。
他认为,当前关键在于如何更快识别并响应每天持续累积的大量访问记录和异常信号,因此金融业有必要建立基于AI的安全监测体系。
不过,Park Mingyu也指出,目前相当一部分AI安全服务以互联网云端形式提供,而金融公司受“网络隔离”监管约束,在内部网络中使用这类服务受到限制。
他表示,黑客工具几乎每天都在升级,但银行和其他金融机构用于安全防护的AI工具,却因现行“网络隔离”监管而难以充分使用,相关制度有必要尽快调整。
此外,Park Mingyu还对金融委员会正在推进的安全防护类AI试点项目提出质疑。他表示,建设AI安全系统本身需要较大投入,如果试点许可期限仅限1年,金融机构很难据此作出长期投资决策。
他进一步指出,在一年后能否继续使用相关系统仍不确定的情况下,金融公司自然难以积极投入。因此,应充分保障安全防护类AI试点项目的期限,以带动更多金融机构参与,并形成持续性的安全投入。
对此,Lee Eokwon回应称,“我认同这一方向。”他表示,“要应对AI,最终还是要靠AI。”目前,监管部门正就如何调整“网络隔离”监管研究多种分阶段推进路径和更有效的实施方式。
建议中小金融机构共建AI安全体系
当天的国政监查还提及大型银行与中小金融机构之间的安全能力差距。
Park Mingyu表示,韩国四大银行的安全专职人员平均为92人,而储蓄银行平均仅为6人,中小金融机构的网络安全应对能力亟待提升。
他还指出,在近期多起黑客攻击事件中,Yegaram Savings Bank的个人信息泄露规模最大,这也反映出由中小金融机构各自独立建设安全系统的模式存在明显局限。
基于此,他提出替代方案,即推动建设可供多家中小金融机构共同使用的AI安全体系。
Park Mingyu表示,安全基础相对薄弱的中小金融机构更需要通过集中化、规模化方式提升安全能力和安全管理水平,金融委员会也可主导支持多家中小机构联合建设“联合AI安全体系”。
他同时提到,海外监管机构也在推进AI在网络安全领域的应用。美国和欧洲等地正加强利用AI应对网络威胁,韩国金融业也有必要加快防御体系升级。
Lee Eokwon对此表示感谢,并称将予以研究。
 Lee Ji-young
ljy@d-today.co.kr