
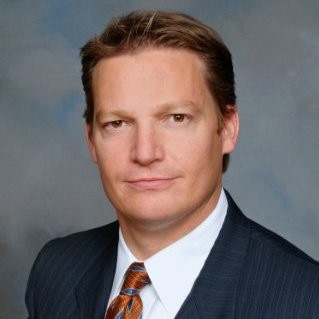
“AI驱动的攻击找的不是代码缺陷,而是逻辑漏洞。”
Mandiant创始人、现任AI安全初创公司Armadin负责人Kevin Mandia近日在风险投资机构Andreessen Horowitz(a16z)的YouTube频道节目中作出这一判断。
他表示,在企业自研应用中,AI攻击更倾向于寻找业务流程设计上的漏洞,而不是代码层面的缺陷。与人工攻击者不同,AI会把所有可能的路径逐一尝试一遍。
Mandia介绍称,Armadin正在提供用于应对AI攻击的自动化安全代理,核心目标是帮助白帽安全团队在与攻击者的对抗中占据优势。Armadin联合创始团队包括前Google Cloud安全工程师Travis Lanham、Mandiant前高管Evan Pena,以及Google安全运营团队工程师David Slater。
融资方面,Armadin今年3月在Accel领投下完成总额1.899 亿美元的种子轮和A轮融资,参投方包括GV、Kleiner Perkins、Menlo Ventures、8VC、Ballistic Ventures,以及美国中央情报局(CIA)旗下In-Q-Tel等。
谈及公司最新进展时,Mandia透露,自今年1月以来,团队已在客户真实环境中发现90多个零日漏洞(zero-day,即尚未公开且没有补丁的漏洞),且这些漏洞均存在于在线运行的系统中。按他的说法,这些客户并非小型企业,而是《财富》500强公司。
他还介绍了发现漏洞后的处置流程。通常情况下,团队会在48小时内直接联系客户CISO,告知其在DMZ(对外暴露的网络区域)发现了远程代码执行(RCE)漏洞。他表示,攻击路径通常会从DMZ继续向内网延伸,而客户一般也会认可团队的判断。
Mandia称,接到通知后,企业往往会按照真实入侵事件的处置流程立即启动应急响应。“这不是渗透测试,和真正攻击者闯入几乎没有区别。”他说。
对于为何能够取得上述成果,Mandia将原因归结为AI模型的训练方式。他强调,团队让真正的红队成员,以及能够亲自编写漏洞利用程序(exploit)的人员参与,对所有模型进行后训练。
他进一步表示,Armadin在不获取企业任何内部信息的前提下开展测试,例如不接触源代码,也不获取登录权限,而是以与外部黑客相同的条件发起攻击。
谈到市场围绕Anthropic AI模型“Mythos”的反应时,Mandia认为,外界对“扫描源代码就能找出数千个漏洞”的说法过于兴奋,并直言“那只是噪声”。他指出,关键不在于发现了多少漏洞,而在于这些漏洞是否真的能够被利用并形成突破。
 Chi-gyu Hwang
delight@d-today.co.kr