
Dunamu就近期在社交媒体上扩散的Upbit账户及API Key租售、收购信息发出风险提示,提醒投资者提高警惕。
Dunamu于10月8日表示,已发现多起相关案例。不法分子打着可接入Upbit韩元(KRW)市场的幌子接触投资者,提出“租用”或“收购”账户,或索要仅具读取权限的Read-Only API Key。
对于“不会使用充值、提现或交易功能,仅用于查询行情”的说法,Dunamu明确表示,这一说法与实际情况不符。
公司指出,Upbit的行情和市场数据可通过无需认证的Public API直接获取。换言之,如果只是查询行情,并不需要他人提供账户或API Key。
Dunamu表示,API Key属于账户认证信息。根据授权范围不同,相关密钥可用于查看用户资产、订单以及充值和提现信息,部分权限还可能涉及实际交易功能。一旦账户登录信息或API Key外泄,便可能被用于诈骗、非法使用,甚至导致资产损失。
基于此,Dunamu强调,无论对方以何种理由提出要求,用户都不应出借Upbit账户,也不应向他人提供Open API的Access Key和Secret Key。
公司还提醒,如API Key已暴露在外或疑似泄露,应立即删除相关API Key,并在必要时重新生成新的API Key。对于长期未使用、今后也无使用计划的API Key,也建议尽快删除,以降低泄露风险。
随着二维码钓鱼等新型诈骗增多,Upbit也在持续加强与API相关的安全防护功能。
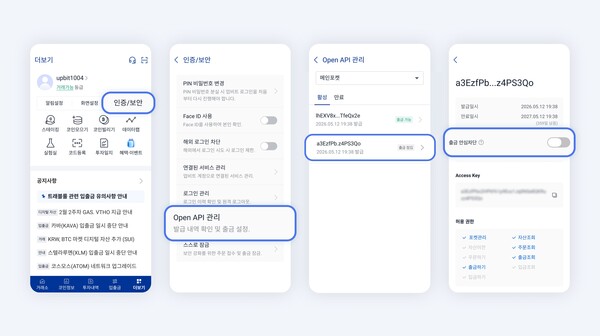
Upbit方面表示,即便API Key包含“提现”权限,平台默认也不会允许通过API发起提现。如需启用相关功能,用户必须在移动端App“更多-安全认证-Open API管理”中自行开启提现许可。
此外,如有来自未预先登记IP地址的API调用,平台将通过KakaoTalk发送提醒,提示用户进行核验。若确认并非本人发起,用户可检查接入IP环境,并在移动端App中删除相关API Key。
Dunamu还表示,将加大对相关违规行为的处置力度,重点打击以虚假、夸大宣传或未经验证的服务为诱饵,诱导用户提供账户信息和API Key的行为。
一经查实,Upbit将立即停用被用于可疑活动或被不当出借的相关用户账户,并要求提交说明材料;必要时,还将移交侦查机关处理。
Dunamu相关人士表示,将个人账户信息或API Key交给他人,“无异于把自家保险柜钥匙交给陌生人”。公司称,今后仍将把投资者保护置于首位,持续加强监测,尽最大努力保障用户资产安全。
 Sangyeop Oh
yub@d-today.co.kr