
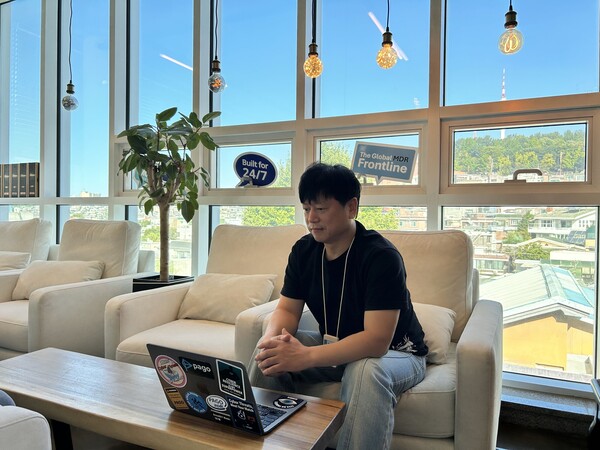
“随着AI加速普及,安全市场的重心正在迅速从产品转向运营。产品能力日趋同质化,厂商之间的差距也在缩小。接下来真正关键的是,企业能否在自身环境中把安全运营落到实处,运营能力对安全成效的影响会越来越大。”
以MDR(Managed Detection and Response,托管式检测与响应)为核心业务的PAGO Networks CEO Youngmok Kwon近日在接受采访时表示,AI正在重塑网络安全市场的竞争逻辑。过去,厂商之间的差异更多体现在产品能力上;但近期无论是网络安全还是终端安全,产品差距都在持续收敛,而AI进一步加快了这一变化。
Youngmok Kwon表示,今年Anthropic推出“Mitreos”后,行业情绪迅速发生变化。“Mitreos可能大幅提升攻击速度,外界担心防守方难以及时应对,市场一度出现明显焦虑。在这种背景下,安全运营的重要性被进一步放大。”
他指出,在全球市场,与Anthropic、OpenAI等AI公司建立合作,已不再构成明显的差异化优势。“企业评估安全能力时,更看重的是厂商能否借助AI,在各自环境中实现更优的运营效果。”
在他看来,安全市场向运营能力倾斜,一个重要原因在于:当攻防双方都开始使用AI时,防守方仍有机会通过更高质量的运营建立优势。
“AI不仅会增强攻击者,也会提升防守者的能力。在特定企业环境中,内部团队通常比攻击者更了解自身系统。只要保持审慎,防守方反而可能占据更有利的位置。”Youngmok Kwon表示,企业应顺应AI趋势,但不能把所有工作都交给AI,而是要明确人和AI的分工,并持续优化协作方式。
他进一步解释称,随着AI承担越来越多的工作,企业安全策略也需要重新划分人工与AI各自负责的范围。“我们已经在部分客户项目中引入Human-in-the-loop方法,让AI承担部分原本依赖人工完成的工作,同时保留人工介入和校正的空间。”
PAGO Networks自2017年成立以来一直聚焦MDR服务。MDR主要面向缺乏自建安全运营能力的企业,提供托管式安全检测与响应服务。与向客户现场派驻人员的传统安全监控模式不同,MDR更强调通过远程方式发现安全基础设施中的异常,并快速作出响应。
对于已经具备安全基础设施的企业,PAGO Networks提供相应的运营托管服务;对于尚未完成基础设施建设的客户,公司也可协助其完成安全基础设施选型,并优先推荐与MDR服务适配度较高的安全方案。近期,PAGO Networks进一步将MDR与AI结合,强化其服务型SOC布局。
Youngmok Kwon表示,公司正由MDR向服务型SOC商业模式延伸。在保留安全监控等基础能力、持续保障安全系统稳定运行的同时,叠加AI能力,进一步提供蓝队、红队、CERT(Computer Emergency Response Team,计算机应急响应团队)、渗透测试等企业难以长期自建团队开展的服务,这也是服务型SOC的核心所在。
作为这一战略的一部分,PAGO Networks还面向AI时代的安全环境推出三大品牌。公司围绕检测与响应、威胁狩猎、检测工程(Detection Engineering)和攻击型安全(Offensive Security)等能力,以“AI优先”的思路进行重构,并对外推出PAGO DeepACT DEFENSE、PAGO DeepACT ATTACK和PAGO DeepACT Detection-Engineering三大品牌。
Youngmok Kwon表示,随着AI发展,安全运营的速度和覆盖范围都在迅速扩大,传统SOC运营方式也需要作出根本性调整。“AI不是为了取代人,而是要承担重复性的分析和检测工作,让安全专家把精力集中在判断真实风险和作出关键决策上,这才是我们追求的方向。”
在他看来,即便企业在产品层面采用了多家供应商的安全方案,也应获得接近单一平台的一体化运营体验,这也是PAGO Networks在服务型SOC模式中强调的重点之一。
他表示,当终端安全与网络安全产品来自不同厂商时,运营层面往往难以形成有效协同。为此,PAGO Networks已搭建起一个可将多类产品“像一个系统一样”联动起来的框架,并认为这应成为MDR服务商持续投入的方向,“客户也已经开始提出这类需求”。
在海外市场,MDR已是一项相对成熟的业务;但在韩国,企业此前对MDR的认知度并不高。Youngmok Kwon表示,大约从一两年前开始,企业才逐渐理解MDR的概念,而今年在Mitreos等因素影响下,市场氛围明显发生变化。“过去7年里,开拓市场、普及MDR并不容易;但现在,几乎已经不需要再花太多时间解释这项服务。”
除了运营层面的变化,Youngmok Kwon近期也在关注从攻击者视角出发的Offensive Security趋势,并认为这一方向具备很大潜力。
他表示,COST(Continuous Offensive Security Testing,持续攻击型安全测试)、CTEM(Continuous Threat Exposure Management,持续威胁暴露管理)等概念之所以升温,也需要放在这一背景下理解。随着市场担忧使用Mitreos等AI模型的黑客能够更快发现尚未修补的漏洞并立即发起攻击,安全行业正在加快推动利用AI常态化开展模拟攻击和渗透测试,安全运营思路也正从过去以防守为主,转向将Offensive Security一并纳入整体体系。
 Chi-kyu Hwang
delight@d-today.co.kr