
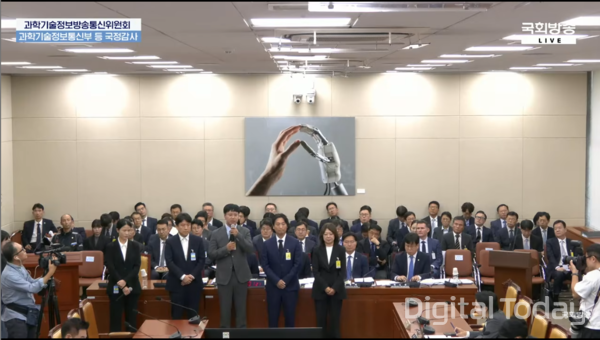
韩国通信、平台、支付、医疗及婚恋服务等多个领域近期接连曝出黑客攻击和个人信息泄露事件。10月6日,在韩国国会科学技术信息广播通信委员会对科学技术信息通信部开展的国政监查中,相关企业的安全管理漏洞、事故处置方式以及调查配合情况成为问询重点。
当天,Tving、Toss Payments、Woowa Brothers(Baemin)、Healing Paper(Gangnam Unni)、Duo、LGU+、Coupang等近期发生安全事件或卷入个人信息泄露风波的企业相关人士作为证人出席。尽管各家公司所涉事件性质不尽相同,但在基础信息保护管理、异常迹象监测,以及事故发生后的原始数据保全和资料提交流程等方面,均被指出存在问题。
在Tving事件中,开发人员访问密钥以明文形式保存在源代码中,以及在大规模数据外泄期间未能及时识别异常迹象,成为质询焦点。国会还指出,该公司此前在模拟渗透测试中已被发现存在硬编码漏洞,但整改仅停留在个别项目层面,缺乏系统性改进。
Tving代表Choi Juhee表示,公司“深刻认识到在安全管理上的疏忽”,今后将扩大信息保护相关人力和投入,并建设基于零信任的安全体系。
Woowa Brothers方面,则被指出客户中心咨询人员擅自查询用户住址、门禁密码等信息并对外泄露。公司解释称,该事件与“伪装应聘”有关,同时表示,针对个人信息处理受托方的管理和监督项目已从原先的30项扩大至约50项。
Toss Payments同样因在支付相关信息大规模外泄过程中未能有效发挥异常迹象监测作用而受到质询。公司表示,除加强内部安全体系外,也在同步强化对商户的管理和监督。
医疗和婚恋平台则因泄露信息的敏感程度受到更多关注。Gangnam Unni被指泄露约100万条施术咨询相关信息及咨询照片URL;Duo则被曝会员信息外泄,内容包括未服兵役原因、前配偶姓名、离婚原因、年收入与财产情况以及健康状态等。
对此,Gangnam Unni表示将增加信息保护人力和投入,并就可能引发的二次伤害提供损害赔偿和法律支持。Duo则称,由于服务属性特殊,难以提出统一赔偿方案,但如确认用户因信息泄露遭受损害,将予以赔偿。
LGU+在接到疑似入侵通报后的服务器处置过程,也再次引发争议,焦点集中在原始数据是否得到妥善保全。
共同民主党议员Han Junho指出,韩国互联网振兴院(KISA)于7月19日通报发现入侵迹象后,LGU+在8月12日对相关服务器进行了操作系统重装,并就原始数据保全及取证镜像生成时间提出追问。
LGU+回应称,已向KISA提交可用于取证的服务器镜像,并表示镜像应是在KISA发出通报后生成。对此,Han Junho质疑,如果原始数据已经完成保全、取证镜像也已提交,那么民官联合调查组为何仍作出“因操作系统重装及后续处置,无法确认入侵痕迹和攻击路径”的结论。
韩国副总理兼科学技术信息通信部部长Bae Kyung-hoon表示,政府部门也将对此进行核实。
Coupang则表示,在去年发生个人信息泄露事件后,已对密钥管理政策、基于硬件的密钥管理系统及监控体系进行了改进,后续还将组建外部信息安全顾问委员会,并引入Passkey等措施。
除事故本身外,企业在事件发生后的调查配合态度和资料提交情况也成为国政监查中的争议焦点。
共同民主党议员Hwang Jung-a提出,应向积极配合调查的企业提供安全咨询和AI支持,同时对隐瞒事故或不配合提交资料的企业施加更严厉的制裁。
Bae Kyung-hoon也强调,对于不如实提交资料、未妥善应对入侵事件、拒绝提交相关材料等试图掩盖事故的企业,有必要从严处理。
随着入侵事件频发,外界对企业的要求也正从事后补偿进一步延伸至事前防范,包括访问权限与认证信息管理、异常迹象监测以及原始数据保全等基础安全体系建设。
 Seulgi Son
sageson@d-today.co.kr