
韩国金融机构遭遇的黑客攻击仍在扩散,受影响范围已从商业银行扩大至储蓄银行、金融租赁等非银行金融机构。随着多家机构发现与同一攻击者相关的线索,韩国监管部门已紧急召集全行业开会,并将“借助人工智能(AI)实施自动化攻击”的可能性纳入重点研判范围。
据韩国金融业消息,10月4日,近期针对金融机构的黑客攻击引发的信息泄露事件仍在持续。Welcome Savings Bank 也确认出现新增受害情况。该行在前一天的自查中发现,面向法人客户的相关系统曾遭黑客入侵,并已向金融监管部门报告。
目前推测,泄露信息最多约2200条记录,涉及法人名称、负责人姓名、电子邮箱、电话号码等法人客户资料。Welcome Savings Bank 正在进一步核查具体泄露路径及实际受影响规模。
从近期情况看,信息泄露事件正由银行业向储蓄银行、金融租赁等所谓“第二金融圈”扩散。截至目前,Shinhan Bank、KB Kookmin Bank、Hana Bank、BNK Busan Bank 已确认发生信息泄露;在非银行金融机构中,Hyundai Capital、Yegaram Savings Bank 和 Welcome Savings Bank 也已确认遭到攻击。
随着事态扩大,Lee Jae-myung 也就此作出指示。总统府高级发言人 Kang Yu-jung 当天表示,总统在听取近期金融机构及公共机构个人信息泄露事件和应对情况汇报后,对此高度重视,并要求全力彻查,尽快拿出对策。
7家机构出现同源IP线索,监管怀疑攻击借助AI工具实施
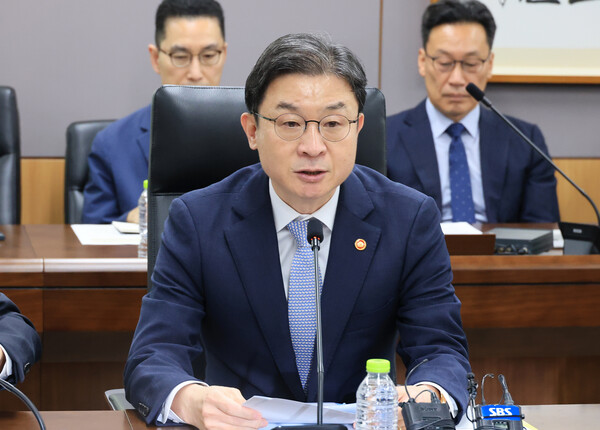
韩国金融监管部门当天下午在首尔政府大楼召开“近期入侵威胁应对全金融业紧急排查会议”,检查各机构应对进展。
韩国金融委员会委员长 Lee Eok-won 在会上表示,除主要商业银行外,储蓄银行、金融租赁等多个业态也在短时间内接连发现入侵事件,整个金融业都必须保持最高级别警惕。
对于此次攻击方式,市场也出现了“可能借助AI工具”的判断。监管部门称,在Shinhan Bank、KB Kookmin Bank、Hana Bank、BNK Busan Bank,以及 Yegaram Savings Bank、Welcome Savings Bank、Hyundai Capital 等7家机构的入侵事件中,发现了多个与同一攻击者相关的IP线索。
监管部门初步推测,攻击者可能通过频繁更换IP,并借助AI工具,对多家金融机构实施自动化攻击。
Lee Eok-won 表示,未来仍可能出现新型、高频网络攻击,金融业有必要加快建立“以AI应对AI攻击”的安全体系。
他还称,政府正在推动制度层面的改进,包括为向AI安全体系转型而紧急放宽网络隔离相关监管,并研究全面解除方案;同时也要求金融业积极参与相关政策,加快向基于AI的安全体系转型。
监管部门还特别点出了攻击入口问题。官方说明称,已有案例显示,贷款中介机构或员工出于工作便利而使用的外部网页、服务器等,因以往安全管理关注不足,反而成为攻击通道。
Lee Eok-won 强调,即便已经建立较为稳固的安全体系,只要存在一个未被纳入管理的漏洞,也可能拖累整个系统。金融公司应将排查范围从核心交易系统进一步扩大至外部对接系统和业务支持系统。
监管部门表示,截至目前,尚未发现可被直接用于欺诈性支付等用途的敏感信息泄露迹象。不过,已泄露的个人信息仍可能被用于电信诈骗或短信钓鱼,进而造成二次损失。
监管部门警告:若再发生类似事件,将严肃追责
韩国金融监管部门已根据此前共享的攻击信息和事故案例,要求各金融公司立即重新检查自身安全体系。
Lee Eok-won 表示,如果金融公司在已经掌握共享攻击信息和事故案例的情况下,仍未落实必要检查和应对措施,导致类似事件再次发生,监管部门将依据相关法律法规严肃追责。
当天参会机构覆盖银行、金融投资、保险、专门信贷金融、储蓄银行、互助金融、虚拟资产、金融科技等金融行业各领域,相关遭入侵金融公司的代表也出席了会议。
随着信息泄露事件由银行业进一步扩散至更多金融业态,韩国金融业对整体安全体系进行全面排查已几乎不可避免。考虑到本轮攻击多次绕开核心金融交易系统,转而瞄准管理相对薄弱的外部系统和业务支持系统,后续监管是否会进一步强化金融公司的安全管理范围和责任体系,也将取决于调查结果。
 Lee Ji-young
ljy@d-today.co.kr