
在近期金融业接连发生黑客事件后,韩国金融监督院要求证券公司全面排查IT安全和内部控制体系。
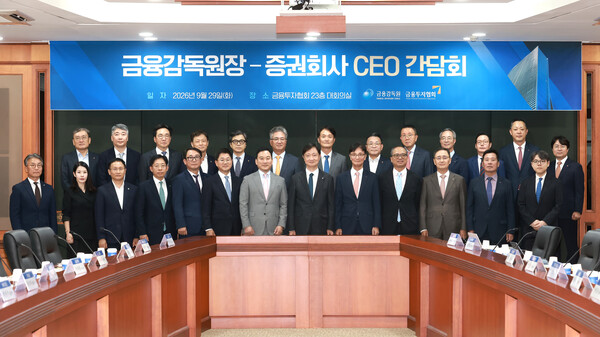
韩国金融监督院7日召集21家主要券商审计负责人召开“强化以投资者为中心的内部审计功能座谈会”,讨论如何进一步加强IT安全和投资者保护体系。
韩国金融监督院金融投资部门副院长助理Seo Jae-wan在会上表示,面对近期金融业黑客事件,各家公司必须提高警惕,全面检查IT安全和相关检查机制。
他还要求,各公司应及时、准确识别投资者受损风险,并在必要时立即启动保护措施。
除IT安全外,韩国金融监督院还要求券商重点核查营业一线与投资者保护相关的内部控制机制是否真正落地运行。
Seo Jae-wan表示,要逐项检查投资者保护流程是否切实执行到位,并强调审计组织在其中应发挥更大作用。
他指出,产品说明资料中填写虚假或不充分信息,以及在营销过程中使用个人手机招揽投资却未留存记录等违法行为,仍在反复发生。
他表示,连最基本要求都未落实的惯性违规行为持续重复,说明内部控制并未充分发挥应有作用,值得警惕。
会议还提出,随着证券行业规模持续扩大,内部控制水平也必须同步提升。
Seo Jae-wan表示,证券行业近期实现了历史性增长,其基础在于投资者对资本市场公平性和透明度的期待。券商现有内部控制水平是否足以回应这种期待、并建立起充分信任,需要作出根本性反思。
他强调,审计组织的角色应从侧重事后查处,转向更加注重事前预防。
Seo Jae-wan表示,公司审计组织不应停留在“事后补救”式审计,而应通过“事前预防”型审计,把投资者保护工作前移;同时要求管理层加大对审计组织的人力和物力支持,进一步提升审计能力。
座谈会上还通报了近期对产品设计和制作流程的检查结果,并就流动性提供者(LP)履职过程中可能涉及的股票借贷业务风险提示了注意事项。
韩国金融监督院还要求券商推动信用融资自律管理强化方案在一线落实,做好投资者告知和风险管理。
此外,监管部门要求券商开展自查,确认针对遏制虚假和夸大广告的综合整改方案后续措施是否已落实到位。
与会券商表示,将重新检查营业全流程中的投资者保护和风险管理体系是否真正有效运行,并进一步强化内部控制。
 Sangyeop Oh
yub@d-today.co.kr