
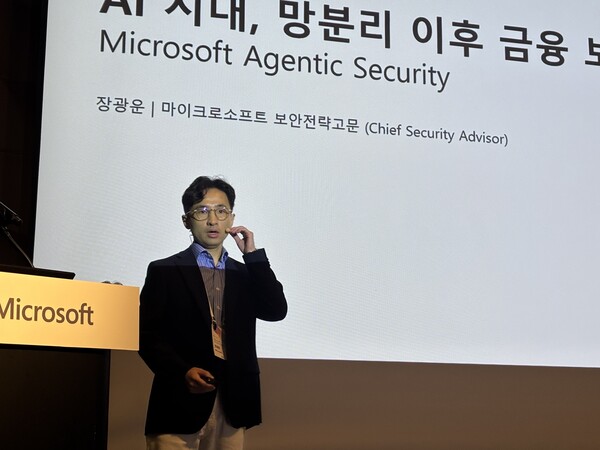
“安全团队必须从处理具体事务的一线组织,转变为对结果负责的组织。”
9月30日,Microsoft Korea安全战略顾问Jang Gwang-woon在首尔COEX Grand Ballroom举行的“Industry Summit”主题演讲中表示,面对AI驱动的自动化攻击,企业安全运营体系需要重构,核心不再是“完成了多少任务”,而是“是否真正达成防御结果”。
他提出,AI时代的安全运营应遵循一个基本原则:将执行环节交给AI代理,由人工把控目标设定、审批以及结果复核,安全团队的工作方式也应随之调整。
Jang Gwang-woon表示,随着AI攻击进入规模化阶段,安全工作量已超出人工可承受范围。Microsoft 2025年报告显示,41%的安全告警最终未被调查而被搁置;数据泄露事件的平均损失约为60亿韩元;认为自身已具备应对所需能力的组织仅占14%。他指出,问题并不能靠增加10%至20%的人手来解决,单纯引入AI代理同样不够。
在他看来,如果只是把AI代理分别配置到提示注入审查、补丁管理、访问异常告警核查等单项任务上,虽然处理效率会提升,例如每天可处理的任务量可能从10项增加到20项或30项,但这并不等于整体安全能力实现了实质性增强。
Jang Gwang-woon强调,引入AI并不是目的本身,真正目标是拦截以AI速度持续涌来的攻击。如果仍沿用拆分任务、逐项部署代理的方式,安全体系的提升空间将十分有限。
他给出的方向是,重构安全运营的基本方式:人不再逐件处理任务,而是围绕目标负责,具体执行交由AI代理完成。
据介绍,Microsoft已通过“Project Perception”将这一流程落地,并开始向客户提供相关能力。该项目可将来自云、办公终端等多个渠道的安全告警统一汇聚到同一平台,由AI识别告警之间的关联并判断攻击类型,再由AI代理承接后续处置流程,人工只需对关键措施进行审批。
此前消息显示,Microsoft于7月公开了漏洞检测工具“Project Perception”,并表示将以较低成本提供,该工具具备MITRE相关能力。
在Project Perception中,多个AI代理以协同方式运行。红队代理负责模拟黑客,验证攻击路径并定位高风险漏洞;蓝队代理基于相关结果制定检测规则,并分析影响范围;绿队代理则在企业资产范围内推进漏洞修复。各代理之间会自动传递结果,并按既定流程协同推进。Jang Gwang-woon表示,只有各环节彼此联动,才能建立适应AI时代的防御体系。
他还以Microsoft的一体化安全方案Microsoft Defender演示了上述流程。安全人员首先基于威胁情报形成的攻击者画像提出“我们的资产是否安全”这一问题;随后由AI代理制定执行计划,再由负责人审阅并决定是否执行。各阶段生成的报告仍需人工复核,包括资产扫描在内的关键操作,也必须在执行前获得负责人批准。最终,AI代理会汇总结果并给出处置建议。Jang Gwang-woon表示,这类工作如果完全依赖人工,往往需要数天甚至数周时间。
在结果导向的安全体系下,人的角色也将发生变化。Jang Gwang-woon表示,安全运营人员需要成为代理化工作系统的设计者和指挥者;数据安全、云安全等领域的负责人则应从战略视角判断威胁,并将安全工作与业务成果挂钩,逐步转型为战略顾问。他还提出,团队成员应站在团队负责人的视角理解安全工作,而团队负责人则需要以首席信息安全官(CISO)的视角统筹整体安全。
Jang Gwang-woon认为,这种转变对从业者而言并不容易。拥有10年至20年经验的安全专家,往往已在既有领域积累了大量知识和技能,要转向更偏战略性的工作,首先需要改变自身视角;与此同时,组织也需要重新思考,如何评估这些难以量化的战略性成果。
不过,他同时强调,这场转型最终仍要由人来推动。未来的方向,是把自动化节省下来的时间重新分配到更关键的工作上,重新界定安全工作的本质,并建立与之相匹配的定义和评价体系。
 Chi-gyu Hwang
delight@d-today.co.kr