搜索关键词 远程代码执行漏洞
AI & Enterprise
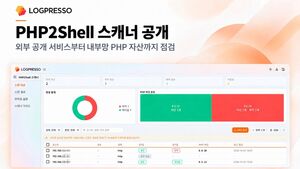
Logpresso发布“PHP2Shell Scanner”,用于排查PHP2Shell漏洞
Logpresso在Logpresso Store上线“PHP2Shell Scanner”,向客户提供PHP2Shell漏洞检测工具。该漏洞源于PHP引擎层缺陷,影响范围覆盖基于PHP运行的Web服务。该工具可安装在Logpresso SIEM·XDR中运行,支持内网PHP资产检测、批量录入目标URL,并可自动识别HTTP/HTTPS访问方式并生成统计结果。
AI & Enterprise
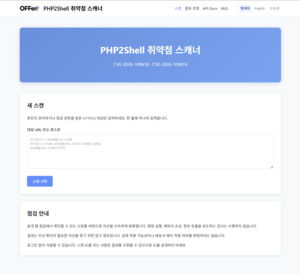
Enki WhiteHat免费开放PHP2Shell漏洞扫描器,可检测两项PHP高危远程代码执行(RCE)漏洞
Enki WhiteHat宣布上线并免费开放“PHP2Shell”漏洞扫描器,用于检测两项PHP远程代码执行高危漏洞(CVE-2026-109618、CVE-2026-109619)。该工具不调用真实攻击代码,而是根据PHP版本及相关配置对风险进行初步研判;公司同时发布技术分析报告,并提供缓解措施和补丁适配指南。
AI & Enterprise
CrowdStrike:88%漏洞案例在PoC公开后48小时内被用于真实攻击
CrowdStrike发布《2026威胁狩猎报告》称,AI已不再只是攻击工具,而是成为攻击者直接瞄准的目标,相关风险正扩展至AI基础设施、企业大语言模型访问权限、软件供应链和云资源。报告显示,漏洞从PoC公开到被用于真实攻击的时间明显缩短,2026年上半年有88%的案例时间间隔不足48小时。