
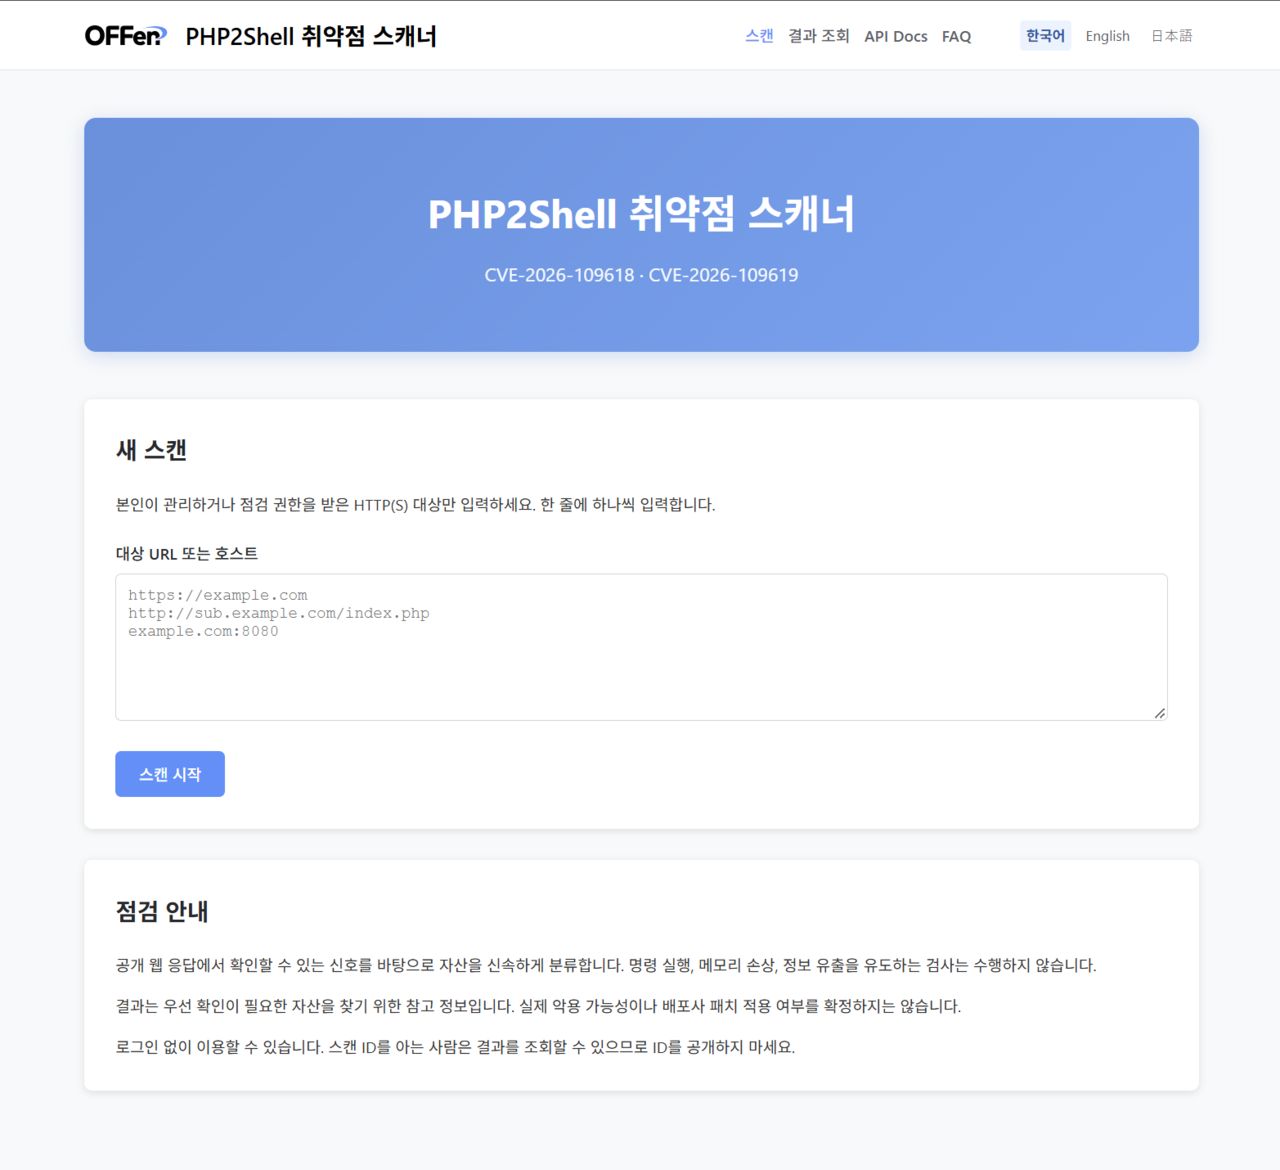
攻防安全厂商Enki WhiteHat于23日宣布,面向PHP高危远程代码执行漏洞“PHP2Shell”(CVE-2026-109618、CVE-2026-109619)推出一款漏洞扫描器,并向外部免费开放使用。
据介绍,上述漏洞可能对Web环境造成严重影响。该工具不调用真实攻击代码,而是以安全方式获取PHP版本及相关配置信息,并据此对资产风险进行初步研判。
Enki WhiteHat表示,为方便未使用其“OFFen ASM(攻击面管理)”服务的企业自行排查相关风险,公司决定免费开放该扫描器。用户无需登录,进入扫描页面后输入待检测URL,即可快速判断是否存在漏洞风险。
与此同时,Enki WhiteHat还发布了针对该漏洞的技术分析报告。报告详细说明了CVE-2026-109618与CVE-2026-109619的技术原理、影响范围及成因,并提供受影响系统与版本信息、可立即采取的缓解措施以及官方补丁适配指南,供安全负责人参考。
其中,CVE-2026-109618涉及在内存耗尽情况下进入不完整状态;CVE-2026-109619则与复用此前请求状态而引发UAF有关。
Enki WhiteHat表示,在此次技术分析报告发布后,公司还将陆续公开对外暴露资产的识别与管理方案,以及针对新漏洞的快速响应方法论。
Enki WhiteHat CEO Lee Seong-gwon表示,像PHP2Shell这类影响范围广的漏洞,关键在于能否赶在攻击者之前识别对外暴露资产并完成处置,把握处置黄金窗口。公司将基于自身攻防安全技术能力,帮助企业在不影响业务运行的前提下提升安全性。
记者信息
 Chi-gyu Hwang
delight@d-today.co.kr