
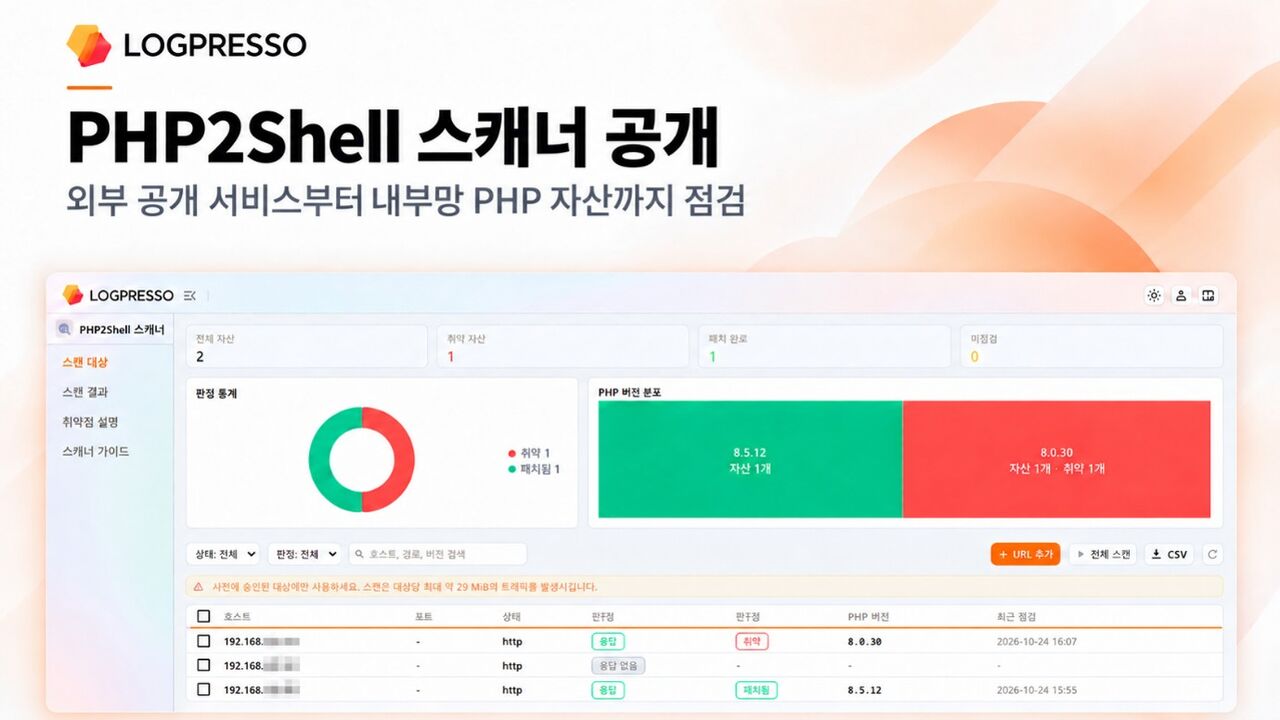
综合安全厂商Logpresso 26日表示,已在Logpresso Store上线“PHP2Shell Scanner”,供客户排查PHP远程代码执行漏洞“PHP2Shell”。
据介绍,该漏洞并非存在于某一特定应用,而是源于PHP引擎层面的缺陷,因此所有基于PHP运行的Web服务均需纳入排查范围。
此前,Logpresso已于21日在公司博客发布相关应对建议,内容包括脆弱PHP资产识别、临时缓解措施以及入侵痕迹检查方法。此次公司进一步推出PHP2Shell Scanner,帮助客户开展资产自查。
用户在Logpresso SIEM·XDR中安装该应用后,只需录入待检测URL,即可直接开展漏洞检测。
PHP2Shell Scanner还支持检测Logpresso服务器可访问的内网PHP资产,并可批量录入多个目标URL。工具可自动识别HTTP和HTTPS访问方式,记录各项资产是否存在漏洞,以及检测过程中识别出的PHP版本信息,同时提供漏洞检测结果统计和PHP版本分布统计。
完成补丁修复后,用户还可一键对已录入目标发起复检,持续确认修复结果。
Logpresso CEO Yang Bong-yeol表示,公司在发布应对建议后,进一步公开该工具,便于客户自行排查相关资产;同时也希望帮助客户在现有安全运营环境中覆盖内网PHP资产检测,并在补丁部署完成后持续验证处置结果。
记者信息
 Chi-gyu Hwang
delight@d-today.co.kr