
围绕PHP近日曝出的严重安全漏洞,韩国政府已上调网络危机预警等级,并着手推进跨部门应对方案。韩国科学技术信息通信部23日表示,将在现有应急处置基础上,进一步完善更全面的网络安全应对体系。
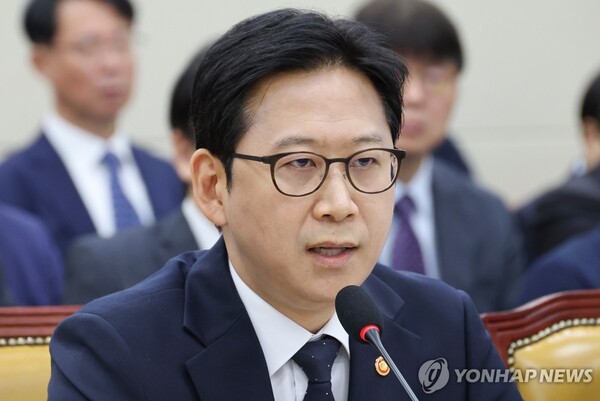
当天,韩国副总理兼科学技术信息通信部长官 Bae Kyung-hoon 在国会科学技术信息广播通信委员会综合国政监查上表示,政府高度重视此次事件带来的网络安全风险,认为有必要以PHP漏洞事件为契机,制定更系统的应对措施。
PHP是全球广泛使用的编程语言,常用于网站、网店、论坛等各类Web服务的开发和运行。此次风险源于两项严重安全漏洞被公开披露。
据介绍,上述漏洞可能使攻击者在无需额外身份验证的情况下,通过互联网在服务器上执行恶意命令。若攻击得手,黑客还可能安装Webshell,对服务器实施远程控制,并进一步导致个人信息泄露、网页篡改或服务瘫痪等后果。
韩国科学技术信息通信部与韩国互联网振兴院(KISA)已建议国内企业和机构立即安装PHP安全补丁。为防范大规模黑客攻击风险,两部门自23日中午12时起,将民间领域网络危机预警等级由“关注”上调至“注意”。
在当天的国政监查中,国民力量党议员 Seo Cheon-ho 提到,PHP在韩国网站中应用广泛,并询问政府何时掌握相关风险。对此,Bae Kyung-hoon 表示,政府在PHP相关基金会发布公告后迅速了解并跟进了情况。
韩国科学技术信息通信部信息保护网络政策室室长 Choi Woo-hyuk 介绍称,政府于21日23时左右确认漏洞相关情况,并于当日23时20分发布预警提示,同时指导有关方面尽快安装安全补丁;对于无法立即完成补丁更新的情况,则建议相关系统转为离线运行。
Choi Woo-hyuk 还表示,主管部门已向企业首席信息安全官(CISO)发出应对和更新要求。前一天,在国家安保室主导下,政府、民间和军方相关人员还召开了应对会议。
共同民主党议员 Han Jun-ho 随后就PHP漏洞处置进展及安全补丁安装情况,向 KISA 院长 Lee Sang-joong 提出质询。
Lee Sang-joong 表示,据目前掌握的情况,公共行政机构使用PHP的比例并不高;但国内机构和企业的补丁安装进度,暂时尚未完全掌握。他同时指出,受现行制度限制,KISA难以对单个系统开展直接监测和检查。
Han Jun-ho 要求核查KISA在应对此次事件过程中是否存在制度性掣肘,并督促有关部门补充必要的安全措施,同时要求在国政监查结束后继续向议员办公室通报后续情况。
Bae Kyung-hoon 表示,除国家安保室统筹相关工作外,政府还将继续推进跨部门应对方案,并就有关进展向国会作出汇报。
 Jin-ho Lee
jhlee26@d-today.co.kr