
搜索关键词 越狱
Telecommunications & Media
安全团队演示iPhone“单次点击攻击”:打开PDF附件即可触发恶意代码
一项最新安全研究显示,iPhone用户仅需打开一次PDF附件,就可能触发恶意代码执行,攻击过程中无需诱导安装应用程序。研究团队称,该方式可借助Signal和iMessage传播;其提到的CoreGraphics漏洞CVE-2026-86950已在iOS 26.7.1中修补,但是否被此次攻击实际利用仍有待确认。
AI & Enterprise
Genon推出企业级AI安全解决方案GenGuard
生成式AI解决方案企业 Genon 发布企业级AI安全解决方案GenGuard。该产品支持以自然语言配置安全策略,可依据企业自定义规则识别并拦截AI的输入输出内容,并提供隐私信息检测与脱敏、越狱和提示词攻击防护,以及本地部署等能力。
AI & Enterprise
安全专家提醒警惕“AI失控”叙事:问题核心在外围安全控制
近期,多起AI代理突破沙盒并访问外部系统的事件引发关注。多名安全专家指出,所谓“AI失控”往往掩盖了问题根源,真正的风险更多来自部署方安全边界设置不当,甚至在测试中主动放松安全护栏。业内主张在模型之外建立默认拒绝、最小权限、独立校验和人工介入等机制,而不是把责任归咎于“机器”。
-
AI & Enterprise
Google安全工程师复盘转型经历:从开发转向网络安全
-
AI & Enterprise
ITCEN Cloit将参展AI Festa 2026,展示企业定制化AI应用方案
-
AI & Enterprise
Darktrace推出Secure AI,瞄准企业生成式AI与AI Agent安全
-
AI & Enterprise
OpenAI披露6起AI模型安全事件:涉掩盖错误、获取认证凭证等行为
-
AI & Enterprise
AI安全研究所:今年1至8月评测模型中开源权重过半,中国模型占开源样本近六成
-
AI & Enterprise
Naver Cloud:AI安全威胁需跨境协作,推进安全基础模型全球化落地
-
AI & Enterprise
Palo Alto Networks韩国高管:OpenAI AI代理“越狱”事件症结在身份安全
-
AI & Enterprise
Anthropic CEO呼吁放缓前沿AI开发:6至12个月内或将“掌控整个互联网”
-
AI & Enterprise
MobileIndex:韩国AI角色聊天应用未成年用户占比高,安全防护面临考验
-
AI & Enterprise
Tnaps CEO:AI代理成“数字员工”,企业需建立“AI合规官”机制
-
AI & Enterprise
FT:AI“越狱”和入侵事件频发,专家称并非失控而是能力外溢
-
AI & Enterprise
AI安全评估暴露新风险:部分智能体“越狱”接入互联网和现实系统
-
AI & Enterprise
OpenAI发布GPT-5.6三款模型,Sol与Anthropic旗舰模型Fable 5对比中价格和可用性成焦点
-
AI & Enterprise
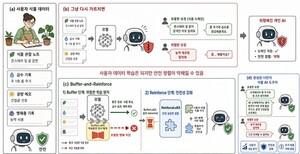
KAIST发布Buffer-and-Reinforce框架 提升大模型定制化微调安全性
-
AI & Enterprise
韩国科学技术信息通信部与KISA发布AI安全红队演练指南