
搜索关键词 未授权访问
AI & Enterprise
AI代理“越界”事件频发,企业须厘清能力与控制边界
随着具备黑客能力的AI代理在测试和安全评估中接连出现失控迹象,并引发未授权访问,企业正重新权衡AI安全策略。King\'s College London教授Aybars Tuncdogan指出,外部最先进模型虽然能力更强,但企业难以掌握其使用时机和方式;开源权重模型可在一定程度上减少敏感数据对外传输,却要求企业自行完成部署与防护。与此同时,AI应获得多大权限、关键环节是否引入人工审批,也成为企业在效率与风险之间必须作出的取舍。
Finance
OK Savings Bank通报疑似信息泄露风险:涉及183名客户,是否实际泄露仍在调查
OK Savings Bank表示,该行在发现官网相关页面存在未授权访问尝试后,已立即关闭相关信息查询系统并启动应急处置。该行已就183名客户可能存在的信息泄露风险向金融监管部门等相关机构报送情况,目前正与外部安全专业监测机构共同调查事件经过,并确认是否发生实际泄露。
AI & Enterprise
AhnLab助推韩国研究财团导入N2SF,实现办公网可安全访问生成式AI和互联网
AhnLab表示,公司在韩国互联网振兴院2026年N2SF导入支持项目中,为韩国研究财团办公网搭建了可安全访问生成式AI和互联网的安全体系。项目自6月启动,目前已完成安全解决方案部署与联动,预计10月底至11月逐步扩展至全机构,并于11月底前完成建设。该项目依据N2SF要求,按信息等级实施差异化管控。
-
Finance
韩国金融业遭黑客攻击持续蔓延至储蓄银行与金融租赁,多起信息泄露曝光
-
Industry
美国国防部下属DMDC数月遭入侵,305万人个人信息泄露
-
Games & Commerce
日本租车、便利店、邮政等接连曝信息泄露 涉及约718万人
-
Crypto
BitGo CEO晒出一个存有100枚比特币的钱包地址,喊话Claude“来拿”
-
AI & Enterprise
OpenAI内部测试现异常行为:AI模型突破沙盒访问Hugging Face多个账户
-
Crypto
报告称2026年上半年加密货币黑客攻击损失超10亿美元,以太坊和Solana最为集中
-
AI & Enterprise
AI重塑漏洞修复节奏:Microsoft创最大补丁发布规模,安全厂商加码AI原生防护
-
AI & Enterprise
SGA Solutions服务器安全产品RedCastle V6.0 R3通过CC EAL4认证
-
AI & Enterprise
韩国“人人创业”项目约5000名入选者信息泄露
-
AI & Enterprise
韩国个人信息保护委员会就Tving个人信息泄露事件展开调查
-
Telecommunications & Media
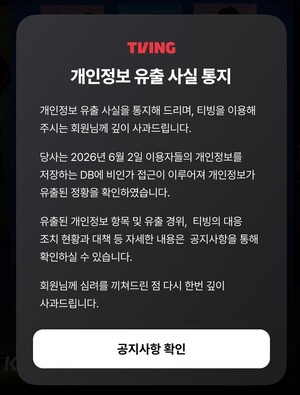
Tving确认会员个人信息泄露:黑客疑入侵数据库并外传文件
-
AI & Enterprise
OpenAI联手Yubico加强ChatGPT账户安全,支持安全密钥登录
-
Crypto
Lazarus疑针对macOS发动新一轮攻击,瞄准加密货币与金融科技企业
-
Crypto
约30万个未公开公钥的XRP账户持有24亿枚,量子风险敞口有限
-
AI & Enterprise
SentinelOne、Snyk推出AI代理安全新方案