
搜索关键词 入侵事故
Finance
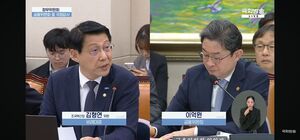
韩国国政监察:金融机构仅查近3个月记录,或遗漏入侵线索
韩国国会国政监察指出,近期针对金融机构的攻击IP早在今年1月就曾访问两家互联网银行,但各机构安全排查追溯期限不一,部分仅核查近3个月记录,存在遗漏入侵线索的风险。议员要求监管部门统一排查标准,至少检查1年访问记录,并要求在上报时提交支撑结论的证据材料。
Finance
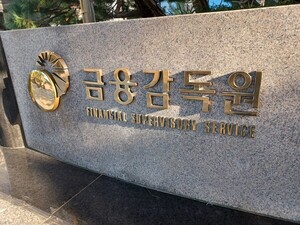
韩国金融监督院召集金融机构CISO:强化AI网络攻击防范,敷衍整改将依法从严处理
韩国金融监督院9日召集金融机构首席信息安全官(CISO)开会,要求由管理层牵头完善公司层面的IT风险管理,加强IT资产识别、漏洞处置和补丁管理,并健全事故发生后的快速恢复及客户损害通知、赔偿机制。监管部门表示,将重点检查IT基础控制情况,高风险机构将接受现场检查;对流于形式的自律整改,若最终引发重大事故,将依法从严处理。
AI & Enterprise
AI安全风险升温,NVIDIA牵头OSAA发布事件响应建议
随着AI应用快速普及,围绕模型滥用、越权攻击、漏洞利用提速及隐私推断风险的担忧持续升温。由NVIDIA牵头成立的OSAA在一周内即组建SAFE工作组,并公布AI安全事件响应建议;Hugging Face CEO Clem Delangue则呼吁,针对AI企业的黑客攻击应建立强制披露机制。与此同时,CrowdStrike、Gartner等机构也相继就AI成为攻击目标、个人隐私泄露路径变化等风险发出预警。


