
Fasoo AI于28日发布《失控的智能——韩国组织影子AI(Shadow AI)使用现状与应对情况》报告。该报告基于对151名韩国企业安全负责人的问卷调查,聚焦企业内部影子AI的使用现状及治理难点。
Fasoo AI指出,要应对影子AI带来的安全风险,企业首先需要明确AI使用政策和操作指南,并尽快为员工提供安全的内部AI工具。
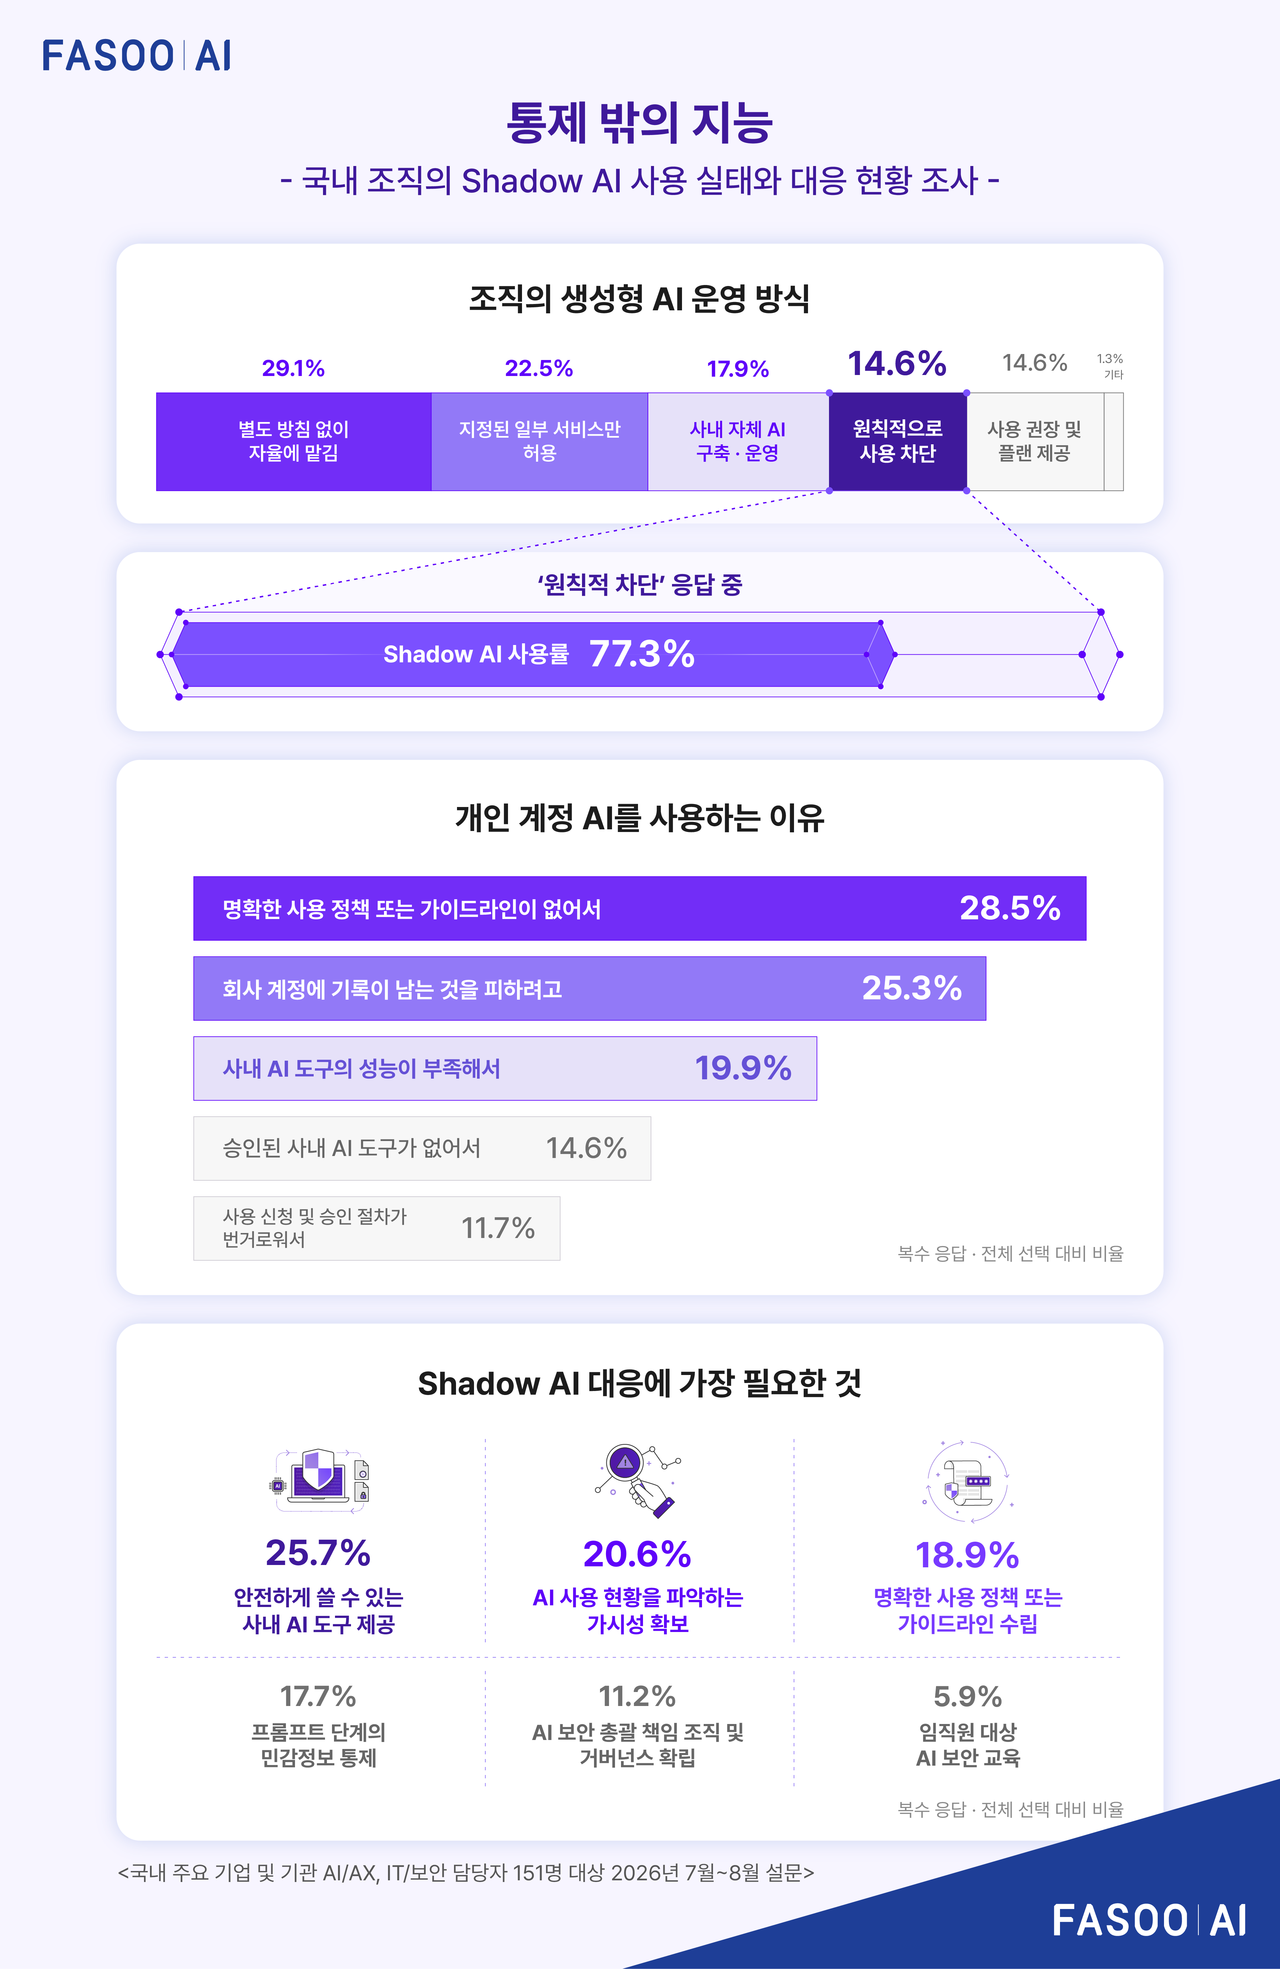
从企业当前的AI使用管理方式看,占比最高的是“没有单独管理方针,由员工自行使用”,比例为29.1%。其后依次为“仅允许使用指定的部分生成式AI服务”,占22.5%;“企业自建并运营内部AI”占17.9%。
另有14.6%的受访企业选择“原则上禁止使用”。不过,即便存在禁令,员工个人账号的使用仍十分普遍。调查显示,88.7%的受访者表示,自己在工作中使用个人账号访问生成式AI服务。
Fasoo AI分析称,这表明企业层面的生成式AI禁令并未真正阻止员工通过个人账号使用相关服务。即使仅看“原则上禁止使用”的企业,影子AI使用率仍达到77.3%。
在安全管理层面,真正能够掌握并管控员工通过个人账号使用AI情况的企业仅占19.2%。对于影子AI带来的风险,受访者最担忧的是“企业内部核心数据被用于第三方模型训练”,占28.3%;其次是“违反《个人信息保护法》及GDPR等监管要求”,占24.0%;“无法追踪使用记录、发生事件后响应困难”则占23.7%。
在降低影子AI风险的优先措施中,排名第一的是“为员工提供可安全使用的企业内部AI工具”,占25.7%;其后为“提升AI使用可视化水平,以掌握实际使用情况”,占20.6%;“制定明确的AI使用政策与指南”占18.9%;“在提示词输入环节对敏感信息进行管控的技术”占17.7%。
Fasoo AI常务董事Son Jonggon表示,此次调查再次表明,影子AI“并非仅靠禁用就能解决”。关键在于企业既要建立清晰的管理政策,也要提供安全的替代方案,同时具备对AI实际使用情况的可视化管理能力。
他还表示,Fasoo AI将尽快推出一套AI安全平台,用于综合管理多种信息泄露路径,并为AI使用全流程提供可视化能力。
 Chi-gyu Hwang
delight@d-today.co.kr