
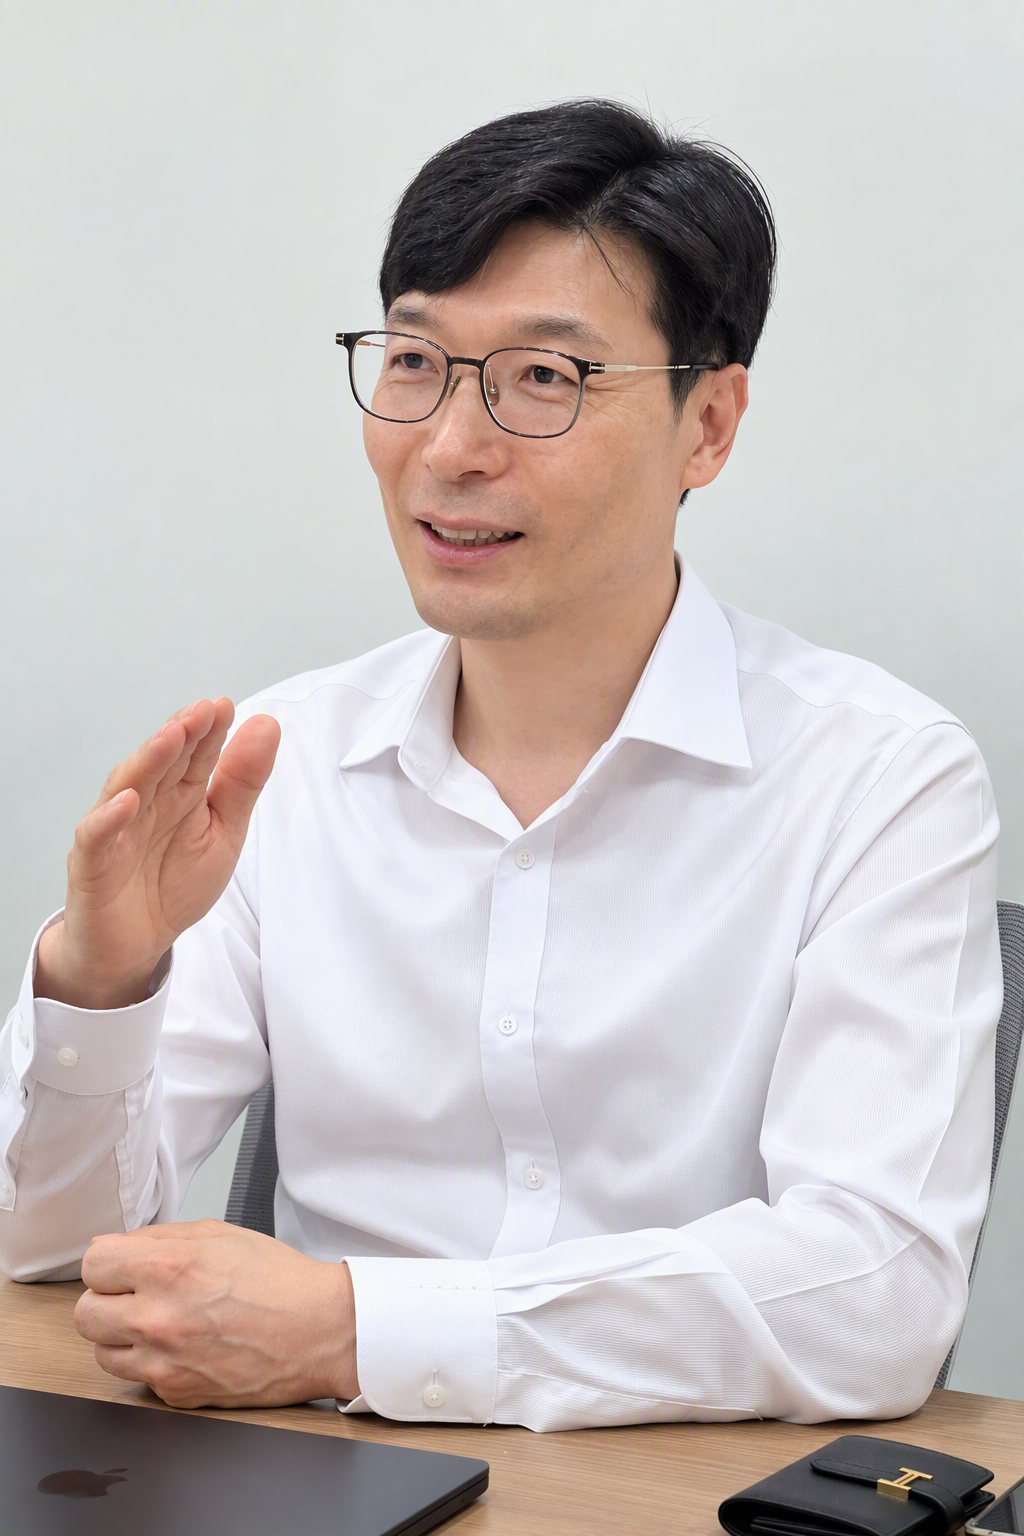
“我们将先在AI安全领域建立优势,再以此带动防火墙市场份额提升。”
自去年11月出任Check Point Korea负责人以来,Lim Hyun-ho将“AI安全优先”确立为公司在韩国市场的核心战略,目标是在新一轮AI安全需求中抢占先机,并借此推动传统防火墙业务回升。
按照他的思路,先在刚起步的AI安全市场建立存在感,再把这一优势延伸至防火墙市场竞争。围绕这一方向,Check Point也在推动网络防火墙产品向AI驱动升级。
Lim Hyun-ho表示,这一策略已经开始显现效果。上一季度,公司在概念验证(POC)项目中获得客户“完成度最高”的评价。他认为,这是一场值得全力投入的竞争。
Check Point曾在上世纪90年代率先实现防火墙的商业化,并长期占据全球网络安全市场的重要地位。不过,随着Palo Alto Networks、Fortinet等厂商凭借高性能专用硬件防火墙迅速崛起,Check Point此后在市场主导力上有所下滑。
无论是在全球安全厂商格局中,还是在韩国本土市场,Palo Alto Networks、CrowdStrike等公司近年都保持着更强的存在感。这也成为Lim Hyun-ho反复提及“扭转局面”的现实背景。
为改变这一局面,Lim Hyun-ho上任后迅速将AI安全业务置于更优先的位置,并以安全合作伙伴身份参与多家大型企业的AI转型(AX)项目,目前已取得初步进展。
他表示,韩国企业推进AX时普遍强调速度,出于风险管理考虑,往往会在导入AI的同时同步补足安全能力。因此,“AI安全优先”在韩国市场具备较大成长空间。Lim Hyun-ho也强调,如今的Check Point与过去相比已明显不同,当前最优先的目标是为韩国企业的AX提供安全支撑。
在AI安全业务方面,Check Point当前聚焦两大方向:一是端到端AI安全平台AI Defense Plane,二是AI驱动的持续威胁暴露管理(CTEM)解决方案。
其中,AI Defense Plane主要覆盖两类场景:一类是降低企业内部员工使用AI所带来的安全风险,另一类是提升企业面向外部客户提供AI服务时的安全能力。
在企业内部场景中,该平台可提供“Shadow AI”治理和AI红队服务等能力。Lim Hyun-ho表示,AI Agent并非孤立运行,既会连接大语言模型(LLM),也会通过MCP访问外部系统,因此可能带来大量新的安全问题。从管理者视角看,Shadow AI的重要性正在快速上升。
而当企业对外提供AI服务时,同样需要从安全角度进行系统化管理。当前,通过向大语言模型或生成式AI植入恶意指令、诱导其偏离既定规则和目标的“提示注入”,已经成为广泛扩散的一类攻击方式。
Lim Hyun-ho以教育场景为例称,随着教育类AI工具不断增加,一旦模型输出涉及校园暴力、药物或武器等敏感内容,风险就会迅速放大;如果AI给出不当回答并造成用户损失,服务提供方也可能因此承担责任。
为防止AI产生“不该出现的输出”,各行业企业正陆续推出“护栏”类安全产品,Check Point也通过AI Defense Plane提供相关能力。
不过,Lim Hyun-ho指出,仅靠部署在模型前端的护栏,或许可以拦截常见的提示注入,但对更复杂的间接提示注入,防护效果仍存在明显局限。
所谓间接提示注入,是指攻击者将恶意指令隐藏在网页、邮件、文档或API响应等外部数据中,而这些内容恰恰会被AI Agent读取,进而被模型误判为正常指令。
Lim Hyun-ho表示,前置护栏能够拦截固定表述或特定内容,但在应对间接提示注入时存在边界,“它能看到字面内容,却未必真正理解上下文,攻击者则可以通过扭曲上下文来诱导AI”。他还表示,Check Point在收购Lakera后,已获得应对间接提示注入的相关技术能力。
在CTEM方面,EM(Exposure Management,暴露管理)解决方案将承担前锋角色。
Check Point还通过EM提供虚拟补丁技术,即在漏洞补丁正式发布前,通过识别流量模式来阻断恶意代码运行。
今年6月,Check Point还发布了基于Agent的威胁暴露验证(Agentic Exposure Validation for Exposure Management,AEV),旨在帮助防守方在面对AI驱动攻击者时,具备相匹配的对抗能力。
据公司介绍,Check Point AEV通过具备攻击者推理方式的AI Agent,在特定组织环境中关联威胁暴露数据、资产上下文、实时利用验证结果、威胁情报以及防护覆盖范围,从而判断相关暴露漏洞是否具备真实可利用性。与依赖静态严重性评分的方式不同,AEV强调的是安全验证闭环。
在判断韩国AI安全市场已经出现“有意义成果”后,Check Point计划进一步加大市场攻势,并将金融行业列为重点目标之一。同时,公司也将加快针对韩国监管合规要求的基础设施投入。
Lim Hyun-ho表示,金融行业的安全体系最终仍将走向云化。如果完全依赖本地部署,不仅基础设施成本高,也容易在技术演进上与云环境拉开差距。随着网络隔离相关监管逐步放宽,金融机构在满足数据驻留要求的前提下,也可以使用云服务。对此,Check Point将积极做好应对准备。
 Chi-gyu Hwang
delight@d-today.co.kr