
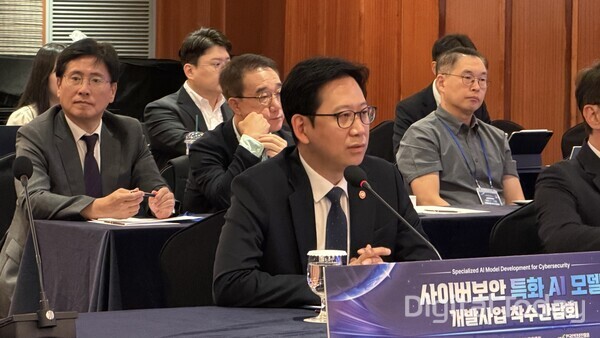
韩国政府正式推进“网络安全专用AI基础模型”研发,并将目标锁定在全球领先水平。
根据韩国科学技术信息通信部9月22日在首尔中区The Grand Lotte Seoul举行的“网络安全专用AI模型开发项目启动座谈会”披露的方案,项目将采用双模型分工机制:由LG AI Research的EXAONE承担攻击侧任务,Naver Cloud的HyperCLOVA X承担防御侧任务,再将双方对抗结果用于迭代训练,通过“对抗式互学”提升整体能力。
当天,韩国科学技术信息通信部还公开了Naver Cloud联合体的具体开发方案。
副总理兼韩国科学技术信息通信部长官Bae Kyeong-hoon表示,随着AI被用于网络攻击,现实中已出现过去难以预见的新型威胁。除与海外前沿模型合作外,韩国也有必要尽快建立面向网络安全的自主模型能力。他还称,继此前基础模型项目之后,Naver已进一步加大投入,期待推出接近全球前沿水平的安全专用模型。
EXAONE主攻、HyperCLOVA X主防,瞄准全球前沿水平
此次安全专用基础模型将采用不同韩国本土基础模型分别承担攻击与防御任务的开发路径。两家机构的最终目标,是打造一款700B级混合专家(MoE)架构的安全专用模型。
其中,EXAONE将重点强化进攻能力,包括分析源代码、识别漏洞类型及成因,并推断可能演变为真实攻击的路径。HyperCLOVA X则作为防御模型,负责分析分散在多个系统中的事件和威胁信息,推断攻击行为,并给出风险等级和处置方案。
在训练机制上,项目将把红蓝对抗直接引入模型迭代:攻击模型发现的漏洞和攻击路径,将用于训练防御模型;而防御模型形成的应对能力,又会反过来成为攻击模型需要突破的新任务,从而形成持续反馈闭环。TIORY将在这一过程中负责从攻击者视角开展强化学习。
项目同时设定了明确的性能目标。EXAONE在漏洞挖掘基准CyberGym上的第一阶段目标,是达到全球开源权重前沿模型GLM 5.3的80%水平,最终目标为追平GLM 5.3。
HyperCLOVA X在入侵事件调查基准ExCyTIn-Bench上的第一阶段目标,是达到xAI Grok 4水平,最终目标则是提升至Anthropic Claude Opus 4.5水平。项目并非寻求在通用能力上全面对标全球大模型,而是希望在网络安全细分场景中具备与国际前沿模型竞争的能力。
投入830TB真实数据和4512块GPU,10个月周期下性能仍是挑战
为实现上述目标,项目计划投入约830TB规模的安全原始数据用于训练,覆盖金融、通信、电力等国家关键基础设施,以及韩国本土安全企业在一线获取的攻击日志、恶意流量、漏洞数据、入侵指标(IOC)和安全监测数据等。
算力方面,政府和企业合计将投入4512块GPU。其中,政府支持256块B200 GPU,Naver Cloud追加4000块B200,LG AI Research追加256块H200。
Naver Cloud自8月起已动用4000块B200,从零开始训练网络安全专用HyperCLOVA X。接下来,两家机构将分别通过持续预训练(CPT)、中期训练、监督微调(SFT)以及采用可验证奖励的强化学习(RLVR)等流程,强化各自的防御与攻击能力,并共享训练数据。
整个项目共有33家参与机构和8家协作机构,合计41家机构,分工覆盖数据采集与处理、模型开发、评测验证以及现场实证等环节。
不过,选择自主模型路线并不意味着在纯性能竞争上天然占优。联合体成员TIORY的CEO Park Se-jun指出,项目无法直接采用性能已获验证的全球开源模型权重,这在性能层面可能构成短板;同时,整个项目开发周期只有10个月。
Park Se-jun表示,研究工作很难在短时间内迅速产出成果。虽然项目已具备GPU、团队以及清晰的目标和概念设计,但时间仍是最关键的问题。
即便如此,推动自主研发的核心原因仍在于对敏感安全数据的控制权。相关方面解释称,相较于部分海外开源权重模型难以从外部核验完整训练数据集,自主模型的训练数据由韩国本土企业掌握,必要时可以实现追溯和核验。
Naver Cloud CEO Kim Yu-won也表示,韩国的重要数据以及与通信网络相关的信息很难向外流出;一旦缺乏足够的数据供给,AI也无法有效运转,因此有必要在可控范围内建设安全专用模型。
负责Naver Cloud联合体整体推进的Kim Jin-hwi(Executive Vice President)则将“可用性”视为自主模型的另一项优势。他表示,即便未来因出口管制等因素导致海外模型使用受限,自主模型仍可持续使用。金融、国防、政府等难以采用外部AI的封闭内网环境,也将成为这一模型的重要应用场景。
对接安全代理落地实战,并瞄准海外市场拓展
按计划,项目完成后形成的基础模型将接入韩国本土安全企业的API、SDK及安全代理,进一步扩展为可执行AI漏洞诊断、网络攻击响应和入侵事件调查等实际安全任务的服务形态。
项目还将面向电力、金融、科学技术、通信、半导体、防务产业、航空航天等七大国家关键基础设施与战略产业开展现场实证。实证过程中发现的新威胁,以及误报、漏报案例,也将继续反哺模型和服务迭代。
两款安全专用模型未来将以开源形式公开,并与韩国安全企业产品联动实现商业化;同时,还将推进在公共、国防等国家关键设施中建设无需互联网连接即可使用的内网AI安全服务。
在海外市场方面,项目计划瞄准对数据主权和安全监管要求较高的国家,借助Naver Cloud全球AI工厂以及LG CNS在海外13个国家的据点,打包输出涵盖AI基础设施、模型与安全服务在内的“主权AI安全”全栈方案。
Kim Jin-hwi表示,项目的目标是打造一个“在AI发起攻击的时代,以AI实施防御”的国家,并推动主权AI安全服务向全球市场拓展。
 Seulgi Son
sageson@d-today.co.kr