
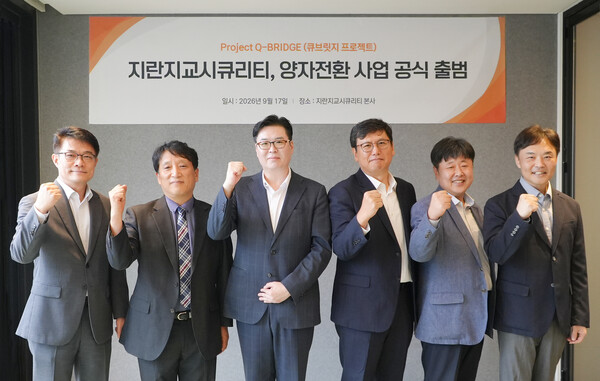
JiranJigyo Security于17日表示,公司已全面推进量子安全转型业务,并正式启动执行项目“Q-BRIDGE”。
该公司表示,业务布局不再局限于产品层面的PQC导入,而是将依托既有安全软件产品、客户触点以及安全业务能力,进一步拓展至面向客户整体密码环境的量子安全转型。
据介绍,Q-BRIDGE并非单纯导入某一项PQC技术或产品,而是围绕客户密码环境,明确转型对象、实施顺序和落地路径的执行项目。项目将按照密码资产诊断、技术对接和实际迁移三个阶段推进。
其中,在“发现(Discover)”阶段,JiranJigyo Security将通过被动和主动方式开展Crypto Discovery(密码资产发现),梳理现有网络环境使用中的密码资产及风险要素,形成可视化结果,并给出迁移优先级建议;在“连接(Connect)”阶段,将对接量子安全转型所需的各类技术和产品;在“迁移(Transition)”阶段,则在兼顾既有系统兼容性、性能和业务连续性的前提下,分步骤实施迁移。
为将量子安全转型所需的各类技术能力纳入统一迁移体系,JiranJigyo Security还牵头组建了“K-量子转型技术及业务协议体”。参与机构包括KAIST、ICTK、Hanbit SI、BigO、Uniqey以及JiranJigyo Security。
在分工方面,JiranJigyo Security负责整体业务统筹;KAIST负责抗量子密码技术及转型业务咨询;ICTK负责基于PQC和PUF的密码及安全基础设施开发与联动验证;Hanbit SI负责网络流量采集、分发及质量验证;BigO负责基于PQC的认证与接入技术联动及性能验证;Uniqey负责PQC与PKI工具包以及CA软件相关领域。
该协议体的目标并不止于分别向客户提供各机构的单项技术和产品,而是打通从密码资产诊断到密码与安全基础设施、网络、认证与接入、PKI等量子安全转型所需关键技术环节,推进协同验证,并进一步细化可在客户实际环境中落地的转型模型。
JiranJigyo Security CTO Lee Sang-jun表示,随着市场对量子技术的关注和期待不断升温,关键在于如何将对技术本身的期待,真正转化为客户可以导入的解决方案和转型体系。公司将把自身在安全软件、客户基础和业务能力方面的积累,与学界及专业企业的技术能力结合起来,推动形成可执行的量子转型模型,而不是停留在研究或技术验证阶段。
 Chi-gyu Hwang
delight@d-today.co.kr