Tiori, công ty an ninh mạng ứng dụng AI, ngày 19/11 cho biết đã phát hiện 5 lỗ hổng nghiêm trọng trong phần mềm máy chủ web nginx. Theo công ty, các lỗ hổng này cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
Đáng chú ý, 4 trong số 5 lỗ hổng được nền tảng an ninh AI tự trị Xint do Tiori phát triển phát hiện mà không cần sự can thiệp của nhà nghiên cứu bảo mật.
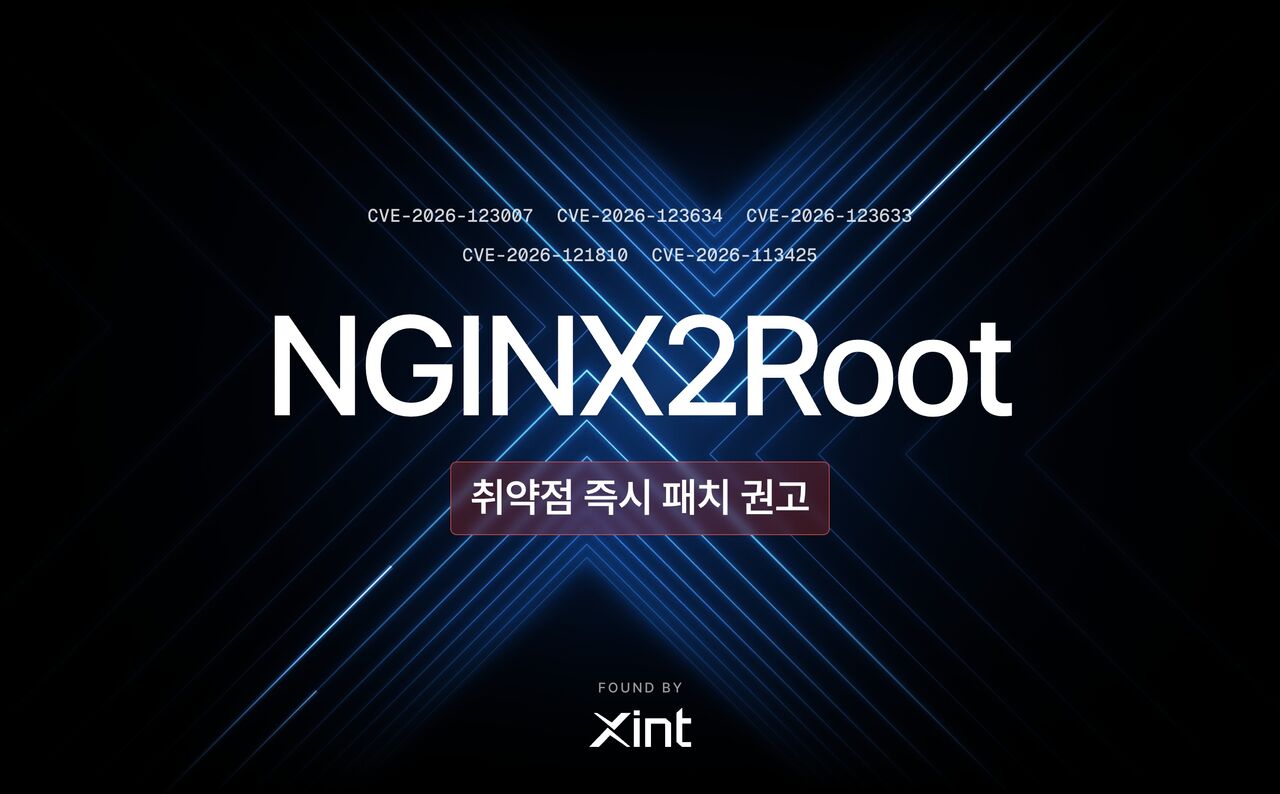
Theo Tiori, 5 lỗ hổng gồm CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, và CVE-2026-113425. Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã tùy ý trên các máy chủ nginx bị ảnh hưởng mà không cần xác thực.
Công ty cũng cảnh báo rằng nếu kết hợp với một lỗ hổng khác trong nhân Linux, tin tặc có thể leo thang đặc quyền lên mức quản trị cao nhất, tức quyền root, qua đó kiểm soát hoàn toàn máy chủ.
Ông Park Se-jun, CEO của Tiori, cho rằng một lỗ hổng cho phép thực thi mã không cần xác thực trên máy chủ web được sử dụng rộng rãi trên toàn cầu là phát hiện có thể được xem như “chén thánh” đối với giới tấn công mạng. Theo ông, khi AI ngày càng rút ngắn thời gian phát hiện và khai thác lỗ hổng, các đội ngũ phòng thủ sẽ khó theo kịp nếu vẫn chủ yếu dựa vào quy trình phân tích và kiểm thử thủ công.
 Hwang Chi-gyu
delight@d-today.co.kr
Từ khóa
#nginx #RCE #lỗ hổng bảo mật #Tiori #Xint #CVE #AI tự trị
