
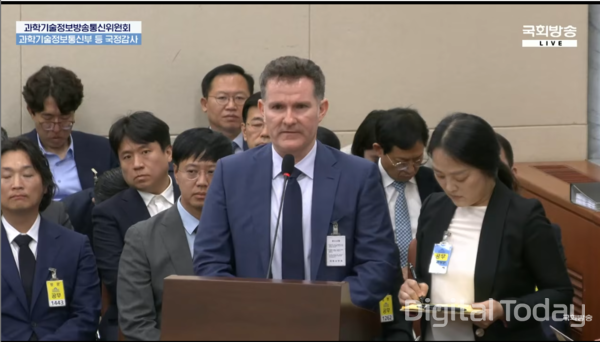
Coupang表示,在去年发生个人信息泄露事件后,公司持续推进安全整改,重点包括强化密钥管理和监控体系,并设立由外部专家参与的信息安全顾问委员会。
6日,Coupang首席信息安全官(CISO)Brett Mathis以证人身份出席韩国国会科学技术信息放送通信委员会针对韩国科学技术信息通信部开展的国政监查,介绍公司在个人信息泄露事件后的安全整改进展。
韩国国会科学技术信息放送通信委员会主席Song Gi-heon表示,此次安排Mathis出席,主要是为了确认Coupang在个人信息泄露事件发生后采取了哪些改进措施。
Mathis在会上表示,针对这起事件给公众带来的不便,公司再次表示遗憾并致歉。事件发生后,Coupang一直与包括韩国科学技术信息通信部在内的相关政府部门保持协作,持续强化信息安全体系。
据其介绍,Coupang已优化密钥管理政策,上线基于硬件的密钥管理系统,并进一步加强监控体系建设。
他还表示,公司正持续加大信息安全领域投入,后续措施还包括成立外部信息安全顾问委员会,以及引入Passkey登录方式等。
Coupang于上月成立信息安全顾问委员会,成员由来自信息安全、法律、经营和IT等领域的7名外部专家组成。与此同时,公司还上线了Passkey登录方式,用户可通过已登记设备的生物识别信息等替代密码登录。
据介绍,Coupang于去年11月底发生大规模个人信息泄露事件,并接受政府调查。此后,包括韩国科学技术信息通信部在内的相关机构围绕其安全体系及事件经过展开调查;Coupang也根据调查结果,持续推进密钥管理、认证和监控体系等方面的改进工作。
记者信息
 Seulgi Son
sageson@d-today.co.kr