
在经历大规模个人信息泄露事件后,韩国流媒体平台Tving在国会国政监察中被指基础安全管理存在明显漏洞,其中包括将开发者访问密钥以明文形式写入源代码。国会议员还指出,Tving此前在渗透测试中已被发现存在硬编码漏洞,但后续整改并不彻底。
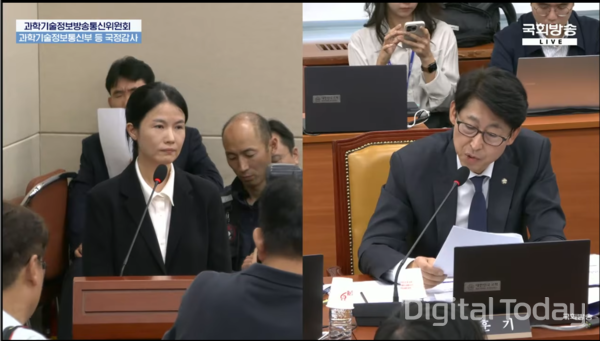
10月6日,Tving代表Choi Joo-hee以证人身份出席韩国国会科学技术信息广播通信委员会对韩国科学技术信息通信部开展的国政监察。她在会上表示,作为负责人,“对国民深感抱歉,也深刻认识到过去在安全工作上的疏忽”。
共同民主党议员Lee Jung-heon在质询中指出,Tving此次事件共涉及3954万条账号信息和361份源代码泄露,并追问公司“为何会将开发者访问密钥明文写入源代码”。
Lee Jung-heon还表示,攻击者通过虚拟服务器外传约24GB数据期间,平台未能及时察觉异常,且在安全事件申报方面也存在延迟。
对此,Choi Joo-hee回应称,公司已向受影响用户提供防钓鱼保险、积分和优惠券等补偿措施,并将推动安全体系建设,防止类似事件再次发生。
除本次泄露事件外,国会还就Tving既有安全隐患整改情况提出质疑。
共同民主党议员Lee Hoon-ki表示,Tving此前在渗透测试中被发现存在硬编码漏洞,并被要求全面整改,但公司此后仅对被指出的个别项目进行了修补,未能从根本上消除相关风险。
Choi Joo-hee对此表示,当时确实对被指出的项目进行了改进,但整改并未进一步扩展至流程或系统层面的全面改造。
Lee Hoon-ki还指出,Tving业务快速扩张的同时,信息保护专职人员却仅有4人。对此,Choi Joo-hee表示,公司在信息保护方面的投入确有增加,但自己未能充分确认相关投入是否足够;今后将进一步增加人员和投资,按零信任原则提升整体安全能力,力争达到国际水准。
事故发生后,Tving在向国会提交相关资料的过程中也受到批评。
共同民主党议员Hwang Jung-a指出,Tving以“仍在调查中”为由拒绝提交资料,并批评称:“这是史上最大规模的窃取事件,但其应对甚至不如中小企业。”
对此,Choi Joo-hee表示,韩国个人信息保护委员会的调查仍在进行中,因此无法提供尚未最终确认的数据;后续将由其本人亲自跟进相关实务,并另行提交所需材料。
Hwang Jung-a还向副总理兼韩国科学技术信息通信部部长Bae Kyung-hoon建议,对于积极配合调查的企业,可提供安全咨询和AI支持;但对于试图掩盖事故或不配合提交资料的企业,则需要采取更强有力的制裁措施。
Bae Kyung-hoon表示,对于不如实提交资料、应对安全事故不力,或拒绝提交资料、试图掩盖事故的企业,有必要依法予以严肃处置。
 Seulgi Son
sageson@d-today.co.kr