
Toss Payments就近期支付信息泄露事件表示,公司在管理上存在不足,今后将把安全管理进一步延伸至合作商户层面。
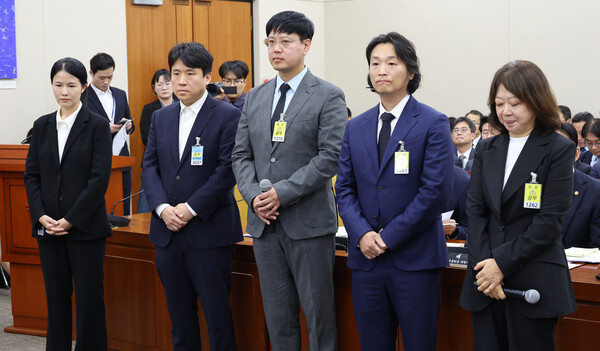
10月6日,Toss Payments代表理事Im Han-wook以证人身份出席韩国国会科学技术信息广播通信委员会针对科学技术信息通信部举行的国政监察,并就相关事件作出回应。
面对议员就信息泄露事件的追问,Im Han-wook表示,公司内部也认为此次事件暴露出管理短板,目前正推进多项整改措施,以解决相关问题。
Toss Payments此前于上月9日披露,旗下一家支付网关(PG)业务合作商户发生支付信息被外部查询的情况。公司称,该商户网站用于支付接口对接的认证信息“对接密钥”发生外泄,第三方随后利用该密钥查询了该商户的支付明细。
Toss Payments同时强调,未发现其自有系统遭黑客入侵、漏洞攻击或入侵未遂的情况。经确认,第三方共查询4131条支付记录,涉及2671名用户。相关信息包括购买者姓名、脱敏后的卡号、授权编号等交易凭证信息。
公司表示,泄露信息中不包含卡片密码、有效期、CVC等可直接用于支付的数据,仅凭上述信息无法追加支付或发起撤销交易。截至目前,公司也未发现由此造成的欺诈支付损失。韩国金融监督院已就此启动现场检查。
在当天的国政监察中,Toss Payments的异常交易监测机制是否有效运作,成为议员质询的焦点之一。
共同民主党议员Lee Jung-hun质疑称,在黑客大规模抓取支付收据信息期间,Toss Payments的异常监测系统并未发出预警,并追问公司是否仍坚持“事件起因于商户误泄对接密钥并被盗用”的说法。
对此,Im Han-wook回应称,并非单纯将责任归结于商户,公司自身同样存在不足之处。
对于后续处置,Toss Payments表示,已同步推进受害者救济和防止再发措施。Im Han-wook称,在受害者救济方面,将由涉事商户发放优惠券,Toss Payments则直接提供现金类商品券;在防止再发方面,除全面检查内部安全体系外,还将进一步强化对合作商户的管理和监督。
Toss Payments表示,将以此次事件为契机,全面检查内部安全体系,并加大对合作商户的安全管理力度。
 Lee Ji-young
ljy@d-today.co.kr