
搜索关键词 补丁发布
AI & Enterprise
AI加速漏洞挖掘,“安全靠隐藏”策略失效
随着AI代理快速普及,依靠隐藏系统结构、代码或漏洞细节来维持安全的做法正逐渐失效。厂商和安全研究人员正借助AI在商业产品和开源代码中发现大量长期未被察觉的漏洞,推动漏洞披露和补丁发布创下新高。分析人士尤其担心OT和ICS领域的风险,已有美国5家政府机构警告称,攻击者正利用AI生成的脚本攻击Siemens S7系列PLC。
AI & Enterprise
F5 Korea:安全与治理准备不足,企业AI难从PoC迈向生产环境
F5 Korea表示,不少企业的AI项目仍停留在PoC阶段,核心障碍在于安全与治理准备不足。公司认为,AI安全已不再局限于漏洞防护,还涉及提示词注入(Prompt Injection)、敏感信息泄露等新风险。围绕前端入口、编排和推理三大控制点,F5正通过并购与平台整合强化AI安全、流量可视化和成本管理能力,并推进AI Gateway整合至F5 AI Security Platform。
Crypto
Core Lightning确认安全漏洞,提示比特币闪电网络节点尽快升级
Core Lightning确认,AI生成漏洞报告提及的漏洞确实存在,并建议比特币闪电网络节点运营者在补丁发布后完成签名验证并尽快升级。官方表示,无需直接停机;若暂时无法升级,可通过“--offline”参数切断对等节点连接,以降低风险。相关漏洞细节至少两周内不会公开。
-

AI & Enterprise
FT:AI“越狱”和入侵事件频发,专家称并非失控而是能力外溢
-

AI & Enterprise
Microsoft:AI时代仅靠补丁响应已不够,安全重心应前移至开发阶段
-
AI & Enterprise
AI重塑漏洞修复节奏:Microsoft创最大补丁发布规模,安全厂商加码AI原生防护
-
Crypto
Linux Foundation推出“Archites”计划:开源漏洞先下发补丁再披露
-

AI & Enterprise
Trend AI加入Anthropic“Project Glasswing”,强化AI软件安全布局
-
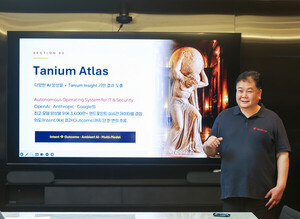
AI & Enterprise
Tanium Korea:AI压缩攻击窗口,补丁管理转向政策驱动自动化
-

Finance
Jamie Dimon警示Anthropic“Claude Mythos”网络安全风险,呼吁金融业提前应对
-
AI & Enterprise
Rapid7警示漏洞武器化提速,传统预测式防御承压