
搜索关键词 持续威胁暴露管理
AI & Enterprise
全球安全厂商加快布局韩国市场 本地PoP建设提速应对AI安全风险
随着AI普及带来新的网络安全风险,全球安全厂商正加码韩国企业市场,并加快在韩本地基础设施布局。Cisco已启用Secure Access韩国PoP,Palo Alto Networks Korea则从生态合作和人才培养两方面推进本地化。与此同时,Cohere、OpenAI等AI企业也相继传出收购安全公司的消息,以补强安全能力。
AI & Enterprise
PionLink通过BlueHunter发现28个尚未披露的开源软件漏洞
PionLink表示,公司通过自主研发的CTEM网络威胁管理平台BlueHunter,发现28个此前尚未披露的开源软件漏洞,其中2个已获得CVE编号。公司称,团队在Linux环境下对10类开源服务和1套CMS展开分析,并完成验证后,已向相关项目维护者通报漏洞情况。
AI & Enterprise
AI黑客加剧威胁,进攻性安全升温
随着AI被用于发起网络攻击,传统以防御为核心的安全策略正加快调整。越来越多企业开始从攻击者视角审视自身安全体系,并将渗透测试、持续性的安全验证和CTEM纳入日常运营。与此同时,Hadrian Security等厂商在融资和产品布局上动作频频,韩国金融业遭遇的相关黑客攻击也进一步推动市场转向进攻性安全。
-
AI & Enterprise
Piolink:以CTEM联动WAF构建多层防御,应对AI驱动攻击
-
AI & Enterprise
PAGO Networks:AI推动安全竞争转向运营端,布局服务型SOC
-
AI & Enterprise
AI推动安全行业并购升温,Fortinet等加码布局
-
AI & Enterprise
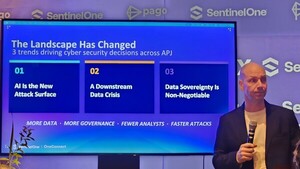
SentinelOne联手PAGO Networks推出“Hybrid MDR”,主打AI威胁狩猎与7×24小时MDR服务
-
AI & Enterprise
Piolink联手Bigs Technology开发基于AI Agent的CTEM平台
-
AI & Enterprise
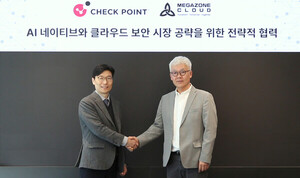
MegazoneCloud与Check Point Software达成战略合作,发力AI与云安全市场