
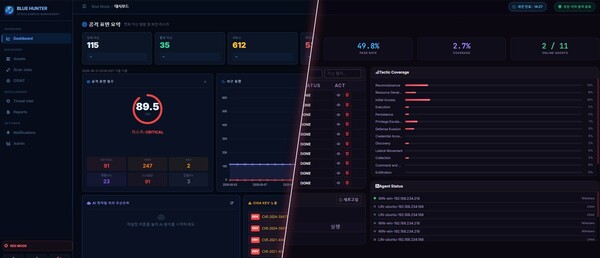
PionLink于15日表示,公司通过自主研发的CTEM(持续威胁暴露管理)网络威胁管理平台BlueHunter,发现了28个此前尚未披露的开源软件漏洞。
其中,2个漏洞已获得CVE(Common Vulnerabilities and Exposures)编号,相关细节预计将于12月正式公开。
据介绍,负责BlueHunter开发的PionLink威胁分析中心,对Linux环境下使用的10类开源服务和1套内容管理系统(CMS)的攻击面及运行机制进行了分析。研究发现,相关漏洞可能导致内存访问异常、程序异常退出等问题。团队还确认,部分漏洞不仅会影响特定命令的执行,也可能波及Linux系统中的设备识别和管理流程。
PionLink表示,此次发现并非停留在对已公开漏洞进行常规安全排查,而是借助BlueHunter直接发现并验证了新的安全漏洞。
威胁分析中心已为每个漏洞搭建复现环境,并在完成反复验证后,向相关开源项目维护者通报了漏洞情况。目前,双方正就漏洞影响范围及修复方案开展技术评估。
PionLink CEO Cho Young-cheol表示,随着利用AI发起的攻击迅速扩散,防御体系也需要向更早识别潜在漏洞的方向升级。未来,公司将继续以BlueHunter为基础,提前识别潜在安全威胁,并与开源开发项目协作推进漏洞验证与修复,进一步加强软件供应链安全。
记者信息
 Chi-gyu Hwang
delight@d-today.co.kr