
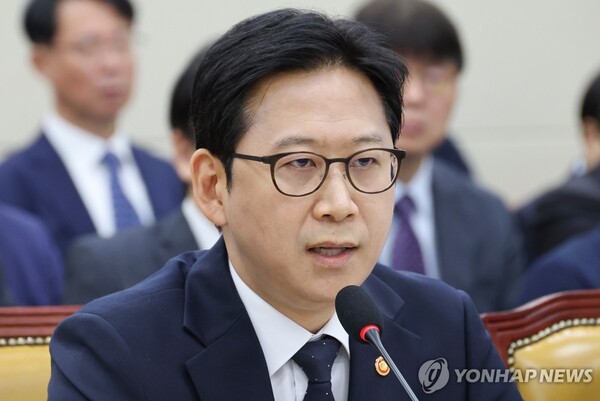
Bộ Khoa học và ICT Hàn Quốc cho biết sẽ xây dựng phương án ứng phó ở cấp liên bộ trước lo ngại gia tăng quanh các lỗ hổng bảo mật nghiêm trọng trong PHP, trong bối cảnh mức cảnh báo an ninh mạng đối với khu vực tư nhân đã được nâng lên.
Phát biểu tại phiên chất vấn tổng hợp của Ủy ban Khoa học, CNTT, Phát thanh và Viễn thông thuộc Quốc hội ngày 23, Phó thủ tướng kiêm Bộ trưởng Khoa học và ICT Hàn Quốc Bae Kyung-hoon cho biết chính phủ đánh giá vụ việc là nghiêm trọng. Theo ông, cần có giải pháp tổng thể cho an ninh mạng, không chỉ giới hạn ở riêng PHP.
PHP hiện được sử dụng rộng rãi để phát triển nhiều dịch vụ web như website, sàn thương mại điện tử và diễn đàn trực tuyến. Lo ngại bùng lên sau khi hai lỗ hổng bảo mật nghiêm trọng của PHP được công bố.
Điểm đáng chú ý là các lỗ hổng này có thể cho phép tin tặc thực thi mã độc trên máy chủ qua Internet mà không cần xác thực riêng. Nếu bị khai thác thành công, hệ thống có thể bị cài webshell để điều khiển từ xa, rò rỉ dữ liệu cá nhân, bị chỉnh sửa nội dung hoặc tê liệt hoạt động.
Bộ Khoa học và ICT Hàn Quốc cùng Cơ quan An ninh Internet Hàn Quốc (KISA) đã khuyến nghị doanh nghiệp và tổ chức trong nước lập tức áp dụng bản vá bảo mật cho PHP. Để chủ động ứng phó nguy cơ tấn công trên diện rộng, nhà chức trách đã nâng mức cảnh báo khủng hoảng mạng đối với khu vực tư nhân từ “quan tâm” lên “cảnh giác” vào 12h trưa cùng ngày.
Tại phiên điều trần, nghị sĩ Seo Cheon-ho của đảng Quyền lực Nhân dân nêu vấn đề PHP đang được sử dụng rộng rãi trên nhiều website trong nước và đặt câu hỏi chính phủ đã nhận diện rủi ro từ thời điểm nào. Trả lời, ông Bae cho biết cơ quan chức năng đã nắm được tình hình ngay sau khi quỹ liên quan đến PHP phát đi thông báo.
Ông Choi Woo-hyuk, Cục trưởng Chính sách mạng và Bảo vệ thông tin thuộc Bộ Khoa học và ICT Hàn Quốc, cho biết đến khoảng 23h ngày 21/10, cơ quan chức năng đã xác nhận thông tin về lỗ hổng và tới 23h20 đã phát thông báo hướng dẫn. Theo ông, các đơn vị được yêu cầu áp dụng bản vá bảo mật, còn trong trường hợp khó triển khai vá lỗi thì tạm thời vận hành ngoại tuyến.
Bộ Khoa học và ICT Hàn Quốc cũng đề nghị các giám đốc an toàn thông tin (CISO) tại doanh nghiệp triển khai ngay biện pháp ứng phó và cập nhật hệ thống. Ông Choi cho biết một cuộc họp với đại diện khu vực dân sự, chính phủ và quân đội, do Văn phòng An ninh Quốc gia chủ trì, cũng đã được tổ chức vào ngày trước đó.
Cũng tại phiên điều trần, nghị sĩ Han Jun-ho của đảng Dân chủ cùng Quốc hội đã chất vấn Giám đốc KISA Lee Sang-joong về tiến độ ứng phó với lỗ hổng PHP và tình hình triển khai bản vá bảo mật.
Ông Lee cho biết PHP không được sử dụng nhiều tại các cơ quan hành chính công, song KISA hiện chưa nắm được đầy đủ tình hình áp dụng bản vá tại các tổ chức và doanh nghiệp trong nước. Ông giải thích rằng theo quy định hiện hành, KISA gặp khó khăn trong việc trực tiếp giám sát và kiểm tra từng hệ thống riêng lẻ.
Nghị sĩ Han đề nghị rà soát liệu phản ứng của KISA có bị giới hạn bởi các rào cản thể chế hay không, đồng thời chuẩn bị các biện pháp bảo mật cần thiết. Ông cũng yêu cầu tiếp tục báo cáo các nội dung liên quan cho văn phòng nghị sĩ sau phiên điều trần.
Kết thúc phần trả lời, Phó thủ tướng Bae cho biết chính phủ đang chuẩn bị phương án ứng phó ở cấp liên bộ, không chỉ dừng ở vai trò điều phối của Văn phòng An ninh Quốc gia. Ông nói sẽ hoàn thiện phương án này và báo cáo lên Quốc hội.
 Jin-ho Lee
jhlee26@d-today.co.kr