
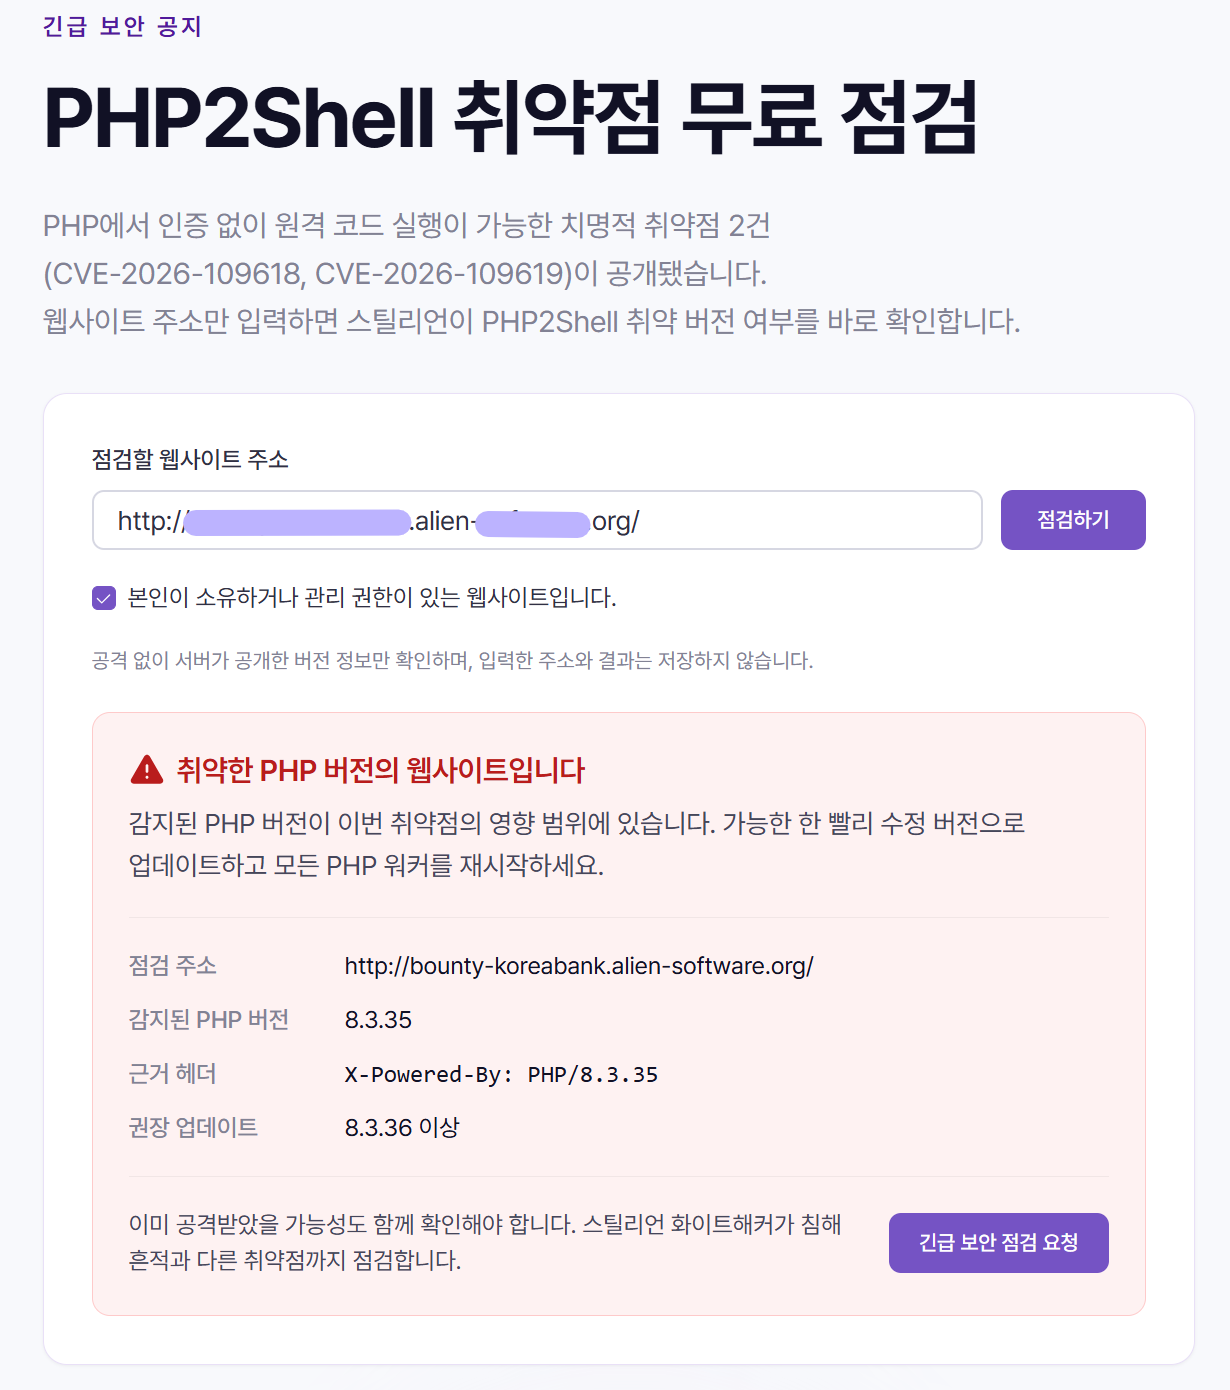
Stealien, công ty chuyên về an ninh AI, ngày 22/10 công bố công cụ trực tuyến miễn phí cho phép kiểm tra website có bị ảnh hưởng bởi lỗ hổng PHP2Shell hay không thông qua URL.
Theo Stealien, người dùng có thể truy cập trang chuyên dụng trên website của công ty tại stealien.com/php2shell, sau đó nhập URL của website cần kiểm tra để xác định mức độ ảnh hưởng liên quan đến lỗ hổng này.
Công ty lưu ý kết quả kiểm tra chỉ phản ánh nguy cơ liên quan đến PHP2Shell, không đồng nghĩa với việc đánh giá toàn diện mức độ an toàn của website và cũng không thể thay thế các bản cập nhật bảo mật cần thiết.
PHP2Shell là tên gọi chung của hai lỗ hổng nghiêm trọng được phát hiện trong PHP, ngôn ngữ được sử dụng phổ biến để vận hành các dịch vụ web. Hai mã lỗ hổng gồm CVE-2026-109618 và CVE-2026-109619.
Nếu bị khai thác, tin tặc không cần xác thực có thể thực thi mã tùy ý trên máy chủ hoặc truy cập thông tin nhạy cảm.
PHP hiện được dùng rộng rãi trong nhiều dịch vụ web như website, cửa hàng trực tuyến, diễn đàn và hệ thống quản trị. Các nền tảng tạo website phổ biến như WordPress và Gnuboard cũng hoạt động trên nền PHP.
Stealien cho biết lỗ hổng lần này xuất phát từ chính PHP, không nằm ở mã nguồn của từng website. Vì vậy, ngay cả những website được phát triển an toàn vẫn có thể bị ảnh hưởng nếu đang chạy trên môi trường PHP dễ bị tấn công.
Ngoài công cụ kiểm tra trực tuyến, công ty nhấn mạnh các đơn vị vận hành website cần xác nhận việc đã áp dụng bản cập nhật bảo mật cho môi trường PHP thực tế. Sau khi cập nhật, các dịch vụ web liên quan cũng cần được kiểm tra để bảo đảm đã khởi động lại đầy đủ.
Ông Park Chan-am, CEO của Stealien, cho biết trong những tình huống khẩn cấp như hiện nay, điều quan trọng là nhanh chóng xác định các dịch vụ đang hoạt động có bị ảnh hưởng hay không, đồng thời triển khai biện pháp bảo mật kịp thời. Ông nói thêm công ty công bố dịch vụ này nhằm hỗ trợ các doanh nghiệp và tổ chức quy mô nhỏ, vốn đang thiếu nhân lực an ninh.
 Chi-gyu Hwang
delight@d-today.co.kr