
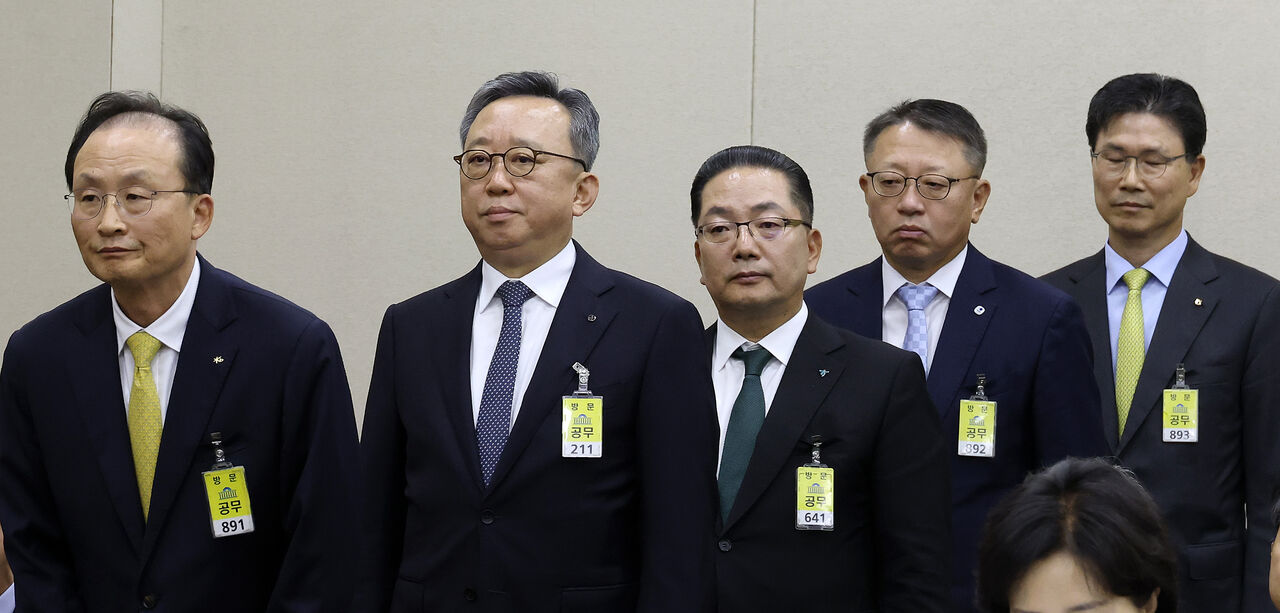
Tại phiên giám sát ngày 19/10, Quốc hội Hàn Quốc đã chất vấn lãnh đạo 5 ngân hàng lớn về hàng loạt vấn đề, từ cách tính lãi suất cho vay, rò rỉ dữ liệu cá nhân, đầu tư cho an ninh mạng đến cơ chế bồi thường khách hàng. Nhiều nghị sĩ cho rằng các ngân hàng phản ứng chậm trước sự cố bảo mật, chưa đầu tư tương xứng cho hệ thống phòng vệ và có dấu hiệu chuyển gánh nặng sang người tiêu dùng tài chính.
Chiều 19/10, Ủy ban Chính vụ Quốc hội Hàn Quốc tổ chức phiên giám sát đối với Cơ quan Giám sát Tài chính, Tổng công ty Bảo hiểm tiền gửi Hàn Quốc và Cơ quan Xúc tiến Tài chính cho người dân. Tham dự với tư cách nhân chứng có CEO của 5 ngân hàng lớn gồm Lee Hwan-ju của KB Kookmin Bank, Jeong Sang-hyeok của Shinhan Bank, Lee Ho-seong của Hana Bank, Jeong Jin-wan của Woori Bank và Kang Tae-young của NH NongHyup Bank.
Đây là lần đầu tiên sau 4 năm, 5 CEO ngân hàng lớn đồng loạt xuất hiện tại Quốc hội với tư cách nhân chứng. Ban đầu, trọng tâm chất vấn xoay quanh trách nhiệm quản trị sau các vụ rò rỉ dữ liệu cá nhân. Tuy nhiên, nội dung nhanh chóng mở rộng sang lãi suất cho vay, thẩm định tín dụng và việc thu hẹp mạng lưới chi nhánh.
Một trong những chủ đề gây tranh cãi nhất là cách các ngân hàng điều chỉnh lãi suất cho vay. Nghị sĩ Min Byeong-deok, thuộc Đảng Dân chủ, cho rằng dù Luật Ngân hàng sửa đổi yêu cầu loại trừ một số chi phí pháp định khỏi phần lãi cộng thêm, các ngân hàng lại đồng thời cắt giảm lãi suất ưu đãi, khiến hiệu quả giảm lãi vay trên thực tế gần như không đến được với khách hàng.
Theo ông Min, sửa đổi luật lẽ ra có thể giúp lãi vay giảm khoảng 0,15-0,30 điểm phần trăm, nhưng người vay hầu như không cảm nhận được tác động này. Ông đặc biệt nêu trường hợp của KB Kookmin Bank và NH NongHyup Bank.
Tài liệu do nghị sĩ Min công bố cho thấy tại KB Kookmin Bank, lãi cộng thêm giảm từ 3,42% trong tháng 6 xuống 3,34% vào tháng 8, nhưng trong cùng thời gian, phần ưu đãi lãi suất cũng bị thu hẹp. Tại NH NongHyup Bank, lãi cộng thêm giảm từ 3,60% xuống 3,34%, trong khi lãi suất ưu đãi giảm từ 2,19% xuống 1,58%. Nói cách khác, lãi cộng thêm giảm 0,26 điểm phần trăm nhưng mức ưu đãi lại giảm tới 0,61 điểm phần trăm, khiến phần lãi thực thu của ngân hàng tăng thêm 0,35 điểm phần trăm khi xét riêng hai yếu tố này.
Từ đó, ông Min đặt câu hỏi liệu các ngân hàng có đang đi ngược mục tiêu của luật sửa đổi khi giảm lãi cộng thêm trên danh nghĩa nhưng cắt ưu đãi ở mức lớn hơn để duy trì thu nhập lãi hay không.
Tuy nhiên, CEO Lee Hwan-ju của KB Kookmin Bank và CEO Kang Tae-young của NH NongHyup Bank không đưa ra được lời giải thích ngay tại phiên họp. Cả hai cho biết sẽ kiểm tra lại với bộ phận phụ trách và nộp báo cáo bổ sung kèm số liệu chi tiết.
Phản ứng trước phần trả lời này, Chủ tịch Ủy ban Chính vụ Yoo Dong-soo đã công khai chỉ trích năng lực điều hành của lãnh đạo ngân hàng. Ông yêu cầu KB Kookmin Bank và NH NongHyup Bank nộp các tiêu chí nội bộ dùng để điều chỉnh lãi suất ưu đãi, đồng thời đề nghị Cơ quan Giám sát Tài chính rà soát kỹ cơ chế tính lãi của từng ngân hàng.
Nghị sĩ Min cũng cho biết dữ liệu về lãi cộng thêm do 5 ngân hàng nộp trong buổi sáng thiếu chi tiết cần thiết. Theo ông, các ngân hàng chỉ gửi số liệu tổng hợp mà không tách riêng phần chi phí pháp định được loại trừ, khiến Quốc hội khó kiểm chứng việc sửa luật đã thực sự được phản ánh vào lãi vay hay chưa. Tài liệu chi tiết về lãi suất ưu đãi cũng chưa được cung cấp với lý do bí mật kinh doanh. Ông yêu cầu các bên hoàn tất hồ sơ trước phiên giám sát tổng hợp ngày 22/10.
Bên cạnh vấn đề lãi vay, quá trình ứng phó của KB Kookmin Bank sau vụ rò rỉ dữ liệu cá nhân cũng bị chất vấn gay gắt. Nghị sĩ Kim Yong-man, cũng thuộc Đảng Dân chủ, cho rằng dù Kookmin Bank là một trong những ngân hàng bị tấn công sớm nhất, nhà băng này đã không phản ứng đủ nhanh để ngăn chặn rò rỉ tiếp diễn.
Theo tài liệu được ông Kim nêu tại phiên họp, đợt tấn công đầu tiên vào Kookmin Bank xảy ra lúc 23h19 ngày 27/9. Tuy nhiên, phía ngân hàng khi đó chỉ xem đây là lưu lượng truy cập bất thường thông thường và dừng ở mức chặn địa chỉ IP. Đến ngày 29/9, một đợt tấn công thứ hai từ một IP tại Việt Nam tiếp tục diễn ra, làm lộ thêm thông tin của 81 khách hàng.
Nghị sĩ Kim chỉ trích ngân hàng mất khoảng 80 giờ kể từ thời điểm bị xâm nhập ban đầu mới xác nhận được dấu hiệu rò rỉ dữ liệu. Ông cũng lưu ý việc Kookmin Bank báo cáo sự cố cho Cơ quan Giám sát Tài chính vào sát thời hạn theo quy định.
Một nội dung khác được ông Kim truy vấn là liệu trước khi nhận được thông tin về IP của tin tặc từ Cơ quan An ninh Tài chính vào ngày 30/9, ngân hàng có tự phát hiện dấu hiệu bất thường hay không. Đáp lại, CEO Lee Hwan-ju cho biết ngân hàng đã ghi nhận bất thường vào sáng 30/9 và triển khai biện pháp ngăn chặn trước khi nhận cảnh báo từ cơ quan bên ngoài. Tuy nhiên, ông nhấn mạnh cần phân biệt giữa thời điểm phát hiện dấu hiệu bất thường và thời điểm xác nhận dữ liệu khách hàng thực sự bị rò rỉ.
Phần trả lời này không làm hài lòng các nghị sĩ. Ông Kim tiếp tục yêu cầu làm rõ ngân hàng có nhận biết được vấn đề hay không, thay vì chỉ tranh luận về quy mô dữ liệu bị ảnh hưởng.
Tại phiên họp, nghi vấn về việc xóa log nội bộ và che giấu sự cố tại Kookmin Bank cũng được nêu ra. Nghị sĩ Kim cho biết có thông tin tố giác rằng trong cuộc họp sáng 30/9 giữa các bộ phận liên quan, một lãnh đạo phụ trách an toàn thông tin đã chỉ đạo xóa log. Ông yêu cầu phía ngân hàng xác minh rõ sự việc.
Ban đầu, CEO Lee Hwan-ju phủ nhận. Tuy nhiên, khi bị hỏi lại rằng trong cuộc họp có hay không việc đưa ra chỉ đạo như vậy, ông chuyển sang trả lời rằng bản thân “không nghe thấy” và “không được báo cáo”. Trước chất vấn về sự thay đổi trong cách trả lời, ông Lee giải thích rằng ý của mình là ông không trực tiếp đưa ra chỉ đạo che giấu sự cố.
Nghị sĩ Kim bác bỏ cách giải thích này, cho rằng câu hỏi không nhắm vào trách nhiệm cá nhân trực tiếp của CEO, mà là có hay không việc thảo luận hoặc chỉ đạo che giấu trong nội bộ ngân hàng. Ông nhận định phản ứng chậm của Kookmin Bank không thể chỉ xem là sai sót nghiệp vụ đơn thuần và đề nghị cơ quan quản lý tài chính điều tra toàn diện.
Trả lời trước Quốc hội, Cục trưởng Cơ quan Giám sát Tài chính Lee Chan-jin cho biết trách nhiệm của CEO có thể được xem xét trong khuôn khổ đánh giá hệ thống kiểm soát nội bộ về an ninh mạng tại các công ty tài chính.
Quốc hội cũng đặt câu hỏi về mức đầu tư cho bảo mật thông tin và cơ chế bồi thường thiệt hại. Nghị sĩ Kim Jae-seop, thuộc Đảng Quyền lực Nhân dân, cho rằng quy mô rò rỉ dữ liệu và thời gian phát hiện sự cố tại một số ngân hàng cho thấy trách nhiệm bảo vệ thông tin khách hàng chưa được thực hiện đầy đủ.
Theo tài liệu do ông Kim công bố, Shinhan Bank mất 15 giờ 26 phút để nhận diện vụ tấn công, với số khách hàng bị lộ dữ liệu lên tới 25.729 người. Hana Bank được cho là mất 41 giờ 44 phút mới phát hiện sự cố. Riêng tại Shinhan Bank, chỉ 5.682 người trong nhóm khách hàng có nguy cơ bị ảnh hưởng đã vào tra cứu xem dữ liệu của mình có bị lộ hay không, tương đương khoảng 22%.
Ông Kim cho rằng cơ chế bồi thường hiện nay có vấn đề khi buộc khách hàng phải tự kiểm tra xem mình có bị ảnh hưởng hay không, đồng thời phải tự chứng minh thiệt hại mới được bồi thường. Ông cũng chỉ trích việc chính sách của Kookmin Bank sử dụng cụm từ “thiệt hại đã được chứng minh”, trong khi Hana Bank vẫn chưa đưa ra phương án bồi thường cụ thể.
Mức độ thực hiện ngân sách cho bảo vệ thông tin cũng bị đem ra mổ xẻ. Năm ngoái, KB Kookmin Bank lập ngân sách 67,6 tỷ won cho bảo vệ thông tin nhưng không giải ngân 28,3 tỷ won, tương đương tỷ lệ thực hiện chỉ 58%. NH NongHyup Bank cũng chỉ giải ngân 53% ngân sách cùng hạng mục, trong khi Hana Bank được nêu là đã giải ngân 100%.
Nhiều nghị sĩ cho rằng vấn đề không chỉ nằm ở quy mô ngân sách, mà còn ở việc ngay cả phần đã được phê duyệt cũng không được sử dụng đầy đủ. Từ đó, Quốc hội yêu cầu làm rõ trách nhiệm của ban lãnh đạo trong các quyết định đầu tư cho an ninh mạng.
Trước các chất vấn, lãnh đạo các ngân hàng lần lượt xin lỗi và cam kết ngăn sự cố tái diễn. CEO Lee Hwan-ju của KB Kookmin Bank nói ngân hàng chân thành xin lỗi khách hàng và người dân vì đã gây lo lắng, đồng thời khẳng định sẽ bảo đảm đầy đủ ngân sách và nhân lực cho bảo mật, cũng như nâng cấp hệ thống để ứng phó với các cuộc tấn công sử dụng trí tuệ nhân tạo.
CEO Lee Ho-seong của Hana Bank cũng xin lỗi về vụ rò rỉ dữ liệu và cho biết nếu phát sinh thiệt hại, ngân hàng sẽ bồi thường toàn bộ. Ông nói nhà băng đã triển khai một số biện pháp hỗ trợ miễn phí và sẽ hỗ trợ khách hàng tham gia bảo hiểm an tâm tài chính sau khi có sự đồng ý của khách hàng.
Về phía Woori Bank, CEO Jeong Jin-wan cho biết chưa ghi nhận thiệt hại trực tiếp từ vụ rò rỉ dữ liệu, nhưng nhấn mạnh ngân hàng không vì thế mà chủ quan. Ông cam kết tiếp tục tăng cường năng lực bảo mật. CEO Kang Tae-young của NH NongHyup Bank cũng cho biết sẽ tiếp tục nâng cấp hệ thống giám sát tích hợp hiện có để cải thiện khả năng ứng phó.
Ngoài an ninh mạng và lãi vay, khả năng tiếp cận dịch vụ tài chính trong bối cảnh các ngân hàng thu hẹp mạng lưới chi nhánh cũng được đưa ra thảo luận. Nghị sĩ Kim Jae-seop cho rằng trong khi thu nhập lãi tăng lên, số điểm giao dịch trực tiếp lại giảm, gây bất tiện cho người cao tuổi và các nhóm dễ tổn thương.
Ông dẫn ví dụ tại quận Dobong ở Seoul, nơi số chi nhánh ngân hàng giảm nhanh trong khi tỷ lệ dân số cao tuổi ở mức cao. Theo ông, nhiều cư dân tại đây gặp khó khăn khi sử dụng các dịch vụ tài chính không tiếp xúc. Ông cũng cho biết đã xuất hiện tình trạng khách hàng phải chờ lâu để giao dịch do số chi nhánh bị cắt giảm, qua đó đặt câu hỏi về hiệu quả thực chất của khẩu hiệu “tài chính bao trùm” mà các ngân hàng thường nhấn mạnh.
Đáp lại, các CEO cho biết việc đóng cửa chi nhánh từng diễn ra mạnh trong giai đoạn trước, nhưng gần đây tốc độ đã chậm lại.
Khép lại phiên họp, các nghị sĩ nhấn mạnh rằng việc triệu tập 5 CEO lần này không chỉ nhằm xác định nguyên nhân của các vụ hack, mà còn để rà soát toàn diện cách điều hành ngân hàng, từ tính lãi vay, đầu tư bảo mật, bồi thường khách hàng, quản lý tín dụng cho tới khả năng tiếp cận dịch vụ tài chính.
Việc một số CEO không thể giải thích thuyết phục căn cứ của các quyết định quản trị quan trọng cũng khiến trách nhiệm giám sát của cơ quan quản lý tiếp tục bị đặt dấu hỏi. Trong bối cảnh Quốc hội yêu cầu nộp bổ sung tài liệu về cơ chế tính lãi và quản trị an ninh mạng trước phiên giám sát tổng hợp ngày 22/10, tranh cãi về hiệu quả kiểm soát nội bộ và trách nhiệm của ban điều hành tại từng ngân hàng được dự báo sẽ còn kéo dài.
 Ji-young Lee
ljy@d-today.co.kr