
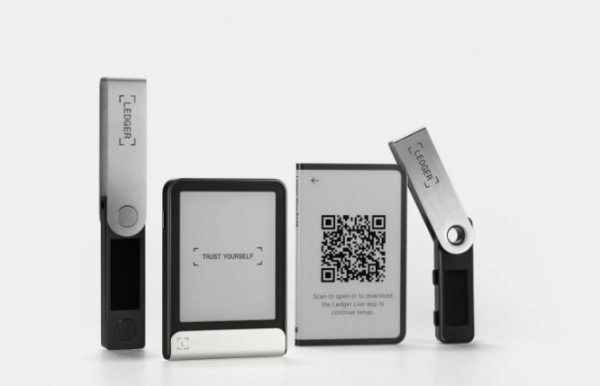
Cựu CEO Mt. Gox Mark Karpeles cho biết đang phát triển một thiết bị giá rẻ nhằm giúp người dùng kiểm tra ví phần cứng Ledger có bị gắn thêm linh kiện lạ hay không mà không cần mở thiết bị. Thông tin được đưa ra trong bối cảnh xuất hiện các trường hợp ví Ledger bị can thiệp phần cứng để đánh cắp cụm từ khôi phục, làm dấy lên lo ngại về an ninh chuỗi cung ứng.
Theo UToday ngày 18/10, Karpeles chia sẻ trên X rằng ông đang phác thảo một công cụ có thể kiểm tra sự hiện diện của các linh kiện điện tử không thuộc thiết kế ban đầu bên trong ví Ledger mà không cần tháo rời thiết bị.
Trong bài đăng, ông đặt câu hỏi liệu ví Ledger của người dùng có thực sự an toàn và bên trong có bị cấy thêm phần cứng theo dõi hay không. Theo Karpeles, mục tiêu là tạo ra một giải pháp để người dùng phổ thông có thể tự kiểm tra nguy cơ bị can thiệp phần cứng.
Thiết bị này dự kiến sử dụng tín hiệu không dây công suất thấp kết hợp phương pháp kiểm tra cộng hưởng để phát hiện các linh kiện ăng-ten không được phép bên trong ví. Cách tiếp cận là nhận diện đặc tính của phần cứng từ bên ngoài, qua đó đánh giá khả năng thiết bị đã bị chỉnh sửa.
Karpeles cũng cho biết sẽ cố gắng hạ chi phí sản xuất để công cụ này dễ tiếp cận hơn. Ông thậm chí đề cập khả năng công bố thiết kế bảng mạch và các thông số kỹ thuật để người dùng có thể tự lắp ráp. Nếu được triển khai đúng kế hoạch, đây có thể trở thành bước kiểm tra ban đầu đối với ví phần cứng mà không cần thiết bị chuyên dụng.
Tuy vậy hiện chưa có nguyên mẫu hoạt động thực tế nào được công bố, và hiệu năng của thiết bị cũng chưa được bên thứ ba kiểm chứng. Độ chính xác trong việc phát hiện linh kiện độc hại, cũng như nguy cơ nhầm lẫn với các bộ phận hợp lệ, vẫn là những yếu tố cần được đánh giá thêm. Vì vậy, công cụ này hiện chưa thể được xem là bảo đảm tuyệt đối cho an toàn của ví.
Kế hoạch của Karpeles thu hút chú ý trong bối cảnh gần đây xuất hiện tranh cãi liên quan đến các ví Ledger bị can thiệp và được đưa ra thị trường thông qua một số đại lý phân phối ở Đông Nam Á. Theo thông tin được chia sẻ, kẻ tấn công đã lấy các ví phần cứng chính hãng, gắn thêm linh kiện điện tử bí mật rồi đưa sản phẩm trở lại thị trường.
Đội ngũ bảo mật của Ledger cho biết linh kiện này được thiết kế để thu thập cụm từ khôi phục 24 từ trong quá trình người dùng thiết lập lại ví. Đây là thông tin then chốt để truy cập tài sản số lưu trữ trong ví; nếu bị lộ, tài sản vẫn có thể bị rút ngay cả khi thiết bị không bị đánh cắp.
Theo các thông tin đã được công bố, linh kiện nói trên có thể sử dụng eSIM để kết nối mạng LTE và gửi dữ liệu thu thập được ra ngoài. Các nhà nghiên cứu độc lập ước tính thiệt hại từ vụ việc đã vượt 90 triệu USD.
Trong thông báo ngày 15/10, Ledger khẳng định chip bảo mật, hệ điều hành và máy chủ của hãng không bị xâm nhập. Công ty cho biết nguyên nhân đến từ việc sản phẩm bị tiếp cận và can thiệp trong quá trình phân phối, chứ không phải từ một vụ tấn công vào hệ thống nội bộ của nhà sản xuất.
Ledger cũng cho biết sẽ siết chặt chính sách phân phối để ngăn tình trạng tái diễn. Công ty dự kiến nâng yêu cầu đối với các đại lý được phê duyệt, đồng thời cấm bán lại hàng hoàn trả. Hãng cũng thúc đẩy biện pháp không trưng bày sản phẩm trên kệ mở trước khi bán nhằm giảm nguy cơ thiết bị bị tiếp cận trái phép và can thiệp phần cứng.
Việc Karpeles phát triển thiết bị kiểm tra nói trên được xem là một giải pháp bổ sung, bên cạnh các biện pháp kiểm soát của nhà sản xuất và đơn vị phân phối, để người dùng tự đánh giá mức độ an toàn của thiết bị. Ví phần cứng được thiết kế để bảo vệ khóa riêng, nhưng nếu sản phẩm bị can thiệp ngay từ khâu phân phối, các lớp bảo mật phần mềm có thể không đủ để loại bỏ rủi ro.
Hiệu quả thực tế của công cụ này sẽ phụ thuộc vào việc liệu một sản phẩm hoàn chỉnh có được công bố hay không, cũng như khả năng được kiểm chứng độc lập. Nếu có thể phát hiện chính xác phần cứng lạ với chi phí thấp, thiết bị của Karpeles có thể mở ra thêm một cách kiểm tra an toàn cho người dùng ví phần cứng. Ở giai đoạn hiện tại, đây vẫn là một giải pháp thử nghiệm.
 Jinju Hong
hongjj@d-today.co.kr