
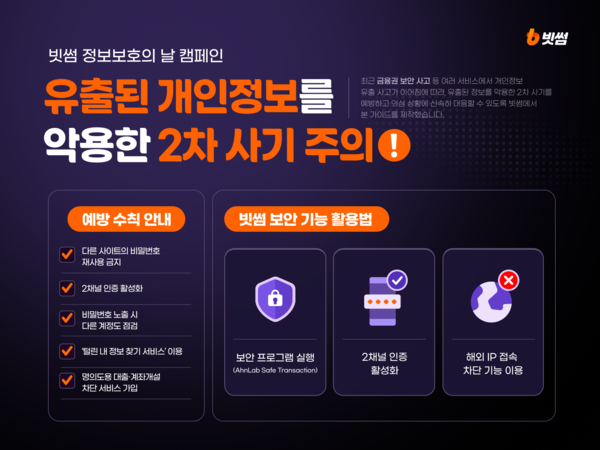
Bithumb ngày 16/10 cho biết đang triển khai chiến dịch phòng ngừa các hành vi lừa đảo phát sinh sau sự cố lộ dữ liệu cá nhân, trong đó tập trung vào các hình thức phishing và vishing nhắm vào người dùng bằng thông tin đã bị rò rỉ.
Theo sàn giao dịch này, đây là một phần trong chương trình tuyên truyền an toàn thông tin tháng 10, với trọng tâm là nguy cơ “lừa đảo thứ cấp lợi dụng dữ liệu cá nhân bị lộ”.
Động thái được đưa ra trong bối cảnh các sự cố rò rỉ dữ liệu tiếp tục xuất hiện ở nhiều dịch vụ, bao gồm cả lĩnh vực tài chính. Từ đó, các đối tượng lừa đảo ngày càng sử dụng kịch bản “cá nhân hóa”, khai thác thông tin đã bị lộ để tiếp cận nạn nhân.
Theo Bithumb, kẻ gian thường liên hệ bằng những lời lẽ như “thông tin của quý khách đã bị rò rỉ và thuộc diện được bồi thường” hoặc “cần xác minh tài khoản để kiểm tra bảo mật”.
Để tạo lòng tin, chúng có thể nêu tên, số điện thoại, email, thậm chí cả số đơn hàng cũ, tên dịch vụ người dùng từng sử dụng hoặc một phần mật khẩu trước đây. Sau đó, nạn nhân bị dụ truy cập website giả mạo, cài ứng dụng điều khiển từ xa hoặc chuyển tiền.
Trong quá trình này, dữ liệu xác thực danh tính, giấy tờ tùy thân, thông tin tài khoản ngân hàng và mã xác minh có thể tiếp tục bị lộ. Kẻ gian cũng có thể thử dùng lại mật khẩu đã có trên các dịch vụ khác để chiếm đoạt tài khoản, hoặc lấy cớ hỗ trợ vay vốn để yêu cầu nộp tiền trước, gây thiệt hại tài chính.
Bithumb nhấn mạnh việc người liên hệ biết thông tin cá nhân không đồng nghĩa đó là cơ quan chính thức hay công ty tài chính hợp pháp.
Sàn khuyến nghị người dùng không bấm vào liên kết đính kèm trong tin nhắn, email hoặc ứng dụng nhắn tin có nội dung mạo danh, bồi thường thiệt hại hay kiểm tra bảo mật. Thay vào đó, người dùng nên tự truy cập ứng dụng hoặc website chính thức mà mình vẫn sử dụng hằng ngày để kiểm tra.
Bithumb cũng khuyến cáo tăng cường quản lý mật khẩu, không dùng lại mật khẩu đã sử dụng ở website khác hoặc mật khẩu tạm thời. Người dùng nên đặt mật khẩu riêng cho tài khoản Bithumb. Nếu nghi ngờ mật khẩu đã bị lộ, cần đổi ngay cả ở những dịch vụ khác đang dùng cùng mật khẩu hoặc mật khẩu tương tự.
Ngoài ra, người dùng có thể kiểm tra nguy cơ ID và mật khẩu bị rao bán trái phép thông qua dịch vụ tra cứu thông tin cá nhân bị rò rỉ do Ủy ban Bảo vệ Thông tin Cá nhân và Cơ quan Internet & An ninh Hàn Quốc vận hành.
Các tính năng bảo mật mà Bithumb cung cấp gồm xác thực hai bước và chặn đăng nhập từ địa chỉ IP nước ngoài. Trong đó, xác thực hai bước yêu cầu thêm một bước xác minh sau khi nhập ID và mật khẩu.
Bithumb cũng cung cấp AhnLab Safe Transaction, công cụ hỗ trợ bảo vệ thao tác nhập bằng bàn phím, chặn phishing và ngăn tấn công vào bộ nhớ.
Sàn lưu ý rằng nếu nhận được thông báo về việc thay đổi thiết lập bảo mật, người dùng cần lập tức kiểm tra đó có phải thao tác do chính mình thực hiện hay không. Trong trường hợp lo ngại bị mạo danh, người dùng có thể sử dụng các dịch vụ bảo vệ trên nền tảng “Fine” của Cơ quan Giám sát Tài chính để hạn chế giao dịch tín dụng trái phép và việc mở tài khoản theo hình thức không gặp mặt.
Nếu đã nhập thông tin cá nhân hoặc chạy tệp cài đặt đáng ngờ, người dùng cần ngắt kết nối mạng ngay lập tức. Sau đó, nên dùng một thiết bị khác chưa bị nhiễm để thực hiện các biện pháp bảo vệ tài khoản như đổi mật khẩu Bithumb, thiết lập lại xác thực hai bước, xóa API key và kiểm tra danh sách địa chỉ rút tiền được phép.
Đại diện Bithumb cho biết thông tin cá nhân một khi đã bị rò rỉ có thể tiếp tục bị lạm dụng, đồng thời khẳng định công ty sẽ tiếp tục tăng cường bảo mật và mở rộng các chiến dịch phòng ngừa.
 Oh Sang-yup
yub@d-today.co.kr